



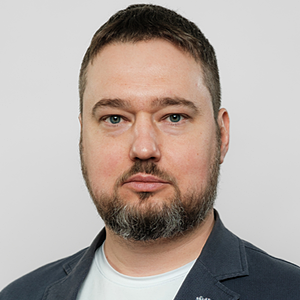
Даниил Бориславский
Эксперт по ИБ «Контур.Эгиды», директор по продукту Staffcop
Окончил Новосибирский государственный университет по специальности «Прикладная математика и информатика», прошёл профессиональную переподготовку по ИБ в АНО ДПО «Эшелон». В сфере информационной безопасности работает более 15 лет. В 2019 году начал карьеру в компании «Атом Безопасность» внедренцем, а затем прошёл путь до директора по продукту Staffcop и заместителя генерального директора.
За время работы в Staffcop создал отдел предпродажной подготовки и проектный офис, сформировал и обучил команды. Выступает амбассадором информационной безопасности, постоянный спикер крупнейших отраслевых форумов и конференций.
Экспертные области Даниила Бориславского — расследование инцидентов, выявление инсайдеров, предотвращение утечек данных, кадровая безопасность, внедрение и эксплуатация ИБ-продуктов. Он считает своей задачей не только развитие технологий, но и формирование культуры внутренней безопасности в компаниях.
Нужно ли контролировать всех сотрудников? Как отличить инсайдера от человека, который просто решил получить повышение? Сколько алертов окончательно убивают центр мониторинга (SOC) и зачем теперь следить ещё и за ИИ-агентами? Эксперт по ИБ «Контур.Эгиды», директор по развитию продукта Staffcop Даниил Бориславский поделился кейсами из своего многолетнего опыта.
Насколько сегодня вообще оправдан постоянный мониторинг действий сотрудников? Нужно ли контролировать всех?
Д. Б.: Организация хочет защищать свой бизнес. А в текущей ситуации это невозможно без контроля над информационными потоками. У нас было исследование в 2025 году, по его результатам 75 % инцидентов имеют место из-за человеческого фактора. В другом исследовании — 67 % инцидентов происходят с участием инсайдера.
Эффективность мониторинга — не в применении к какой-то отрасли бизнеса, а в модели угроз. Допустим, вы — компания, в ней работает 100 человек. Нужен ли контроль за всеми? Скорее всего, нет.
Чтобы не быть голословными, начинаем разбирать этих 100 сотрудников. Оказывается, человек 15 вообще не имеют доступа ни к критически важным системам, ни к персональным данным, ни к коммерческим. Такой доступ есть у 20–25 сотрудников. Вот они работают с очень конфиденциальными данными — за их действиями действительно нужен полноценный контроль. А с остальными окажется, что нужен контроль либо ситуативный, либо дисциплинарный, поддерживающий. Получается, нам не надо бездумно контролировать всю сотню сотрудников полным набором функций.
Но это касается только мониторинга сотрудников, антивирусы сносить у остальных я ни в коем случае не призываю (смеётся).
В чём с точки зрения ИБ разница между инсайдером и сотрудником, который просто допустил ошибку?
Д. Б.: Инсайдер — это сотрудник, который делает какие-то целенаправленные действия во вред компании.
Бывает финансово мотивированный: «Так, скоро я буду увольняться и с собой что-нибудь прихвачу».
Бывают и просто внушаемые. На подпольном форуме человеку предложили запустить программу на рабочем ПК, сделать скриншот и получить 5000 рублей. Он согласился.
А бывает «мотивация снаружи», когда человека убедили что-то сделать, надавили, иногда даже угрожали.
То есть человеческий фактор и инсайдер — всё-таки не одно и то же.
Какие данные о действиях сотрудников действительно нужны ИБ, а что компании часто собирают зря?
Д. Б.: Хочется сказать, что контроля много не бывает. Но когда у тебя 10 тысяч сотрудников на трёх офицеров информационной безопасности, начинаешь думать немного по-другому.
Я бы, например, не тянул абсолютно всё в SIEM-систему. Если источников много, стоит сделать какие-то ограничения, дедупликацию событий.
Ближе к нашей системе есть пример — запись видео с экрана. Я знаю компанию: у них 20 сотрудников под контролем, компания небольшая, но они пишут всё, что происходит, по всем сотрудникам. Пишут терабайтами, эти диски потом вытаскивают и складывают в сейф. Я не верю, что они это отсматривают (улыбается).
Есть возможность вместо записи видео делать скринпаки — набор скриншотов. Это существенно экономит место в хранилище.
Вообще, лишние данные всегда образуются там, где на вопрос «зачем?» отвечают «ну, пусть будет». А ведь это ещё и деньги. SIEM обычно тарифицируется по событиям в секунду (EPS). Подключаешь новый источник, какое-нибудь детектирование и реагирование на конечных точках (EDR), он начинает генерировать события, и хоп — ёмкость закончилась. Либо иди «в кассу» докупать, либо жди, пока оно, что называется, как-нибудь рассосётся. Место на дисках тоже стоит денег.
Может оказаться, что тебе не нужно выкупать 100 % возможностей системы, вполне хватит 30 %. И ты можешь заплатить 30 %, чтобы решить свою бизнес-задачу.
По каким признакам можно понять, что обычная активность пользователя стала рискованной?
Д. Б.: Тут надо разделить на две истории: планомерную деятельность и спонтанную.
Есть исследование, по которому в среднем 10 % сотрудников украдут что-то в любой ситуации. Прямо на собеседовании человек уже оценивает, что он сможет отсюда вынести: «степлер сразу возьму, клавиатуры хорошие видел, может, и базу прихвачу заодно»…
В противовес им есть примерно такой же процент людей, которые не украдут ни при каких обстоятельствах в принципе. Честь им и хвала.
Остальные 80 % — ситуативная история. У них нет цели что-то украсть, но случай может подвернуться либо слишком выгодный, либо слишком вынужденный.
Очень заметно это было во время ковида. Людям приходит письмо: «Ребята, ковид, все идём на удалёнку». И начинается паника: «всё, мы умрём, компания закроется, кому этот бизнес нужен? На всякий случай унесу с собой всё, до чего дотянусь». Никогда человек даже не задумывался о том, что ему надо утащить исходники программы или данные из CRM-системы, а тут вдруг резко стало надо.
У таких людей будут изменения в поведении. Попытки доступа к тому, что не входит в рабочие обязанности. Изменение объёма обрабатываемой информации (например, обычно по сети или на флешке сотрудник перекачивал 50 мегабайт, а теперь вдруг стало 500). Или просто резко выросло количество событий, связанных с работой сотрудника. Хотя и это бывает не по вине инсайдера.
Например, у одного клиента средний сотрудник генерировал около 5 тысяч событий в день. Вдруг у одного из работников оказывается 50 тысяч. Смотрим — файловая активность выросла в разы. Начинаем разбираться. Оказалось, компьютер заражён каким-то вредоносом. Антивирус его частично прибил, он из своей замкнутой среды выйти не мог, но внутри рабочей станции продолжал что-то генерировать.
Ещё один пример. Жил-был сотрудник. В какой-то момент служба ИБ стала обнаруживать очень много запросов от него на сетевые общие папки, на документы. Он ещё начал лично ходить, что-то спрашивать у всех. В ИБ подумали: собирается увольняться и хочет что-то унести с собой.
Вызвали на беседу. Оказалось, сотрудник планировал получить повышение и начал прокачивать свои навыки (улыбается). Я люблю такие примеры, они показывают, что системы контроля — не про наказание, они про факты и восстановление реальной картины.
Можете привести пример, когда отдельное действие сотрудника выглядело нормально, но вся последовательность уже оказалась инцидентом?
Д. Б.: Очень простая история.
По большому счёту, каждый сотрудник работает с документами, отправляет электронную почту, при подготовке проекта собирает какие-то артефакты, архивирует данные. А вот какой-то сотрудник понимает, что у его коллег есть какие-то ценные разработки, и начинает их потихоньку складывать себе в папку: из одного места, из другого… Потом в день X берёт всё, архивирует. Видит, что архив большой, делит его на три кусочка и отправляет по почте: один — сегодня, второй — завтра, третий — ещё позже.
Как на практике определяется нормальное поведение сотрудника?
Д. Б.: Не просто так в бизнесе существует понятие срока адаптации сотрудника. Для каких-то должностей это две недели. Для квалифицированных специалистов — в основном три месяца. Для руководителей высокого уровня — полгода. Только после этого можно определять нормальное рабочее поведение именно этого человека.
Что происходит, если сотрудник резко меняет режим работы: переходит в другой отдел, получает новые полномочия, выходит на работу ночью? Как не получить ложные срабатывания?
Д. Б.: Ответ не понравится. Никак. Это один из бичей SOC.
Например, у коллег был случай про неурочную работу — буквально ЧП. Подорвались все, потому что «покраснело» и «заалертило». Оказалось, были работы по переносу линии кондиционеров, а ИБ никто не предупредил (хотя, казалось бы, кондиционеры — вообще история электриков). Из-за этого открыли офис, пришли люди, отключили оборудование, что-то делали, сработало одно, другое. Как такие алерты не получать? Предупреждать и вместе находиться в контексте.
Когда руководители подразделений и ИБ работают в синергии, перевод сотрудника на другую должность не станет неожиданностью. Руководитель придёт и скажет: ребята, планируется переход, а по вашей линии что можете сказать?
Когда у тебя 200 сотрудников и два офицера ИБ — это шикарно. Когда 10 тысяч и три офицера — будут срабатывания, которые превращаются в ложные инциденты, это факт.
И ещё важный момент: для автоматики перевод сотрудника на новую должность и взлом учётки будут выглядеть очень похоже.
Если система видит подозрительную активность легитимной учётной записи, можно ли понять, кто перед нами?
Д. Б.: Давайте разделим на три части.
Злоумышленник взломал учётку и оказался внутри системы. Он понимает: его самый ценный ресурс — время, оно горит. Будет огромное количество нетипичной активности: он будет определять, где находится, сканировать, пытаться куда-то дальше переместиться.
Если сотрудник стал жертвой какого-то воздействия, манипуляции, — действия у него могут быть примерно такими же, как всегда, но будут изменения в эмоциональной сфере. Это отражается и в коммуникациях с коллегами. Вырастает, например, количество мата в тексте. Когда это инсайдер, всё сразу становится сложнее. Если он квалифицирован, то будет действовать не торопясь и знать, как себя вести.
Поэтому если аналитика уменьшила воронку из нескольких тысяч хотя бы до 500 человек, то коллеги из ИБ говорят: «это мёд».
Есть и такой сценарий: человек специально устраивается к конкуренту и получает две зарплаты. Одну официально у нового работодателя, вторую — от старого. За несколько месяцев собирает информацию и приносит обратно. Поможет ли здесь DLP или SIEM отличить действия инсайдера от благонадёжного сотрудника? Не очень. Но весьма пригодятся при расследовании инцидента.
Помогут профайлинг, голова безопасника и работа вместе с кадровым департаментом.
Какие ошибки при контроле сотрудников компании совершают чаще всего?
Д. Б.: Первая — отсутствие достоверной идентификации сотрудника. Вторая ошибка — сроки. Можно опоздать с расследованием. Можно, наоборот, не хранить те данные, которые нужны.
Мы рекомендуем держать шесть месяцев в быстром хранилище. И, возможно, ещё 6–12 месяцев в холодном, поскольку иногда в мошеннических схемах нужно копать далеко назад.
Третья ошибка — не учесть проблемы роста запросов и объёмов. Сотрудник генерирует условные 5 тысяч событий в день — примерно 150 тысяч в месяц. Берём 100 сотрудников и полгода хранения — примерно 90 миллионов событий. Система ещё нормально справляется, но бизнес растёт, сотрудников становится тысяча, или регулятор вдруг сказал хранить данные пять лет. И внезапно оказывается, что система архитектурно не справляется с поиском.
Ещё одна «база», хотя она и совсем очевидная, — не потерять следы. Я видел историю, когда в одной организации хранили только выгруженные отчёты. Потом захотели расследовать — а фактов-то нет. Как восстановишь? Никак.
Также возникает опасность, когда всё строится по принципу лоскутного покрытия. Где-то контроля нет. Какой-то сегмент забыли. Или контроль есть, но нет цельного пути расследования. На компьютере данные собираются, а по сетевой активности сотрудника — нет. Или в одной системе он по электронной почте, в другой — по учётной записи Active Directory.
Да тебя проклянут в этот момент, когда будут проводить такое расследование.
Плюсом ко всему вышесказанному — некоторые компании в принципе не совсем понимают, что и зачем собираются контролировать. Если цель не определили, сразу появляется стандартный набор: нет ответственного, не хватает ресурсов, непонятно, что делать. Ещё есть «эффект разбитых окон»: если система есть, но инциденты не обрабатываются, виновных не наказывают, а процессы не меняются, то последует лавина инцидентов и нарушений.
Кто внутри компании должен работать с такими сигналами?
Д. Б.: Если компания использует SOC, то в ней, скорее всего, уже договорились, кто за что отвечает — потому что при внедрении SOC надо распределять зоны ответственности и писать плейбуки.
Если сигнал фиксирует конкретная система, первым его обрабатывает оператор этой системы. В DLP, NGFW — кто за этим смотрит, тот первый начинает обработку инцидента. Дальше он эскалирует своему руководителю или зовёт руководителя сотрудника, чтобы понять контекст.
Если система каждый день выдаёт сотни алертов, как их приоритизировать?
Д. Б.: Если ежедневно по сотруднику приходят сотни алертов, значит, оператор SOC умер.
Но столь же плохая ситуация, если в течение года по сотруднику ноль событий. Я бы задал вопрос: он вообще живой?
Какие показатели позволяют понять, что контроль сотрудников действительно повышает безопасность?
Д. Б.: Этот вопрос достоин отдельного большого эфира с экспертами. Есть сладкая ловушка — измерять количество обнаруженных инцидентов. Зачастую это заканчивается тем, что инциденты начинают высасывать из пальца, чтобы добить показатели. Или как в ироничной зарисовке: муравьям сказали собирать теперь по 12 зёрен в день. Они по-прежнему собирают одно зерно, только делят его на 12 частей.
Надо измерять тем, что совпадает с бизнесом.
Для фишинга — провели учения, потом провели их ещё раз. Смотрим динамику: сколько попалось, сколько повторно попалось. Можно смотреть долю тех, кто сообщил о фишинге. В идеале она должна расти.
Есть SLA по времени расследования, по времени обнаружения. Есть время от обнаружения инсайдерских действий до их блокирования (TTR), его надо снижать. Можно копать в сторону снижения потерь от инцидентов.
Штрафы прекрасно измеряются в рублях. Исковые выплаты — тоже. Для электронной коммерции можно посчитать, сколько часов лежал сайт и сколько денег потеряли. Можно считать стоимость реагирования на инцидент, стоимость владения контролем, чистую пользу бизнесу в рублях.
Где проходит правовая и этическая граница контроля сотрудников?
Д. Б.: Бизнесу не надо следить за сотрудниками. Ему нужно сохранить себя и развиваться дальше.
Поэтому самое главное — донести до сотрудника реальную цель. Зачем бизнес вообще занимается обработкой этой информации? Не для того, чтобы смотреть за тобой, а чтобы быть прибыльным, не получить штрафов, снизить расходы, масштабироваться, предотвратить инциденты, и так далее.
Был хороший кейс от клиента. Офицер ИБ получает оповещение: условный Иванов слил коммерческую информацию на флешку. Офицер ИБ всё делает по протоколу. Приходит в кабинет, говорит: произошёл инцидент в области информационной безопасности, помещение пока не покидать, съёмный носитель предоставить, и прочее. Забрал флешку, истребовал объяснение.
Иванов пишет в объяснительной: ничего не делал, это не я. Безопасник с ним общается, и чутьё говорит ему: не врёт Иванов, действительно ничего он не делал. Берёт офицер флешку, смотрит её историю. Сегодня её действительно вставляли в компьютер Иванова, а до этого — десять раз в компьютер Петрова. Благо система контроля позволяет такое сделать.
Зовёт Петрова.
Через несколько минут тот рассказывает: планировал увольняться, хотел кое-что взять на дорожку. Но знал, что система контроля всё увидит. А у Иванова пароль на стикере на мониторе. Дождался, пока коллега ушёл на обед, залогинился от его имени, вставил флешку, переписал информацию.
Вот зачем бизнесу такие системы. А не чтобы за кем-то наблюдать с биноклем.
А как внедрить такую систему максимально правильно?
Д. Б.: Про это уже очень много публикаций, расскажу кратко.
Нужно разработать необходимые документы или внести дополнения в правила внутреннего трудового распорядка, политику ИБ, положение о коммерческой тайне; условия о мониторинге — в трудовой договор, плюс лист ознакомления. Иными словами, определить, «что такое хорошо, а что такое плохо», «что можно, а что нельзя», «что личное, а что рабочее». Потом донести до сотрудников цели контроля. Затем собрать ознакомления.
Как искусственный интеллект изменил контроль действий сотрудников?
Д. Б.: Теперь нужно контролировать три сущности сотрудника.
Раньше у нас был просто человек. Приходил на работу — СКУД фиксировала: зашёл на территорию, вышел. Потом добавился компьютер. Появилась сущность «учётная запись». Стали контролировать электронную почту, информацию, доступ. А сейчас появилась третья сущность — агент. Он вроде не сотрудник, а работает из-под учётки, связанной с сотрудником, и с данными сотрудника. Это нельзя игнорировать.
Появились и утечки через ИИ. Код утёк в Copilot — и потом может где-то воспроизвестись, кому-то другому стать доступен. А это собственность компании. Промпты сами по себе тоже источник информации. В вопросах часто содержится часть ответов.
ИИ сам по себе становится частью атаки. Это набор программ, которые надо сканировать — смотреть уязвимости. Есть промпт-инъекции. Можно «отравить» данные. Можно искажать решения системы.
Для атакующих ИИ дал шикарную автоматизацию рутины. Один агент мониторит новые уязвимости, второй быстро делает эксплойты, третий их куда-то выкатывает. Есть дипфейки, дезинформация, генерация эксплойтов, полиморфизм.
В целом, есть понятие Lethal Trifecta — «смертельная триада». Первое — доступ агента к приватным данным. Второе — возможность обогащаться данными извне. Третье — возможность совершать действия на рабочих станциях и вообще в инфраструктуре.
Два из трёх — может, всё будет нормально. Три из трёх — вопрос времени, когда всё станет окончательно плохо.
А чем ИИ помогает информационной безопасности?
Д. Б.: Та же автоматизация рутины. Для аналитика SOC это вообще находка. У операторов первого уровня SOC огромное количество готовых плейбуков, сигнатур. Сейчас туда можно «посадить» агента.
Второе — генерализация и суммаризация данных. Накапливается огромное количество информации, руками замучаешься разбирать.
Плюс ИИ стал ещё и «последним метром» для некоторых инструментов. Например, перехват переписки в мессенджерах. Полезно? Вроде да, но кто будет всё это читать? Раньше настраивали словари. Но 500 рублей на Дальнем Востоке называют «фиолет», а в Сибири — «пятихат», где-то есть ещё название «катенька» — и вот сиди всё это и знай, пока будешь настраивать. ИИ решил эту проблему — поиск не по словам, а по смыслу.
Если подытожить совсем просто: как выглядит нормально выстроенная система контроля?
Д. Б.: Там, где всё хорошо с ИТ и ИБ, оба специалиста должны вот так (разваливается в кресле, убирая руки за голову) сидеть и вообще ничего не делать. И вот если они так сидят, значит, у них нормально выстроены процессы.
А бегущий в панике по офису специалист скорее даже должен вызывать панику и у остальных сотрудников.
Даниил, спасибо большое за интересную беседу и ваш бесценный опыт!


