


В МАКС начали помечать заблокированные аккаунты специальными плашками

В МАКС начали помечать заблокированные аккаунты специальными плашками

В МАКС начали помечать заблокированные аккаунты специальными плашками

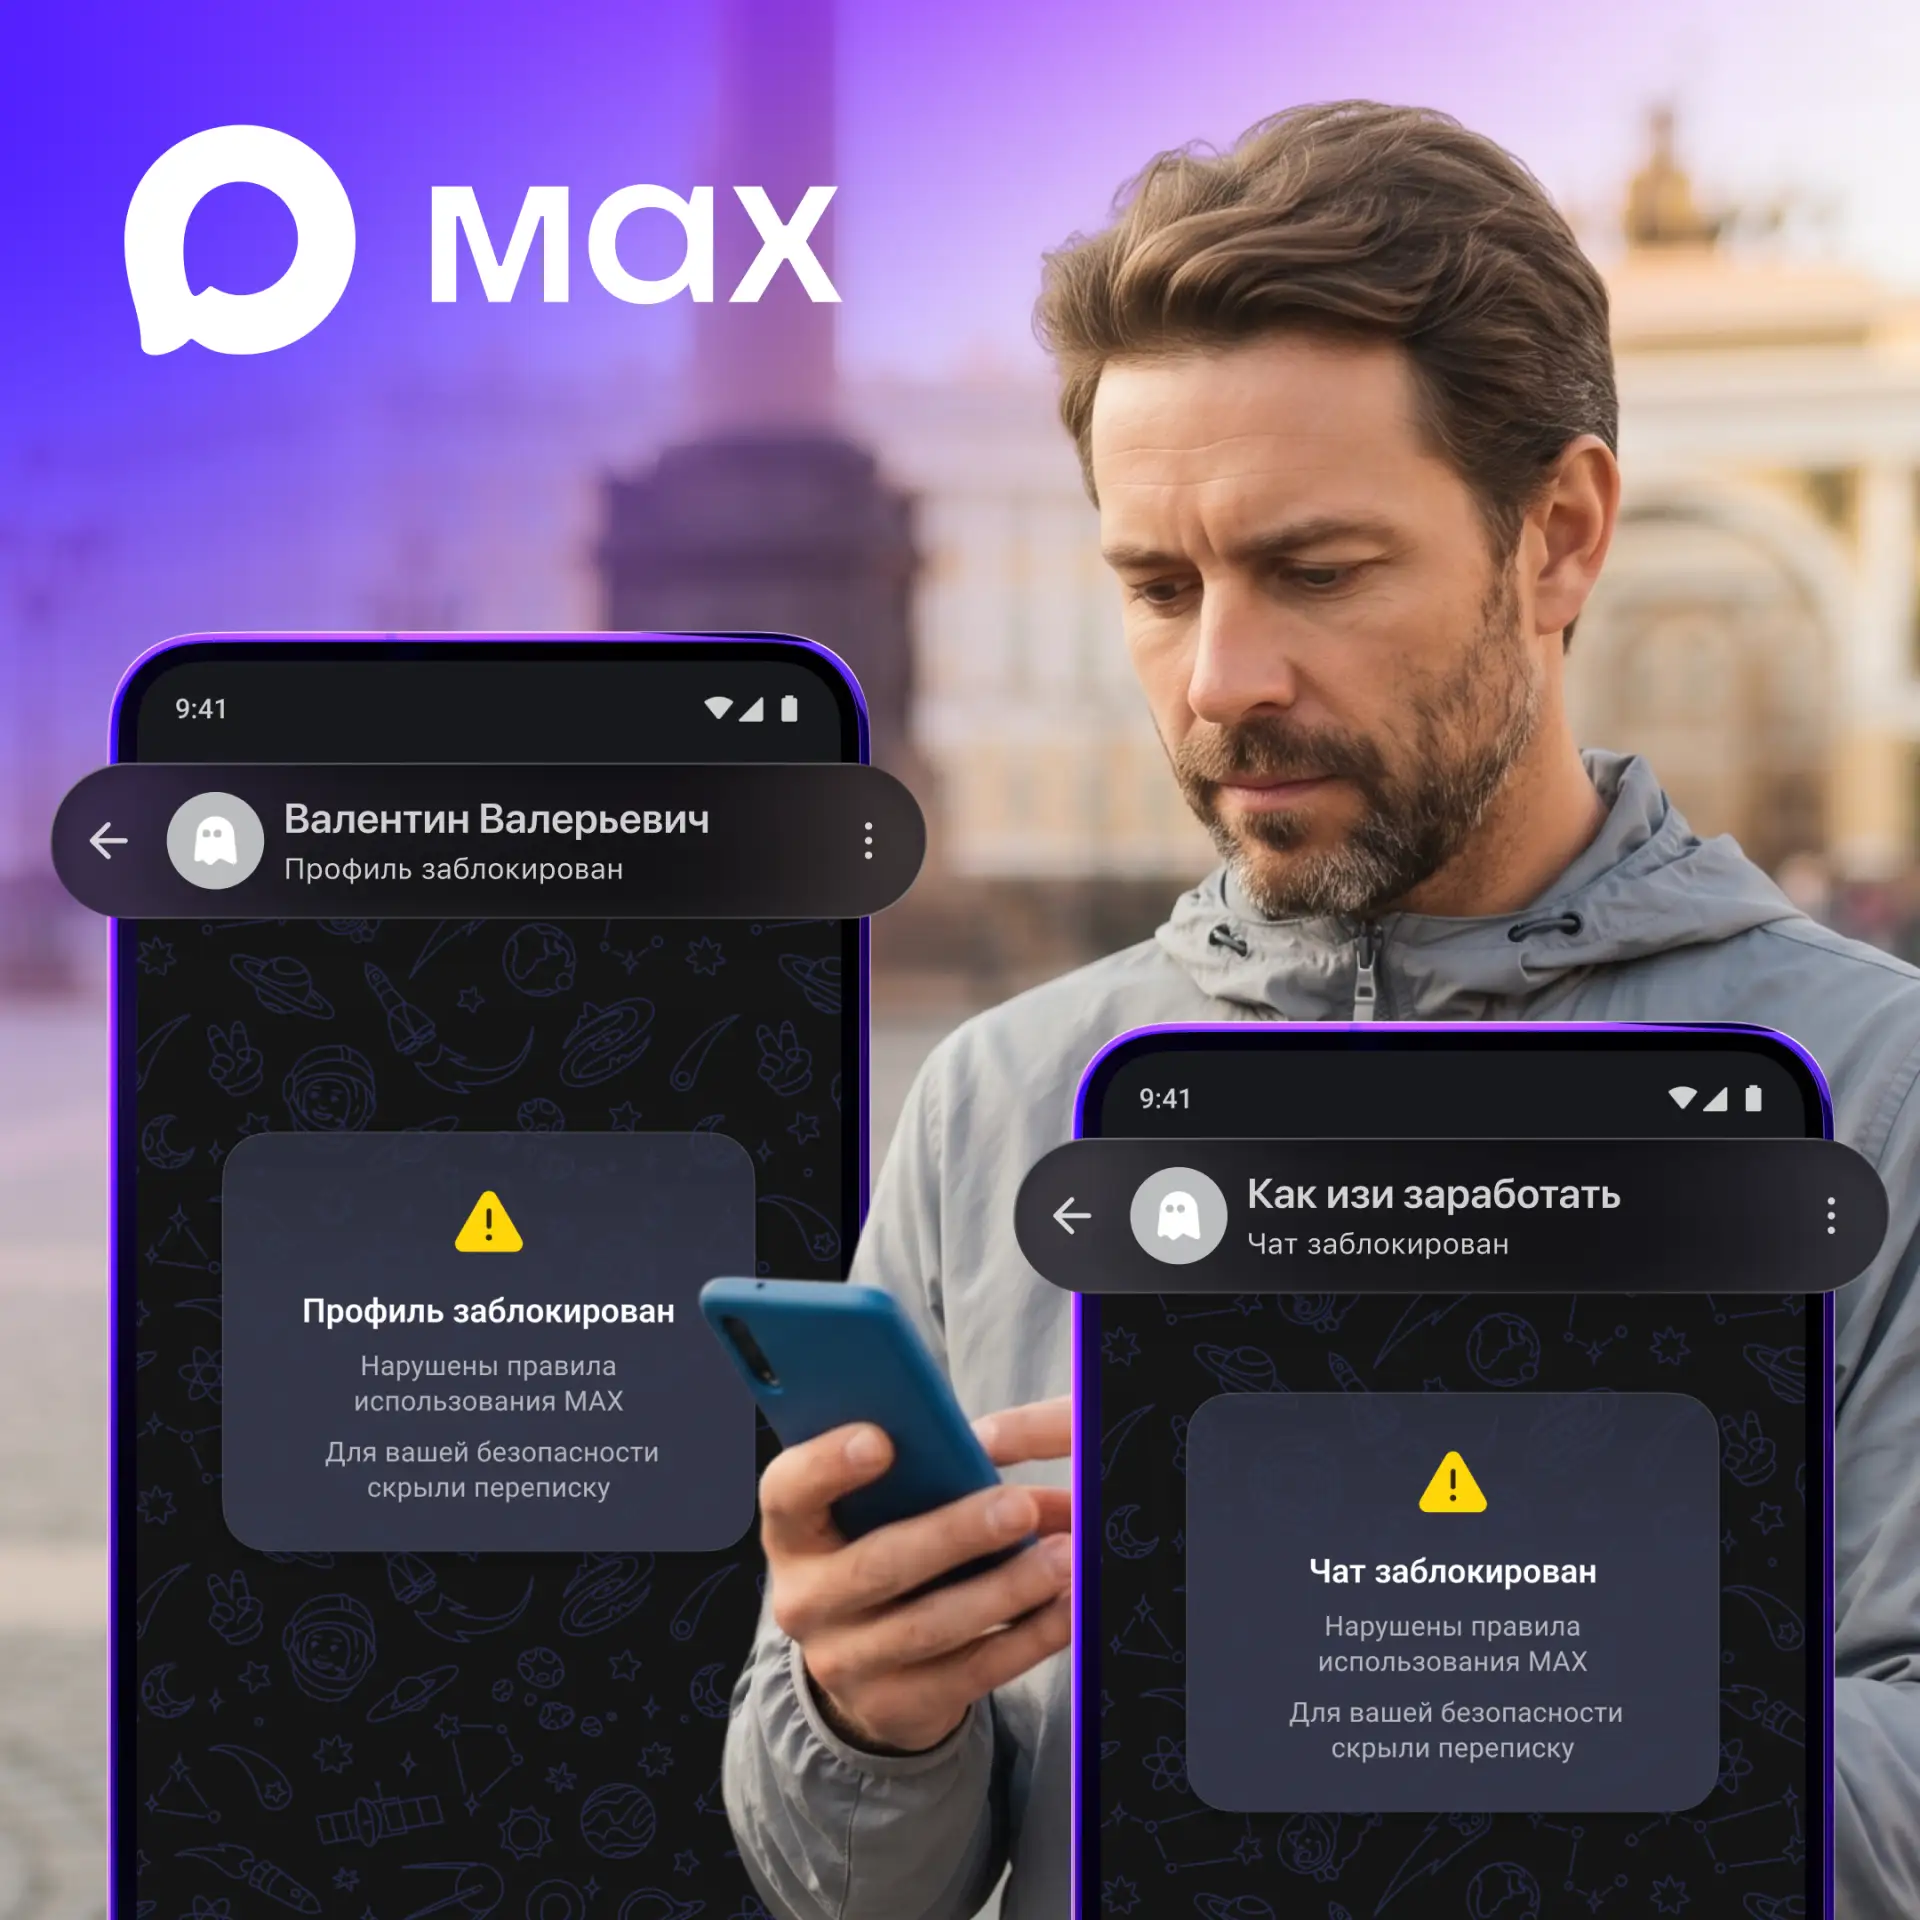
В отечественном мессенджере МАКС появилась новая функция безопасности: теперь заблокированные аккаунты будут помечаться специальной информационной плашкой. Если какой-нибудь подозрительный персонаж уже успел попасть под бан, пользователь увидит это прямо в интерфейсе.

В Центре безопасности МАКС заявили, что система должна помочь пользователям лучше понимать, с кем они вообще пытаются общаться.

По словам разработчиков, специалисты сервиса и автоматические системы отслеживают подозрительные аккаунты и оперативно лишают их возможности писать сообщения и звонить.

Работает всё автоматически, достаточно просто обновить приложение. Никаких дополнительных настроек включать не нужно.


Фактически мессенджер идёт по понятному пути: если полностью остановить поток скамеров, спамеров и прочих мутных аккаунтов невозможно, то хотя бы стоит заранее предупреждать пользователей, что перед ними уже не самый благонадёжный собеседник.

На фоне постоянных историй про фишинг, мошеннические звонки и фейковые аккаунты идея выглядит вполне логичной. Особенно для мессенджера, который активно набирает аудиторию.

Ранее мы также рассказывали, что международные исследователи проверили защищённость мессенджера и отметили высокий уровень безопасности.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru