


Android-приложениям с прожорливым фоном грозят метки в Google Play

Android-приложениям с прожорливым фоном грозят метки в Google Play

Android-приложениям с прожорливым фоном грозят метки в Google Play

Google решила серьёзнее взяться за Android-приложения, которые зря расходуют заряд аккумулятора в фоне. С 1 марта 2026 года в Play Store могут появляться предупреждения, если приложение излишне расходует батарею из-за чрезмерной фоновой активности.

Речь идёт не о нормальных сценариях вроде музыки, навигации или загрузки большого файла.

Проблема в приложениях, которые удерживают процессор активным, даже когда экран выключен и пользователь ничего не делает. Для этого Android использует механизм partial wake lock: он нужен, чтобы приложение могло завершить важную задачу, пока телефон находится в режиме ожидания.

Но если разработчик плохо настроил работу приложения, оно может слишком долго не давать устройству перейти в энергосберегающий режим. Пользователь в этот момент ничего не видит; просто позже замечает, что заряд куда-то исчез.

Google теперь будет отслеживать такие случаи. Приложение могут посчитать проблемным, если оно удерживает wake lock больше двух часов за сутки при выключенном экране. Но наказание последует не за единичный сбой: такой сценарий должен повторяться более чем в 5% пользовательских сессий за 28 дней.

Источник: Android Police


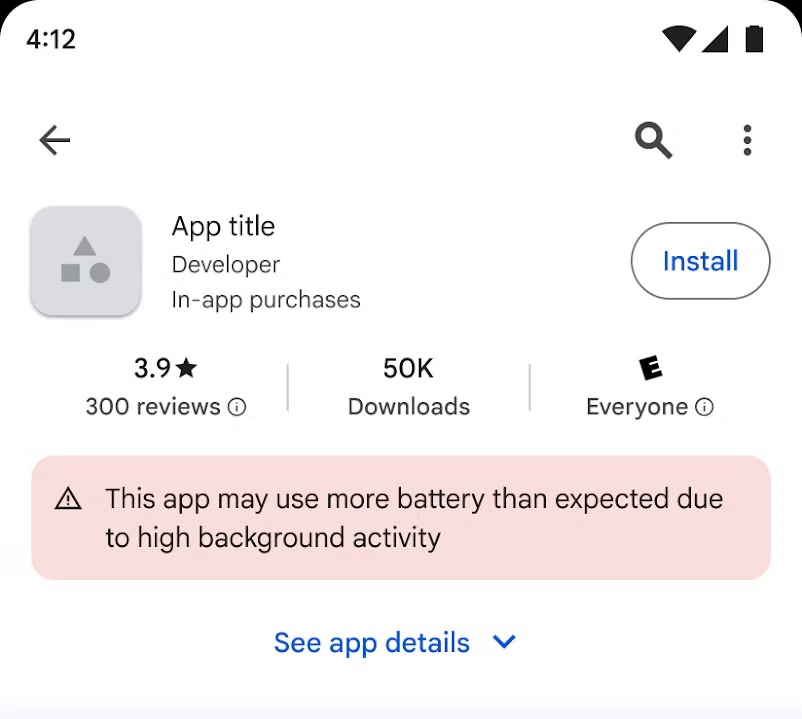
Если приложение не пройдёт проверку, на его странице в Google Play может появиться предупреждение о повышенном расходе батареи. Для пользователя это будет простой сигнал: приложение может быстро посадить смартфон.

Кроме того, такие приложения могут потерять позиции в рекомендациях и похожих подборках Google Play.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru