


Жильцы вправе требовать от консьержей неразглашения данных

Жильцы вправе требовать от консьержей неразглашения данных

Жильцы вправе требовать от консьержей неразглашения данных

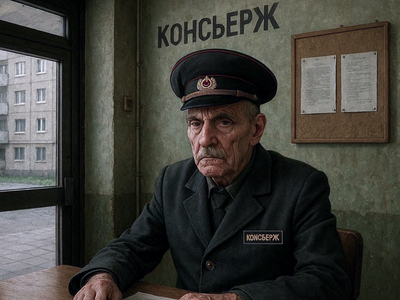
Первый заместитель председателя комитета Госдумы по строительству и ЖКХ Владимир Кошелев напомнил, что консьержи могут нести ответственность за разглашение информации о жильцах, вплоть до уголовной. Однако это возможно только в том случае, если требование о конфиденциальности прямо закреплено в их должностной инструкции.

Как пояснил депутат в комментарии ТАСС, жители дома могут включить такой пункт в инструкцию консьержа на общем собрании:

«Что касается беспокойства о приватности информации, которой обладает консьерж, то оно решается правилами, закрепленными в должностной инструкции, утвержденной общим собранием. В ней должен быть чётко прописан отдельный пункт о конфиденциальности — запрет на разглашение любой информации о жильцах и их гостях третьим лицам».

Если это требование будет нарушено, консьержа, как напомнил Владимир Кошелев, могут не только уволить, но и привлечь к уголовной ответственности по статье 137 УК РФ («Нарушение неприкосновенности частной жизни»).

Эта статья предусматривает штраф в размере дохода осуждённого за период до полутора лет, либо принудительные работы на срок до двух лет, либо лишение свободы на тот же срок. Если же противоправные действия были совершены с использованием служебного положения, ответственность становится строже.

Недавно по статье 137 УК РФ было передано в суд уголовное дело в отношении жительницы Алтайского края. По версии следствия, она пыталась собрать компрометирующую информацию на своего руководителя, установив диктофон в его служебном кабинете.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru