


Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

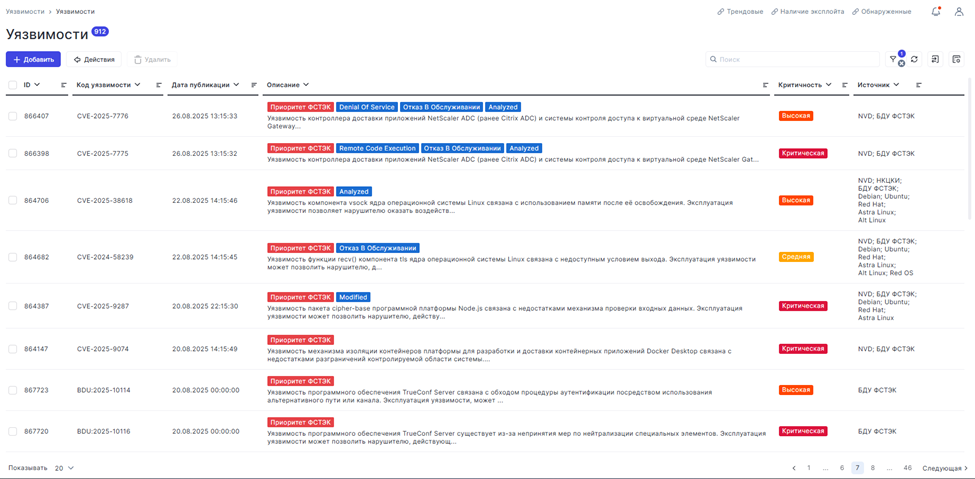
Компания Security Vision сообщила, что усилила механизмы приоритизации уязвимостей в своих продуктах за счёт данных ФСТЭК России. Речь идёт об информации по так называемым «трендовым» уязвимостям — тем, для которых уже есть либо средства эксплуатации, либо подтверждения использования в реальных атаках.

Если совсем просто, теперь при ранжировании рисков система будет опираться не только на общие международные источники и формальные оценки опасности, но и на данные регулятора о том, какие уязвимости действительно используются на практике.

Это важно потому, что стандартные базы обычно во многом завязаны на CVSS — то есть на теоретическую оценку критичности. Но высокая оценка по CVSS ещё не всегда означает, что уязвимость прямо сейчас активно эксплуатируют. И наоборот: некоторые проблемы могут оказаться особенно актуальными именно в реальных атаках, даже если формально не выглядят самыми громкими.

В Security Vision уточнили, что сведения от ФСТЭК поступают в аналитический центр компании в рамках обмена информацией об угрозах. После этого данные включаются в ежедневные обновления пакетов экспертизы для нескольких продуктов компании, включая VM, NG SOAR, SIEM и TIP.

На практике это означает, что системы должны быстрее поднимать в приоритете именно те уязвимости, которые уже замечены в эксплуатации и потому требуют более срочного внимания со стороны ИБ-команд.

Если говорить шире, это ещё один шаг в сторону более прикладной оценки рисков: не только «насколько опасна уязвимость в теории», но и «насколько вероятно, что ею воспользуются прямо сейчас».

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru