


Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

Security Vision добавила в ранжирование уязвимостей сведения ФСТЭК России

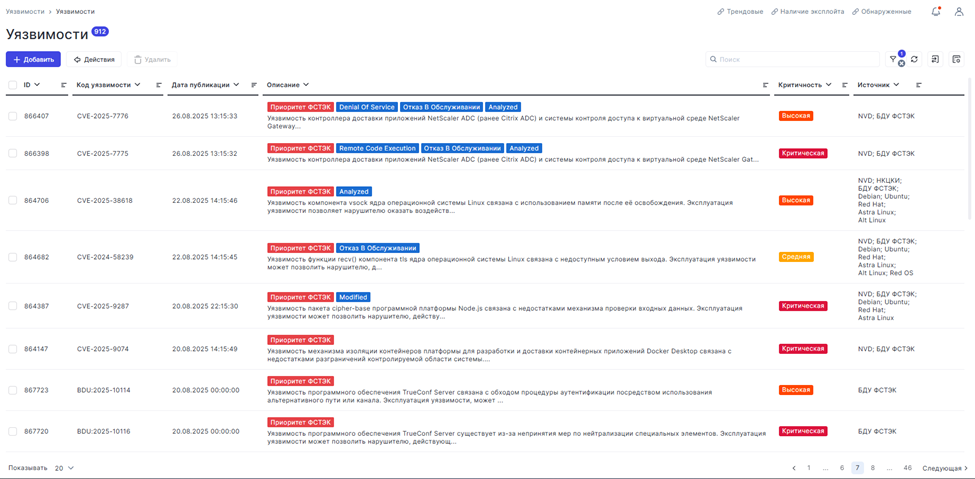
Компания Security Vision сообщила, что усилила механизмы приоритизации уязвимостей в своих продуктах за счёт данных ФСТЭК России. Речь идёт об информации по так называемым «трендовым» уязвимостям — тем, для которых уже есть либо средства эксплуатации, либо подтверждения использования в реальных атаках.

Если совсем просто, теперь при ранжировании рисков система будет опираться не только на общие международные источники и формальные оценки опасности, но и на данные регулятора о том, какие уязвимости действительно используются на практике.

Это важно потому, что стандартные базы обычно во многом завязаны на CVSS — то есть на теоретическую оценку критичности. Но высокая оценка по CVSS ещё не всегда означает, что уязвимость прямо сейчас активно эксплуатируют. И наоборот: некоторые проблемы могут оказаться особенно актуальными именно в реальных атаках, даже если формально не выглядят самыми громкими.

В Security Vision уточнили, что сведения от ФСТЭК поступают в аналитический центр компании в рамках обмена информацией об угрозах. После этого данные включаются в ежедневные обновления пакетов экспертизы для нескольких продуктов компании, включая VM, NG SOAR, SIEM и TIP.

На практике это означает, что системы должны быстрее поднимать в приоритете именно те уязвимости, которые уже замечены в эксплуатации и потому требуют более срочного внимания со стороны ИБ-команд.

Если говорить шире, это ещё один шаг в сторону более прикладной оценки рисков: не только «насколько опасна уязвимость в теории», но и «насколько вероятно, что ею воспользуются прямо сейчас».

Подпишитесь на новости

Американец подал иск к OpenAI: ChatGPT якобы помог жене его отравить

Семейные разговоры с чат-ботом стали предметом судебного иска. Житель Северной Каролины Джеймс Гейтс обвинил OpenAI и Сэма Альтмана в том, что ChatGPT усиливал подозрения его жены и помогал ей планировать его отравление.

Иск, поданный 14 октября в суд Сан-Франциско, опубликовали представляющие Гейтса юристы Tech Justice Law.

По заявлению Гейтса, сначала его жена Шерил использовала ChatGPT для рабочих и бытовых задач, затем стала обсуждать семейные конфликты. Истец утверждает, что бот поддерживал её необоснованные страхи и формировал образ мужа как опасного человека.

Позже, говорится в иске, разговоры перешли к отравлению. Вместо прекращения опасного диалога система якобы давала персонализированные рекомендации и советы по сокрытию следов.

Летом 2025 года Гейтс тяжело заболел. Позднее, по его словам, он обнаружил рукописную записку, связанную с предполагаемым отравлением, с указаниями очистить переписки и выйти из ChatGPT.

Отдельная претензия касается цифровых следов: согласно иску, бот ошибочно уверял, что удалённые разговоры невозможно восстановить даже по судебному запросу.

Гейтс требует привлечь ответчиков к ответственности за предполагаемые недостатки продукта, ненадлежащие предупреждения о рисках и небрежность.

OpenAI сообщила Ars Technica, что заблокировала пользовательницу и передала сведения правоохранителям в рамках расследования. Корпорация назвала безопасность приоритетом.

RSS: Новости на портале Anti-Malware.ru