


Режим максимальной защиты в Android может оставить Chrome без WebGPU

Режим максимальной защиты в Android может оставить Chrome без WebGPU

Режим максимальной защиты в Android может оставить Chrome без WebGPU

Google, похоже, решила ещё сильнее закрутить гайки в режиме Advanced Protection Mode на Android. На этот раз речь идёт о WebGPU в Chrome — функции полезной и современной, но, как выясняется, не самой спокойной с точки зрения безопасности.

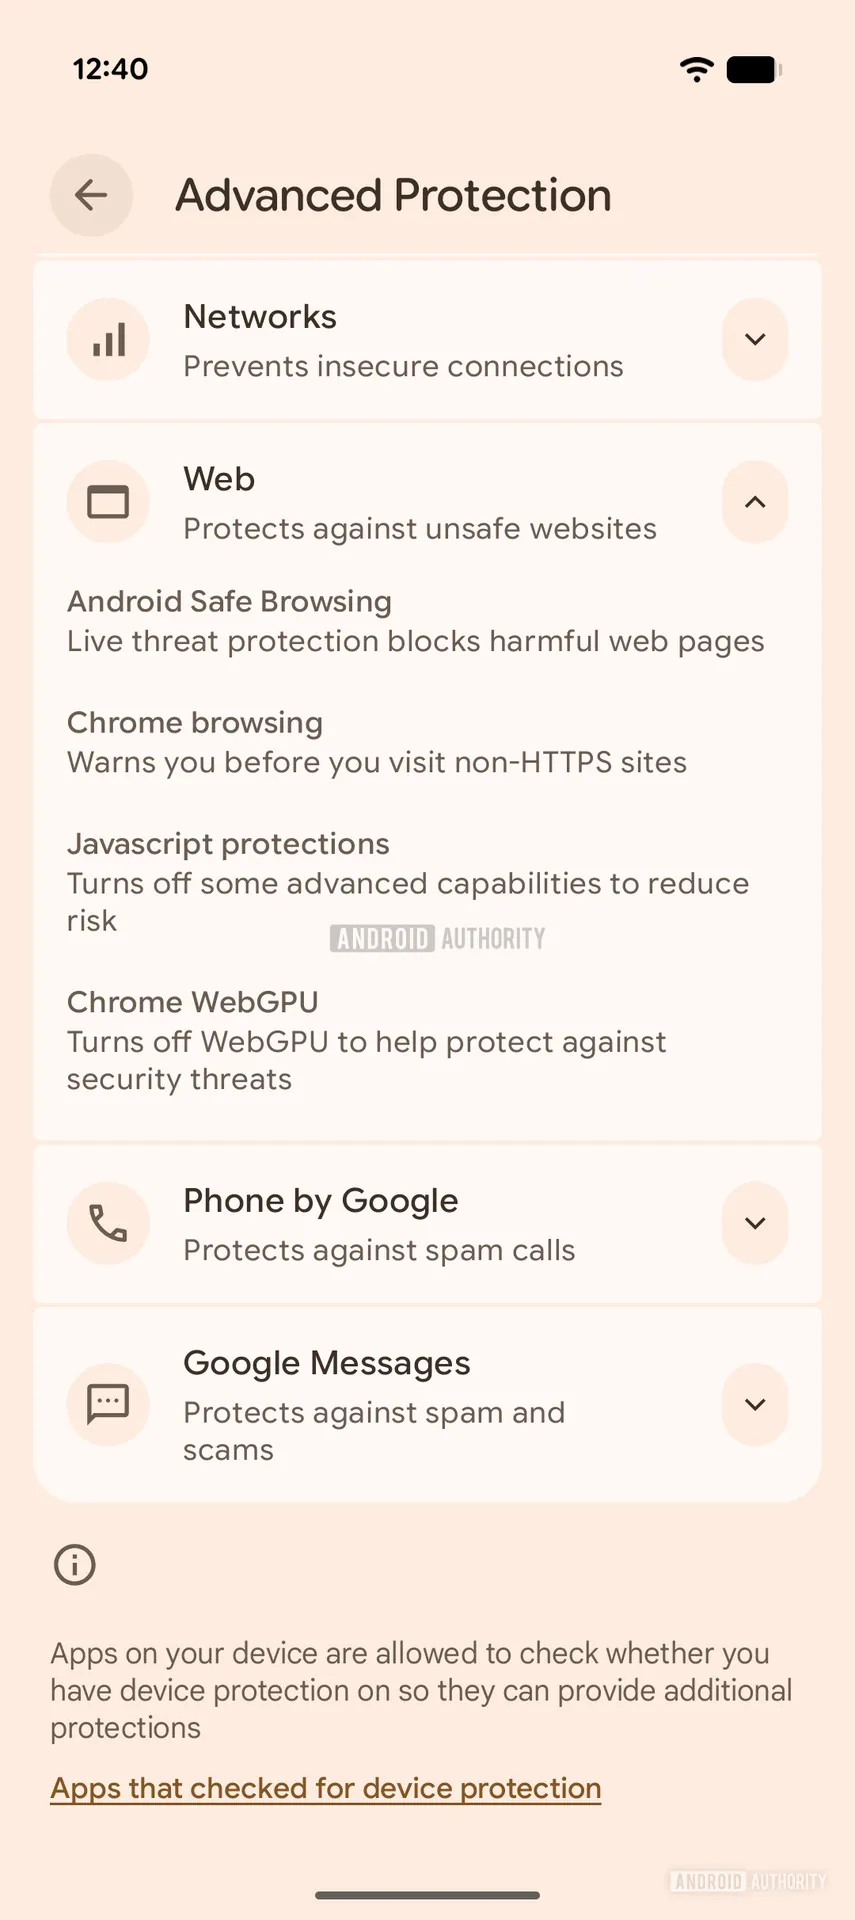
Advanced Protection Mode появился в Android 16 как режим защиты «в один клик». Он рассчитан в первую очередь на пользователей из группы повышенного риска — например, тех, кто может стать целью сложных кибератак, шпионских кампаний или попыток кражи данных. При его включении система активирует самые жёсткие защитные механизмы Android.

Теперь Google тестирует ещё одну меру: отключение WebGPU API в Chrome, если пользователь включает Advanced Protection Mode. Следы новой настройки обнаружили в Google Play Services v26.10.31.

В интерфейсе она выглядит вполне прямо: «Turn off WebGPU to help protect against security threats», то есть WebGPU предлагается выключить ради снижения рисков.


Сам WebGPU — это API, который позволяет веб-приложениям использовать графический процессор устройства для сложных вычислений и более быстрой отрисовки графики прямо в браузере. По сути, это более современный наследник WebGL с лучшей совместимостью с актуальными GPU, поддержкой вычислений общего назначения и доступом к более продвинутым графическим возможностям.

На практике штука мощная. Но именно в этом и проблема, поскольку чем больше у веб-кода возможностей работать почти вплотную к железу, тем интереснее он становится для злоумышленников. WebGPU уже связывали с уязвимостями, которые в отдельных случаях могли использоваться для удалённого выполнения кода. Да, такие дыры со временем закрывают, но обычно уже после того, как их кто-то нашёл. А до этого окна возможностей вполне хватает для атак на конкретные цели.

Сейчас WebGPU включён по умолчанию в Chrome 121 и новее на устройствах с Android 12+, если они используют Qualcomm или ARM GPU. То есть технология уже работает на довольно большом числе современных смартфонов.

Именно поэтому идея Google выглядит логично: если пользователь сознательно включает максимальную защиту, браузерные функции с потенциальной поверхностью атаки лучше заранее урезать.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru