


Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Google решила серьёзно усложнить жизнь злоумышленникам, ворующим смартфоны. На этой неделе компания объявила о расширении набора защитных функций Android от краж, сделав устройства на этой ОС менее привлекательной добычей для преступников.

Речь идёт о развитии инструментов, которые Google начала внедрять ещё в 2024 году — таких как Theft Detection Lock, Offline Device Lock и удалённая блокировка. Теперь к ним добавились более жёсткие механизмы аутентификации и новые возможности для восстановления доступа.

Хотя чаще всего жертвами уличных краж становятся iPhone из-за их высокой цены на вторичном рынке, Android-смартфоны тоже регулярно оказываются в зоне риска. Особенно это касается флагманов — Google Pixel Pro, дорогих складных моделей и топовых устройств Samsung и других брендов.

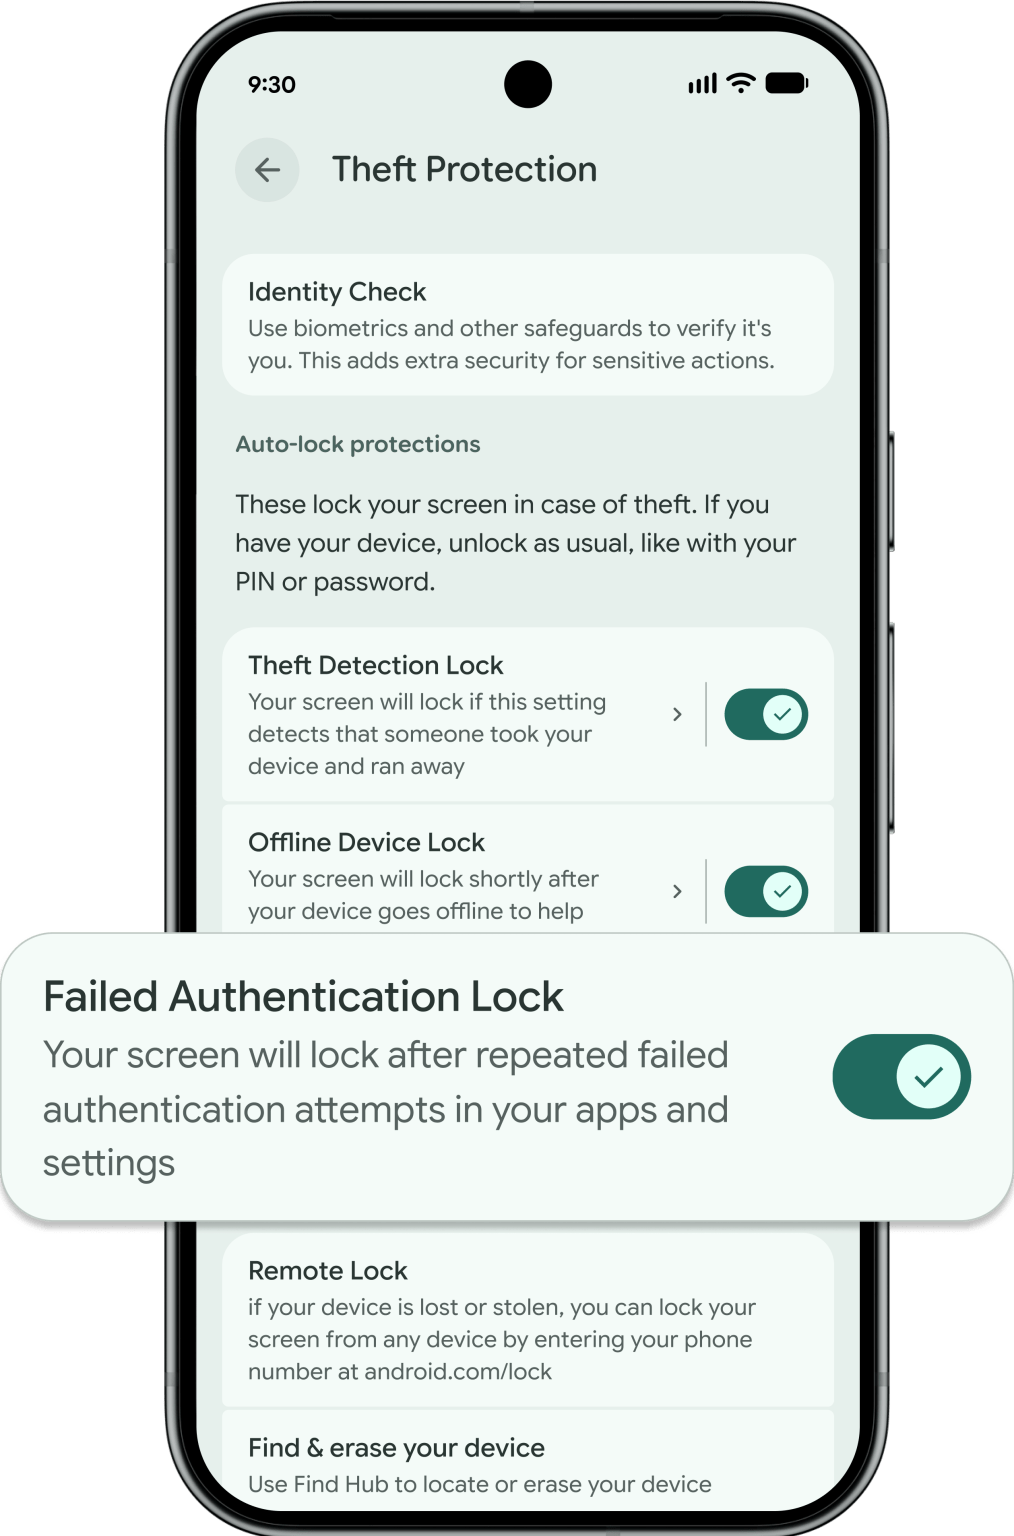
Одно из ключевых нововведений касается функции Failed Authentication Lock. Она автоматически блокирует устройство после серии неудачных попыток входа. Начиная с Android 16, у пользователей появится отдельный переключатель для этой опции в настройках — можно будет явно включать или отключать её по своему усмотрению.


Кроме того, система станет строже реагировать на попытки подобрать ПИН-код, графический ключ или пароль: время блокировки после ошибок будет увеличиваться, что делает перебор практически бесполезным.

Identity Check, появившаяся в Android 15, тоже получила апгрейд. Теперь она распространяется на все приложения и функции, использующие биометрию, включая банковские приложения и Google Password Manager. То есть даже если злоумышленник получит доступ к устройству, обойти биометрическую защиту станет гораздо сложнее.

Удалённая блокировка Remote Lock тоже стала безопаснее. Теперь при попытке заблокировать потерянный смартфон через браузер можно включить дополнительную проверку — например, контрольный вопрос. Это снижает риск того, что устройство заблокирует кто-то посторонний. Функция доступна для устройств на Android 10 и новее.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru