


Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Android-смартфоны станет сложнее украсть: Google расширяет защитные функции

Google решила серьёзно усложнить жизнь злоумышленникам, ворующим смартфоны. На этой неделе компания объявила о расширении набора защитных функций Android от краж, сделав устройства на этой ОС менее привлекательной добычей для преступников.

Речь идёт о развитии инструментов, которые Google начала внедрять ещё в 2024 году — таких как Theft Detection Lock, Offline Device Lock и удалённая блокировка. Теперь к ним добавились более жёсткие механизмы аутентификации и новые возможности для восстановления доступа.

Хотя чаще всего жертвами уличных краж становятся iPhone из-за их высокой цены на вторичном рынке, Android-смартфоны тоже регулярно оказываются в зоне риска. Особенно это касается флагманов — Google Pixel Pro, дорогих складных моделей и топовых устройств Samsung и других брендов.

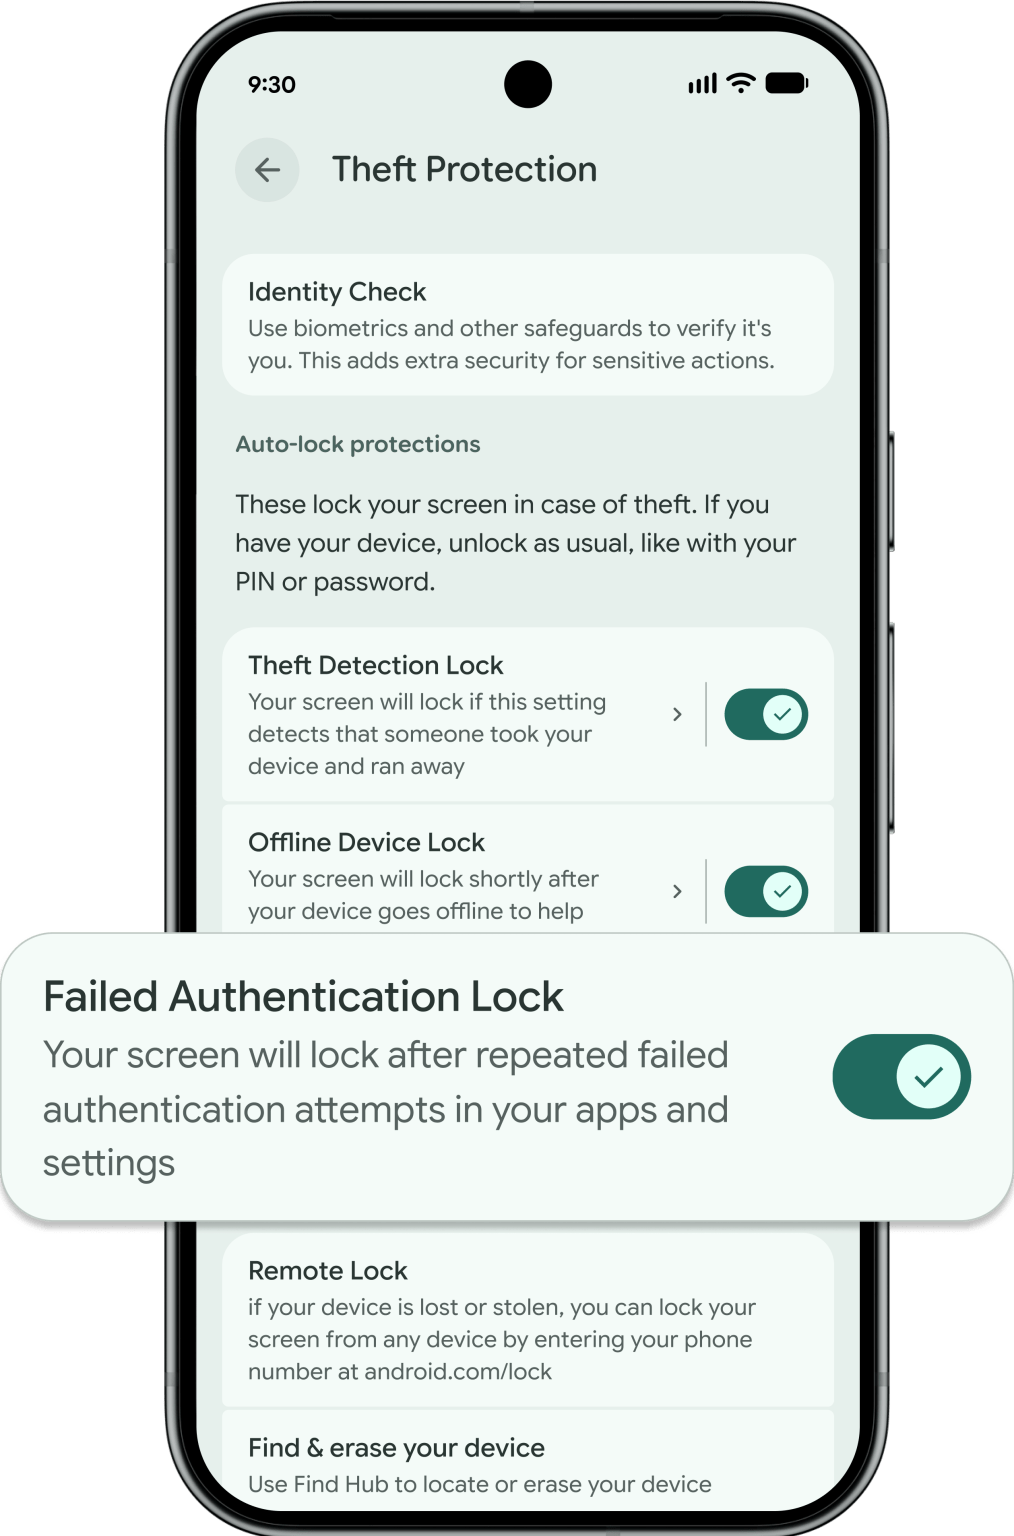
Одно из ключевых нововведений касается функции Failed Authentication Lock. Она автоматически блокирует устройство после серии неудачных попыток входа. Начиная с Android 16, у пользователей появится отдельный переключатель для этой опции в настройках — можно будет явно включать или отключать её по своему усмотрению.


Кроме того, система станет строже реагировать на попытки подобрать ПИН-код, графический ключ или пароль: время блокировки после ошибок будет увеличиваться, что делает перебор практически бесполезным.

Identity Check, появившаяся в Android 15, тоже получила апгрейд. Теперь она распространяется на все приложения и функции, использующие биометрию, включая банковские приложения и Google Password Manager. То есть даже если злоумышленник получит доступ к устройству, обойти биометрическую защиту станет гораздо сложнее.

Удалённая блокировка Remote Lock тоже стала безопаснее. Теперь при попытке заблокировать потерянный смартфон через браузер можно включить дополнительную проверку — например, контрольный вопрос. Это снижает риск того, что устройство заблокирует кто-то посторонний. Функция доступна для устройств на Android 10 и новее.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru