


Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

Яндекс начнёт останавливать исходящие звонки мошенникам ещё до разговора

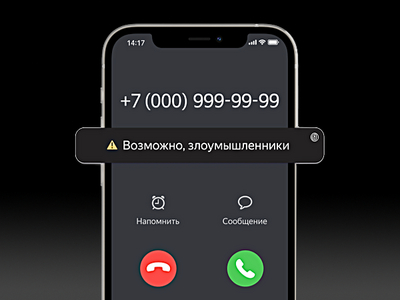
Яндекс расширил возможности своего определителя номера: теперь сервис предупреждает пользователей, если они сами пытаются позвонить на номер, который используется мошенниками. Новая функция доступна всем владельцам смартфонов на Android.

Ранее определитель номера в приложении «Яндекс с Алисой» и мобильном Яндекс Браузере фокусировался в основном на входящих вызовах и заранее сигнализировал о спаме и подозрительных звонках.

Однако злоумышленники адаптировались и стали действовать иначе — всё чаще они вынуждают людей звонить им самостоятельно.

Схема выглядит так: мошенники связываются с жертвой через СМС или мессенджеры, представляются сотрудниками службы поддержки банков или онлайн-сервисов и сообщают о якобы подозрительной активности в аккаунте.

Чтобы «остановить взлом», человека просят перезвонить по указанному номеру. И, как показывают данные Яндекса, в начале января 67% разговоров со злоумышленниками происходили именно по инициативе самих пользователей.

Новая функция как раз нацелена на такие случаи. Если пользователь пытается набрать номер, который система считает мошенническим, на экране появляется предупреждение. Это даёт возможность отменить вызов ещё до того, как злоумышленник выйдет на связь и начнёт психологическое давление.

Определять подозрительные номера помогают нейросети. Они анализируют сотни сигналов — от активности номера и наличия его в телефонных книгах до того, как быстро люди завершают разговоры, как часто перезванивают и жалуются ли на этот номер как на мошеннический. Если совокупность факторов указывает на угрозу, номер помечается как опасный.

По сути, определитель номера теперь работает не только как фильтр для входящих вызовов, но и как дополнительная «проверка на паузе» — в момент, когда пользователь сам готов сделать шаг навстречу мошеннику.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru