


Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

Шпионы PhantomCore просят российский бизнес одобрить ТЗ на пожаротушение

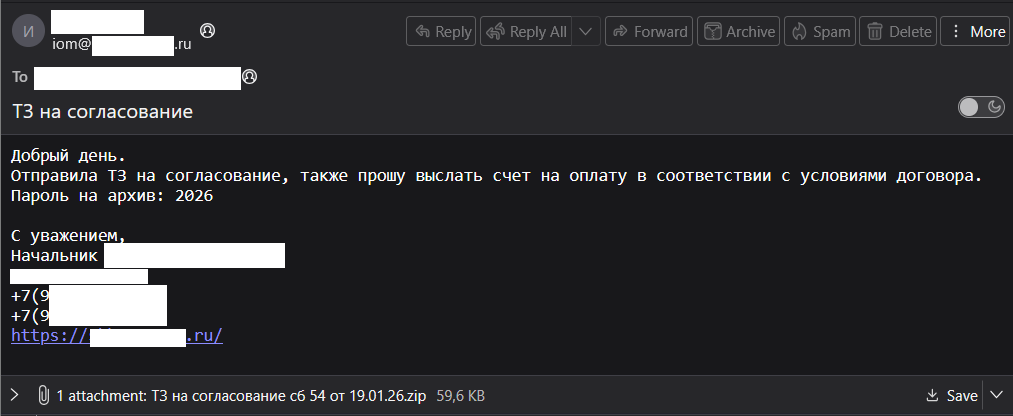
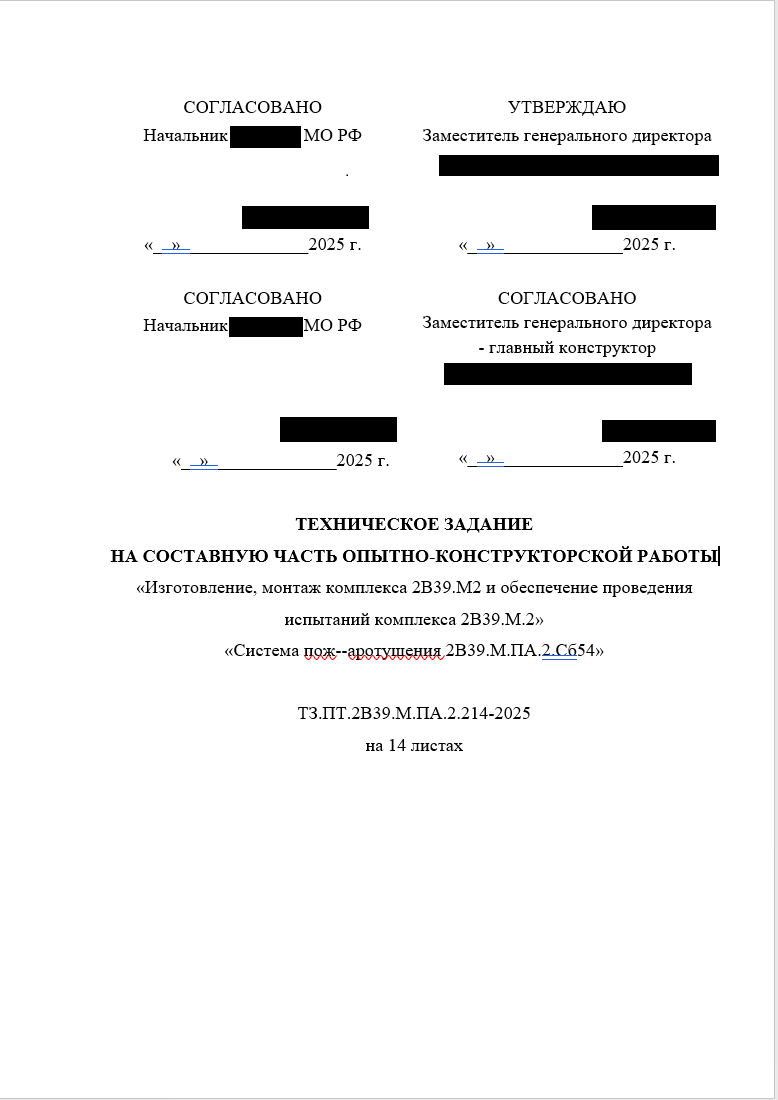
В этом месяце специалисты F6 зафиксировали новые атаки кибергруппы PhantomCore по имейл. Вредоносные письма, разосланные в российские компании, предлагали ознакомиться с ТЗ на создание и тестирование системы пожаротушения.

Рассылка проводилась на адреса организаций разного профиля и затронула такие сферы, как ЖКХ, финансы, муниципальные услуги, аэрокосмическая отрасль, химическая промышленность, строительство, B2C, производство потребительских товаров, ретейл.

Для отправки провокационных посланий PhantomCore использовала легитимные адреса имейл — по всей видимости, результат компрометации аккаунтов.


Анализ показал, что вложенный ZIP содержит два файла:

  • ТЗ на согласование сб 54 от 19.01.26.doc;
  • ТЗ на согласование сб 54 от 19.01.26.docx.lnk.

Первый на поверку оказался RAR-архивом, в котором сокрыта одноименная папка с файлами реального документа. Вредоносный LNK при активации выполняет cmd-команду на загрузку по URL скрипта PowerShell и запуск его на исполнение.

Этот сценарий предусматривает загрузку и отображение документа-приманки в формате .docx.


Скрипт также скачивает с взломанного хоста исполняемый в памяти PowerShell-бэкдор — вариант PhantomRemote. Для его закрепления в системе в планировщике Windows создается задача на ежедневный запуск зловреда с интервалом в 61 с.

В ходе исследования эксперты суммарно обнаружили десять RU-ресурсов с вредоносными скриптами второй стадии атаки.

В Positive Technologies тоже отслеживают шпионские атаки PhantomCore на территории России и обнаружили, что половина инфраструктуры этой кибергруппы расположена за рубежом.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru