


«Не снимайте меня»: как случайные прохожие смогут управлять видеосъёмкой

«Не снимайте меня»: как случайные прохожие смогут управлять видеосъёмкой

«Не снимайте меня»: как случайные прохожие смогут управлять видеосъёмкой

Камеры сегодня повсюду: в смартфонах, умных очках, экшн-камерах и даже в «умных» дверных звонках. Проблема в том, что в кадр регулярно попадают люди, которые вовсе не давали согласия на съёмку. Исследователи из Калифорнийского университета в Ирвайне решили проверить, можно ли это исправить и представили систему BLINDSPOT.

BLINDSPOT (PDF) — это прототип системы, которая позволяет случайным прохожим прямо сигнализировать камере о своих предпочтениях по конфиденциальности.

Без регистрации, без загрузки биометрии в облако и без привязки к личности. Всё работает локально, на устройстве.

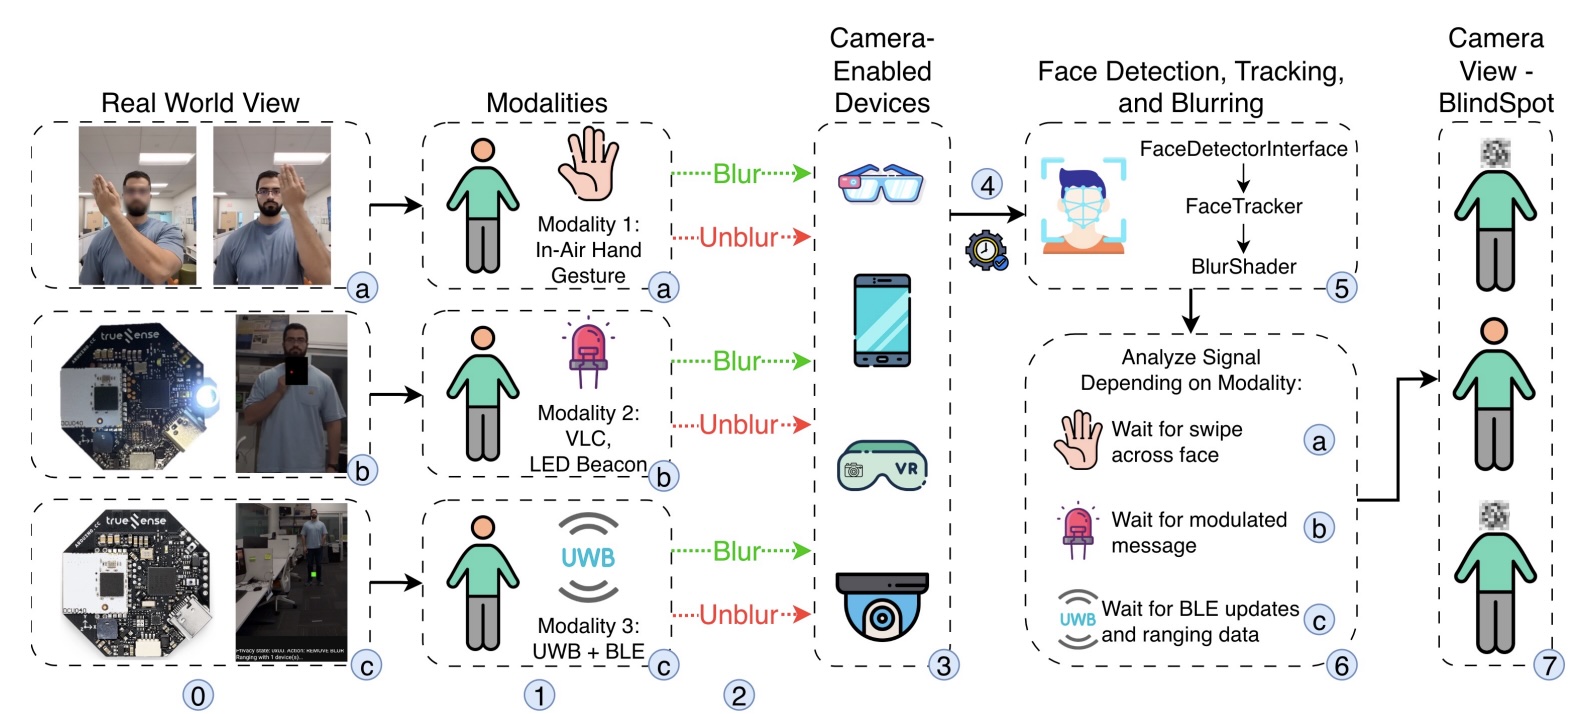
Если человек попадает в поле зрения камеры и подаёт сигнал, система находит его лицо, отслеживает его и автоматически размывает изображение ещё до сохранения или передачи видео. Причём BLINDSPOT проверяет, что сигнал действительно исходит от того, чьё лицо находится в кадре — если «география» не сходится, команда просто игнорируется.

Прототип реализовали на обычном смартфоне Google Pixel.

Исследователи протестировали сразу три варианта, как прохожий может «договориться» с камерой:

1. Жесты руками. Самый простой вариант — провести рукой перед лицом, чтобы включить размытие, и повторить жест в обратную сторону, чтобы его отключить. Никакого дополнительного оборудования не нужно. На расстоянии до 1-2 метров система срабатывала почти безошибочно, а реакция занимала меньше 200 миллисекунд.

2. Световой маячок. Во втором сценарии человек носит с собой небольшой LED-маячок, который мигает в заданном шаблоне и передаёт цифровой сигнал камере. Такой способ работает уже на расстоянии до 10 метров в помещении, с точностью около 90% и без ложных срабатываний. Время отклика — чуть больше полсекунды.

3. UWB-метка. Третий вариант использует ultra-wideband — радиотехнологию с очень точным определением расстояния и направления. Камера и метка обмениваются короткими сигналами через Bluetooth и UWB. Этот способ оказался самым стабильным: точность часто превышала 95%, система корректно работала с несколькими людьми сразу и не давала ложных срабатываний.


Главный вывод исследователей — управление приватностью «со стороны прохожего» вполне реально даже на обычном смартфоне.

Как и ожидалось, есть нюансы. Во-первых, расстояние: система должна «видеть» лицо. На практике это означает максимум около 10 метров — дальше лица становятся слишком мелкими для надёжного распознавания.

Во-вторых, толпы. Когда в кадре появляется больше восьми человек, производительность падает: растёт задержка, теряются кадры. Это ограничение связано с обработкой видео на устройстве и одинаково проявляется для всех способов сигнализации.

В-третьих, условия съёмки. Яркий солнечный свет мешает световым маячкам, движение в плотной толпе снижает точность жестов. Задержка между сигналом и фактическим размытием может составлять от долей секунды до двух секунд — и в этот момент запись всё ещё идёт.

Наконец, вопрос железа. Два из трёх вариантов требуют дополнительных устройств, которые пока не являются массовыми. Поддержка таких сигналов напрямую со смартфонов — скорее идея на будущее.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru