


Российские дети будут ходить в школу по биометрии — если родители не против

Российские дети будут ходить в школу по биометрии — если родители не против

Российские дети будут ходить в школу по биометрии — если родители не против

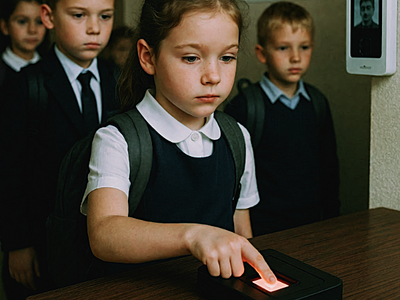
В российских школах могут ввести опцию входа на территорию по биометрии. Чтобы ею воспользоваться, ученик должен через приложение «Госуслуги Биометрия» сделать селфи, которое будет внесено в Единую биометрическую систему (ЕБС).

На возможность использования биометрической идентификации в школах намекнул вице-премьер Дмитрий Григоренко, выступая в Совфеде 26 ноября.

Он также отметил, что способ подтверждения личности с помощью биометрии — дело сугубо добровольное и для учебных заведений, и для школяров; последним лишь надо заручиться благословением родителей / опекунов (им приходит соответствующий запрос из ЕБС).

«Каждая школа сможет сама решить, использовать эту возможность или нет», — заявили в аппарате вице-премьера в ответ на запрос «Ъ» о комментарии.

Согласие, данное представителем несовершеннолетнего гражданина на обработку данных чада, можно при этом отозвать в любой момент.

По мере роста ученикам придется переснимать селфи каждые три – пять лет. Для работы школьной системы идентификации по биометрии также понадобится внесение поправок в 572-фз; соответствующий законопроект уже подготовлен и направлен на согласование в профильные министерства.

Внедрением систем биометрической идентификации в школах займутся наделенные такими полномочиями организации. Специализированные КПП сейчас проходят обкатку в 20 школах Татарстана.

Биометрические терминалы в рамках пилотного проекта установлены с учетом разного роста учащихся. Распознавание лиц также используется на кассах в школьных столовых.

По данным Минпросвещения, эксперимент пока проходит гладко, а в Минобрнауки Татарстана фиксируют недовольство родителей школяров, которым волей-неволей пришлось взаимодействовать с ЕБС.

По данным правительства РФ, на настоящий момент в стране числится около 40 тыс. общеобразовательных учебных заведений. Одно КПП с биометрией может обойтись школе примерно в 48 млрд рублей.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru