


Российские дети будут ходить в школу по биометрии — если родители не против

Российские дети будут ходить в школу по биометрии — если родители не против

Российские дети будут ходить в школу по биометрии — если родители не против

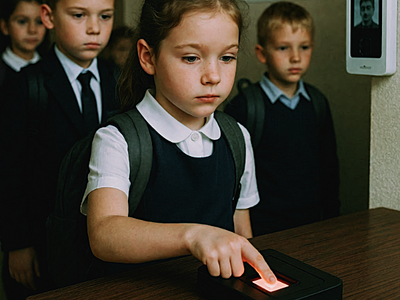
В российских школах могут ввести опцию входа на территорию по биометрии. Чтобы ею воспользоваться, ученик должен через приложение «Госуслуги Биометрия» сделать селфи, которое будет внесено в Единую биометрическую систему (ЕБС).

На возможность использования биометрической идентификации в школах намекнул вице-премьер Дмитрий Григоренко, выступая в Совфеде 26 ноября.

Он также отметил, что способ подтверждения личности с помощью биометрии — дело сугубо добровольное и для учебных заведений, и для школяров; последним лишь надо заручиться благословением родителей / опекунов (им приходит соответствующий запрос из ЕБС).

«Каждая школа сможет сама решить, использовать эту возможность или нет», — заявили в аппарате вице-премьера в ответ на запрос «Ъ» о комментарии.

Согласие, данное представителем несовершеннолетнего гражданина на обработку данных чада, можно при этом отозвать в любой момент.

По мере роста ученикам придется переснимать селфи каждые три – пять лет. Для работы школьной системы идентификации по биометрии также понадобится внесение поправок в 572-фз; соответствующий законопроект уже подготовлен и направлен на согласование в профильные министерства.

Внедрением систем биометрической идентификации в школах займутся наделенные такими полномочиями организации. Специализированные КПП сейчас проходят обкатку в 20 школах Татарстана.

Биометрические терминалы в рамках пилотного проекта установлены с учетом разного роста учащихся. Распознавание лиц также используется на кассах в школьных столовых.

По данным Минпросвещения, эксперимент пока проходит гладко, а в Минобрнауки Татарстана фиксируют недовольство родителей школяров, которым волей-неволей пришлось взаимодействовать с ЕБС.

По данным правительства РФ, на настоящий момент в стране числится около 40 тыс. общеобразовательных учебных заведений. Одно КПП с биометрией может обойтись школе примерно в 48 млрд рублей.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru