


Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

За полтора года эксперты Zimperium обнаружили более 770 поддельных Android-программ, использующих NFC и HCE (Host Card Emulation, возможность эмуляции карт на телефоне) для кражи платежных данных и проведения мошеннических транзакций.

Особенно много таких находок, обычно выдаваемых за приложения банков России, Белоруссии, Бразилии, Польши, Чехии, Словакии, объявилось минувшим летом.

Для маскировки злоумышленники суммарно используют имена двух десятков организаций и сервисов, в основном российских. Список включает Банк России, Т-Банк, ВТБ, Госуслуги, Росфинмониторинг и Google Pay.


Исследователи также выявили более 180 командных серверов и источников распространения вредоносных фальшивок. Для координации NFC-атак и эксфильтрации краденых данных инициаторы используют десятки приватных каналов и ботов Telegram.

Применяемые ими зловреды действуют по-разному. Одни (SuperCard X, PhantomCard) работают как сканеры, считывая данные с банковской карты, а принимает их другое Android-устройство, под контролем злоумышленников и с приложением, эмулирующим карту жертвы, что позволяет расплачиваться в магазинах ее деньгами или снимать их со счета.

Создатели новейшей вредоносной модификации NFCGate пошли дальше: их детище умеет эмулировать карты дропов, помогающих авторам атак выводить деньги с чужих счетов. В итоге жертва, думая, что вносит деньги через банкомат на свой счет, отправляет их в карман мошенников. 

Менее сложные вредоносы собирают данные карт и выводят их в заданный телеграм-канал. Оператор при этом автоматически, в реальном времени получает сообщения и постит содержимое в закрытом чате.

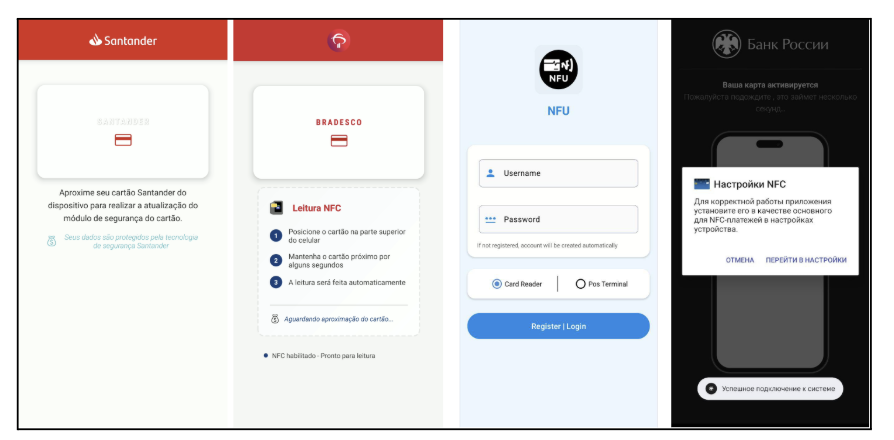
Подобные инструменты атаки требуют минимального взаимодействия с пользователем. Ему обычно в полноэкранном режиме отображается простейшая фейковая страница банка (иногда через WebView) с предложением назначить приложение дефолтным средством NFC-платежей. Вся обработка соответствующих событий при этом выполняется в фоне.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru