


Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

Для NFC-атак на Android созданы сотни фейков Банка России и Госуслуг

За полтора года эксперты Zimperium обнаружили более 770 поддельных Android-программ, использующих NFC и HCE (Host Card Emulation, возможность эмуляции карт на телефоне) для кражи платежных данных и проведения мошеннических транзакций.

Особенно много таких находок, обычно выдаваемых за приложения банков России, Белоруссии, Бразилии, Польши, Чехии, Словакии, объявилось минувшим летом.

Для маскировки злоумышленники суммарно используют имена двух десятков организаций и сервисов, в основном российских. Список включает Банк России, Т-Банк, ВТБ, Госуслуги, Росфинмониторинг и Google Pay.


Исследователи также выявили более 180 командных серверов и источников распространения вредоносных фальшивок. Для координации NFC-атак и эксфильтрации краденых данных инициаторы используют десятки приватных каналов и ботов Telegram.

Применяемые ими зловреды действуют по-разному. Одни (SuperCard X, PhantomCard) работают как сканеры, считывая данные с банковской карты, а принимает их другое Android-устройство, под контролем злоумышленников и с приложением, эмулирующим карту жертвы, что позволяет расплачиваться в магазинах ее деньгами или снимать их со счета.

Создатели новейшей вредоносной модификации NFCGate пошли дальше: их детище умеет эмулировать карты дропов, помогающих авторам атак выводить деньги с чужих счетов. В итоге жертва, думая, что вносит деньги через банкомат на свой счет, отправляет их в карман мошенников. 

Менее сложные вредоносы собирают данные карт и выводят их в заданный телеграм-канал. Оператор при этом автоматически, в реальном времени получает сообщения и постит содержимое в закрытом чате.

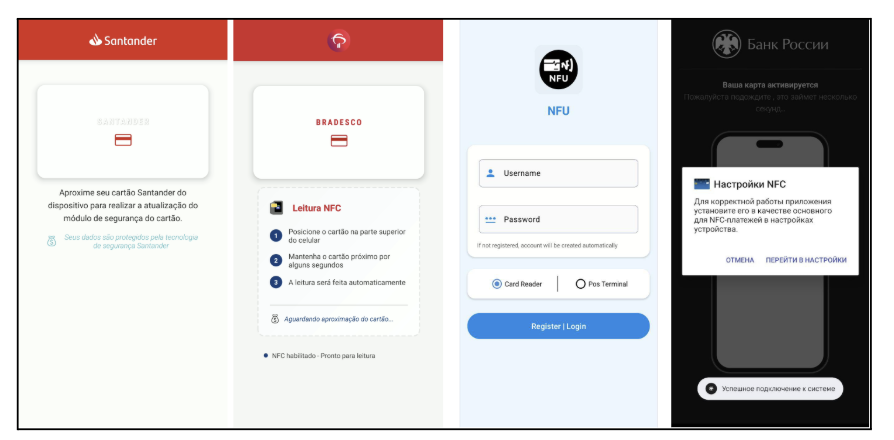
Подобные инструменты атаки требуют минимального взаимодействия с пользователем. Ему обычно в полноэкранном режиме отображается простейшая фейковая страница банка (иногда через WebView) с предложением назначить приложение дефолтным средством NFC-платежей. Вся обработка соответствующих событий при этом выполняется в фоне.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru