


Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Эксперты по кибербезопасности сообщили о новом Android-трояне под названием Herodotus, который уже используется в атаках на пользователей смартфонов. Главная цель — полный захват устройства и кража данных с банковских приложений. Основная особенность — умение имитировать человеческий ввод при наборе текста.

По данным ThreatFabric, Herodotus — это свежий представитель семейства банковских зловредов, появившийся на подпольных форумах 7 сентября 2025 года.

Его распространяют по модели «вредонос как услуга» (MaaS), то есть любой желающий может арендовать троян для собственных атак.

Несмотря на то что Herodotus не является прямым потомком другого известного банковского зловреда Brokewell, у них есть много общего — вплоть до одинаковых методов сокрытия кода и даже упоминаний «BRKWL_JAVA» внутри самого Herodotus.


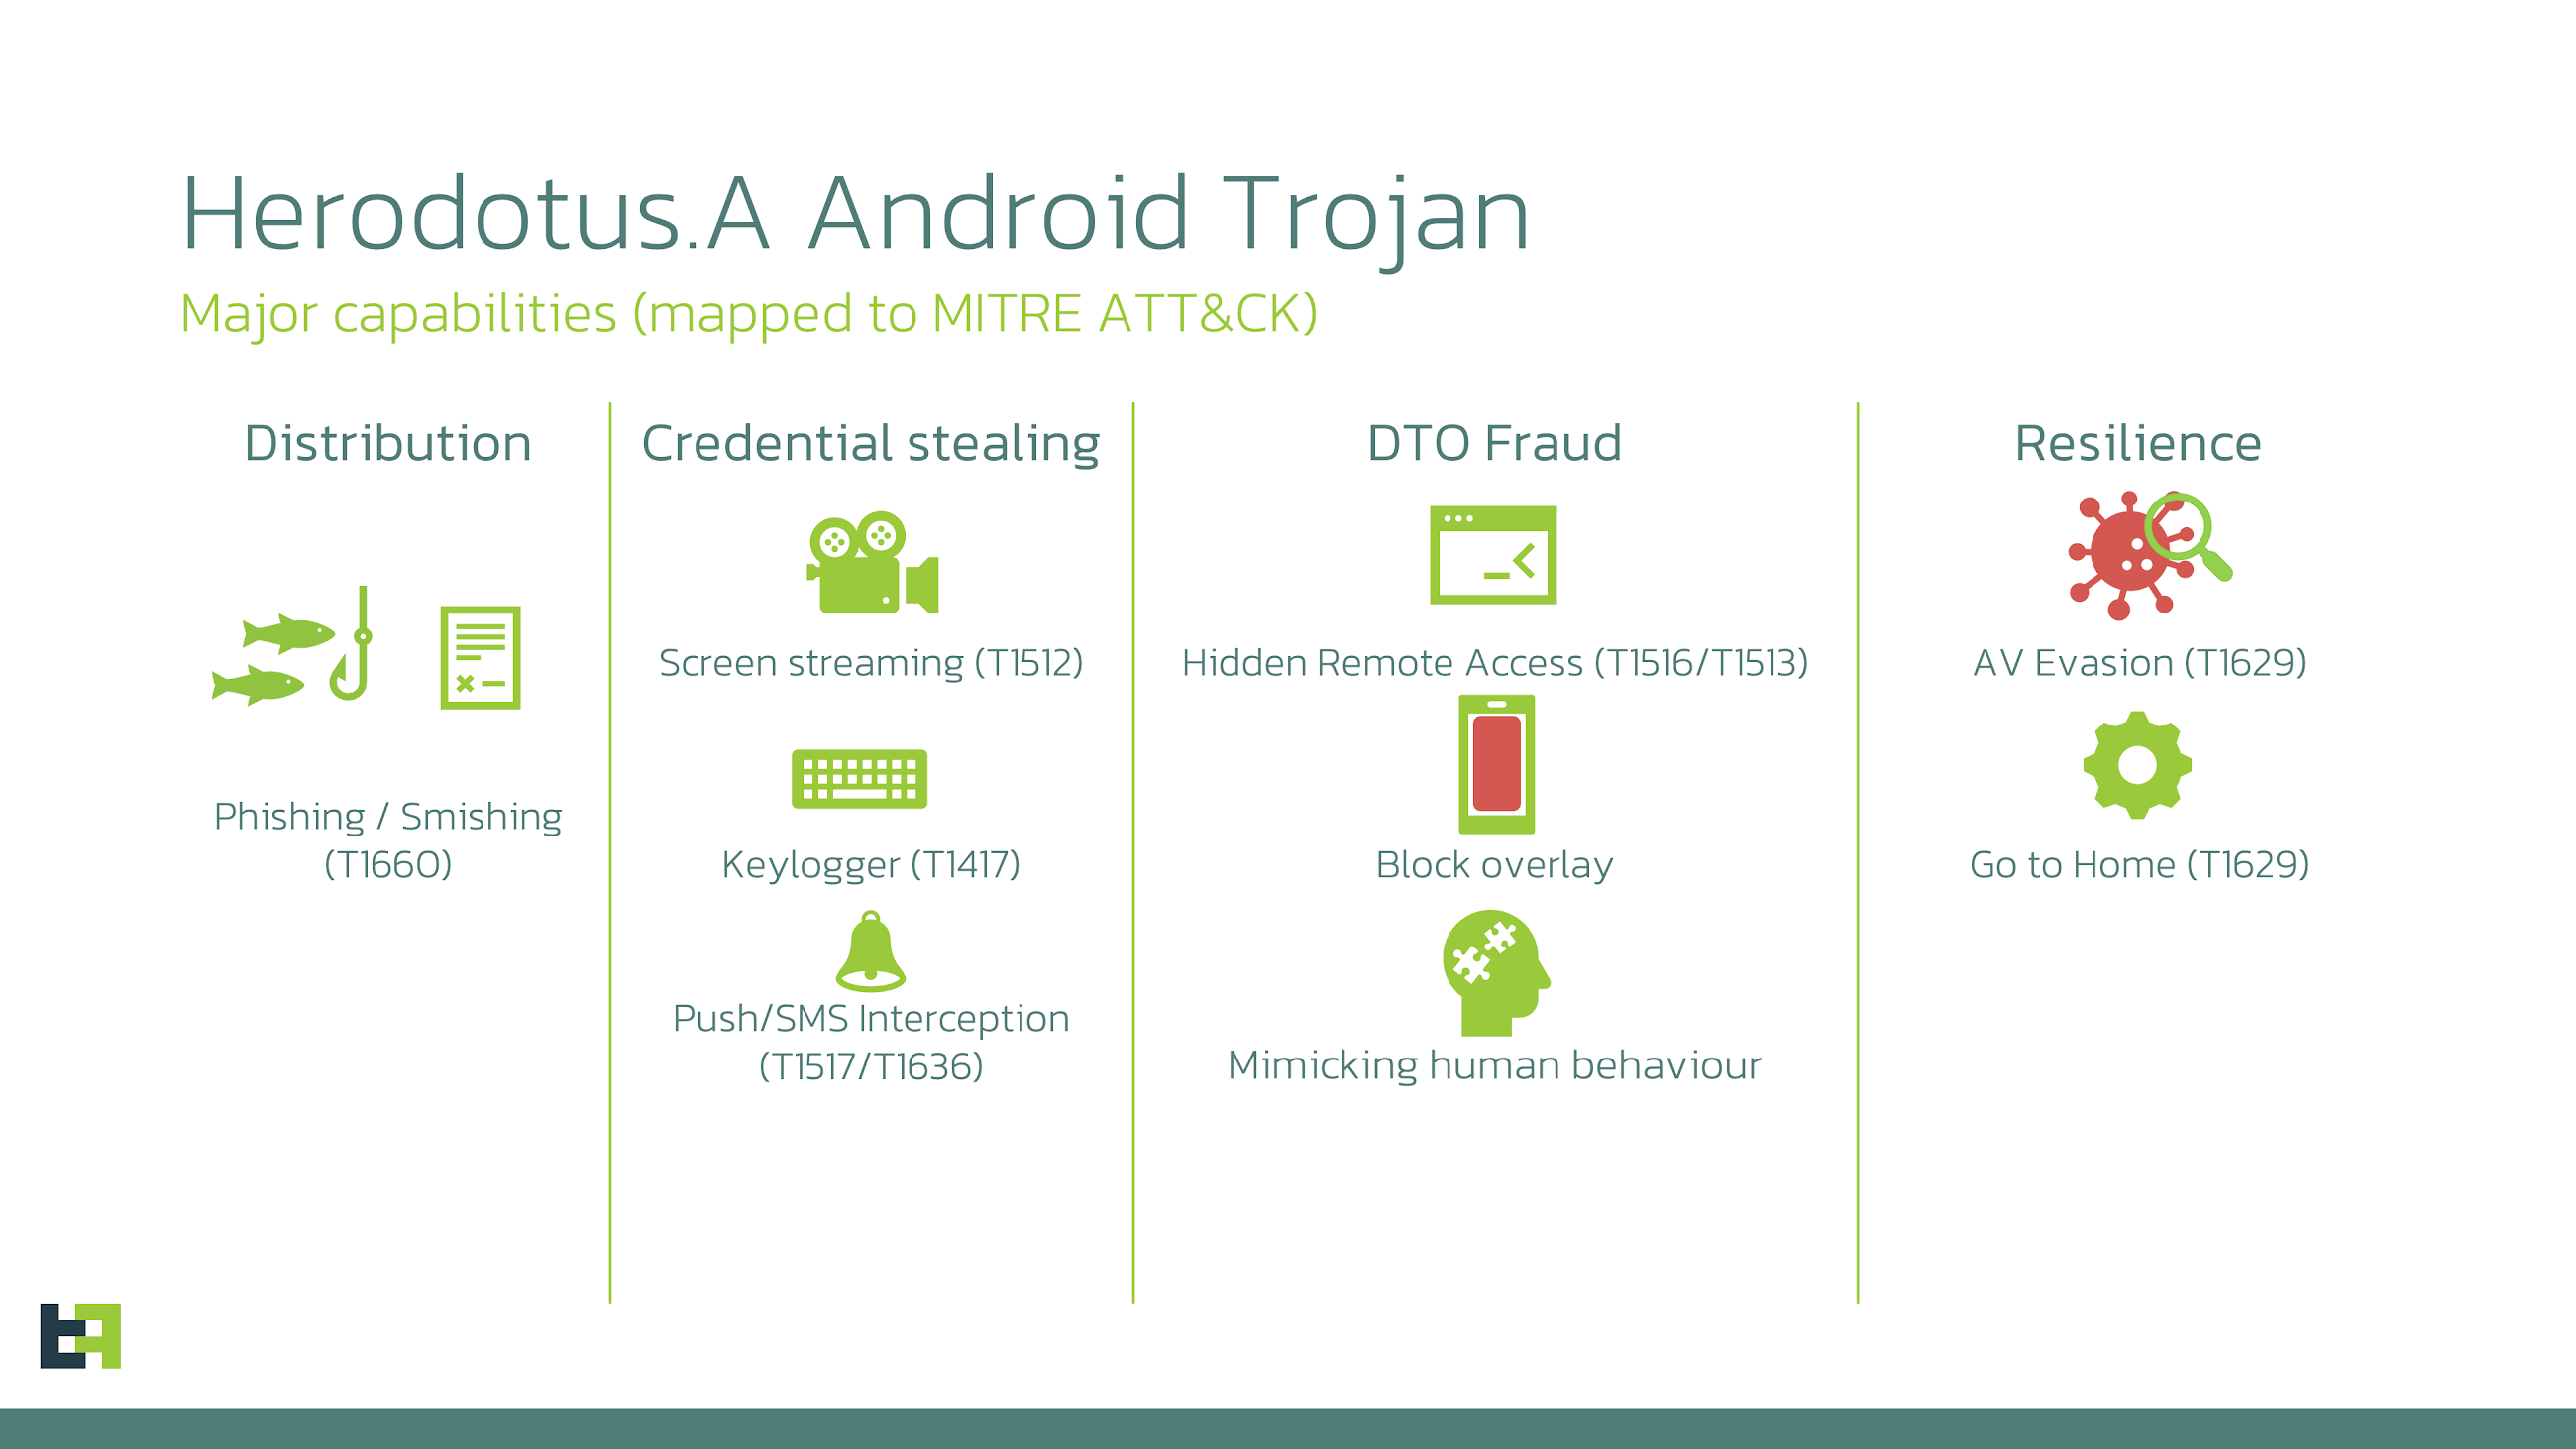
Как и большинство современных Android-вредоносов, Herodotus активно использует специальные возможности ОС (Accessibility Services). Он распространяется через фейковые приложения под видом Google Chrome (пакет com.cd3.app), которые жертве подсовывают через СМС-фишинг (смишинг) или другие схемы социальной инженерии.

После установки троян получает доступ к экрану устройства, показывает поддельные формы входа в банковские приложения, перехватывает СМС с кодами 2FA, видит всё, что отображается на дисплее, может узнать ПИН-код или графический ключ и даже устанавливать другие APK-файлы удалённо.

Но главное отличие Herodotus — умение притворяться человеком. Вредонос выполняет действия со случайными задержками между 0,3 и 3 секундами, например при вводе текста, чтобы обмануть антифрод-системы, анализирующие скорость и ритм нажатий. Так злоумышленники создают иллюзию, будто с устройством работает реальный пользователь, а не бот.

ThreatFabric также сообщила, что обнаружены фальшивые страницы-оверлеи, созданные для банков и финорганизаций в США, Турции, Великобритании и Польше, а также для криптовалютных кошельков и бирж. Похоже, создатели Herodotus уже готовятся расширять географию атак.

Исследователи подытожили:

«Herodotus активно развивается, использует приёмы, известные по Brokewell, и создан, чтобы закрепиться в активных сессиях пользователей, а не просто красть логины и пароли».

Подпишитесь на новости

Зарубежные онлайн-покупки хотят обложить НДС 22% и сбором за посылку

Минфин предложил добавить к товарам из иностранных интернет-магазинов и маркетплейсов стандартный НДС в размере 22%. Даже мелкие посылки решили не отпускать с пустыми руками: за каждое почтовое отправление стоимостью до 200 евро хотят дополнительно брать таможенный сбор 100 рублей.

Поправки вошли в пакет изменений Налогового кодекса и проект федерального бюджета на 2027-2029 годы, который Минфин внёс в правительство.

Новые правила пока не действуют, инициативу ещё предстоит рассмотреть и принять.

Налоговыми агентами станут электронные торговые площадки. Формально платить НДС будут маркетплейсы, но покупатель, скорее всего, увидит его там, где обычно появляются все издержки бизнеса, — в итоговом ценнике.

В Минфине объясняют предложение необходимостью выровнять условия конкуренции между российскими продавцами и зарубежными сервисами, а заодно продолжить обеление экономики.

Сейчас трансграничные покупки стоимостью до 200 евро подпадают под беспошлинный лимит ЕАЭС. После изменения правил ценовой иммунитет мелких заказов заметно ослабнет: НДС планируется начислять независимо от стоимости покупки, а почтовую посылку дополнительно встретит сбор в 100 рублей.

Ранее обсуждался более мягкий сценарий — поэтапное повышение НДС с 7% в 2027 году до 22% в 2029-м. Однако в новый пакет вошла сразу полная ставка. Видимо, решили не растягивать распаковку налогового сюрприза на три года.

Если поправки примут, привычная охота за дешёвыми товарами на зарубежных площадках станет дороже.

RSS: Новости на портале Anti-Malware.ru