


Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Эксперты по кибербезопасности сообщили о новом Android-трояне под названием Herodotus, который уже используется в атаках на пользователей смартфонов. Главная цель — полный захват устройства и кража данных с банковских приложений. Основная особенность — умение имитировать человеческий ввод при наборе текста.

По данным ThreatFabric, Herodotus — это свежий представитель семейства банковских зловредов, появившийся на подпольных форумах 7 сентября 2025 года.

Его распространяют по модели «вредонос как услуга» (MaaS), то есть любой желающий может арендовать троян для собственных атак.

Несмотря на то что Herodotus не является прямым потомком другого известного банковского зловреда Brokewell, у них есть много общего — вплоть до одинаковых методов сокрытия кода и даже упоминаний «BRKWL_JAVA» внутри самого Herodotus.


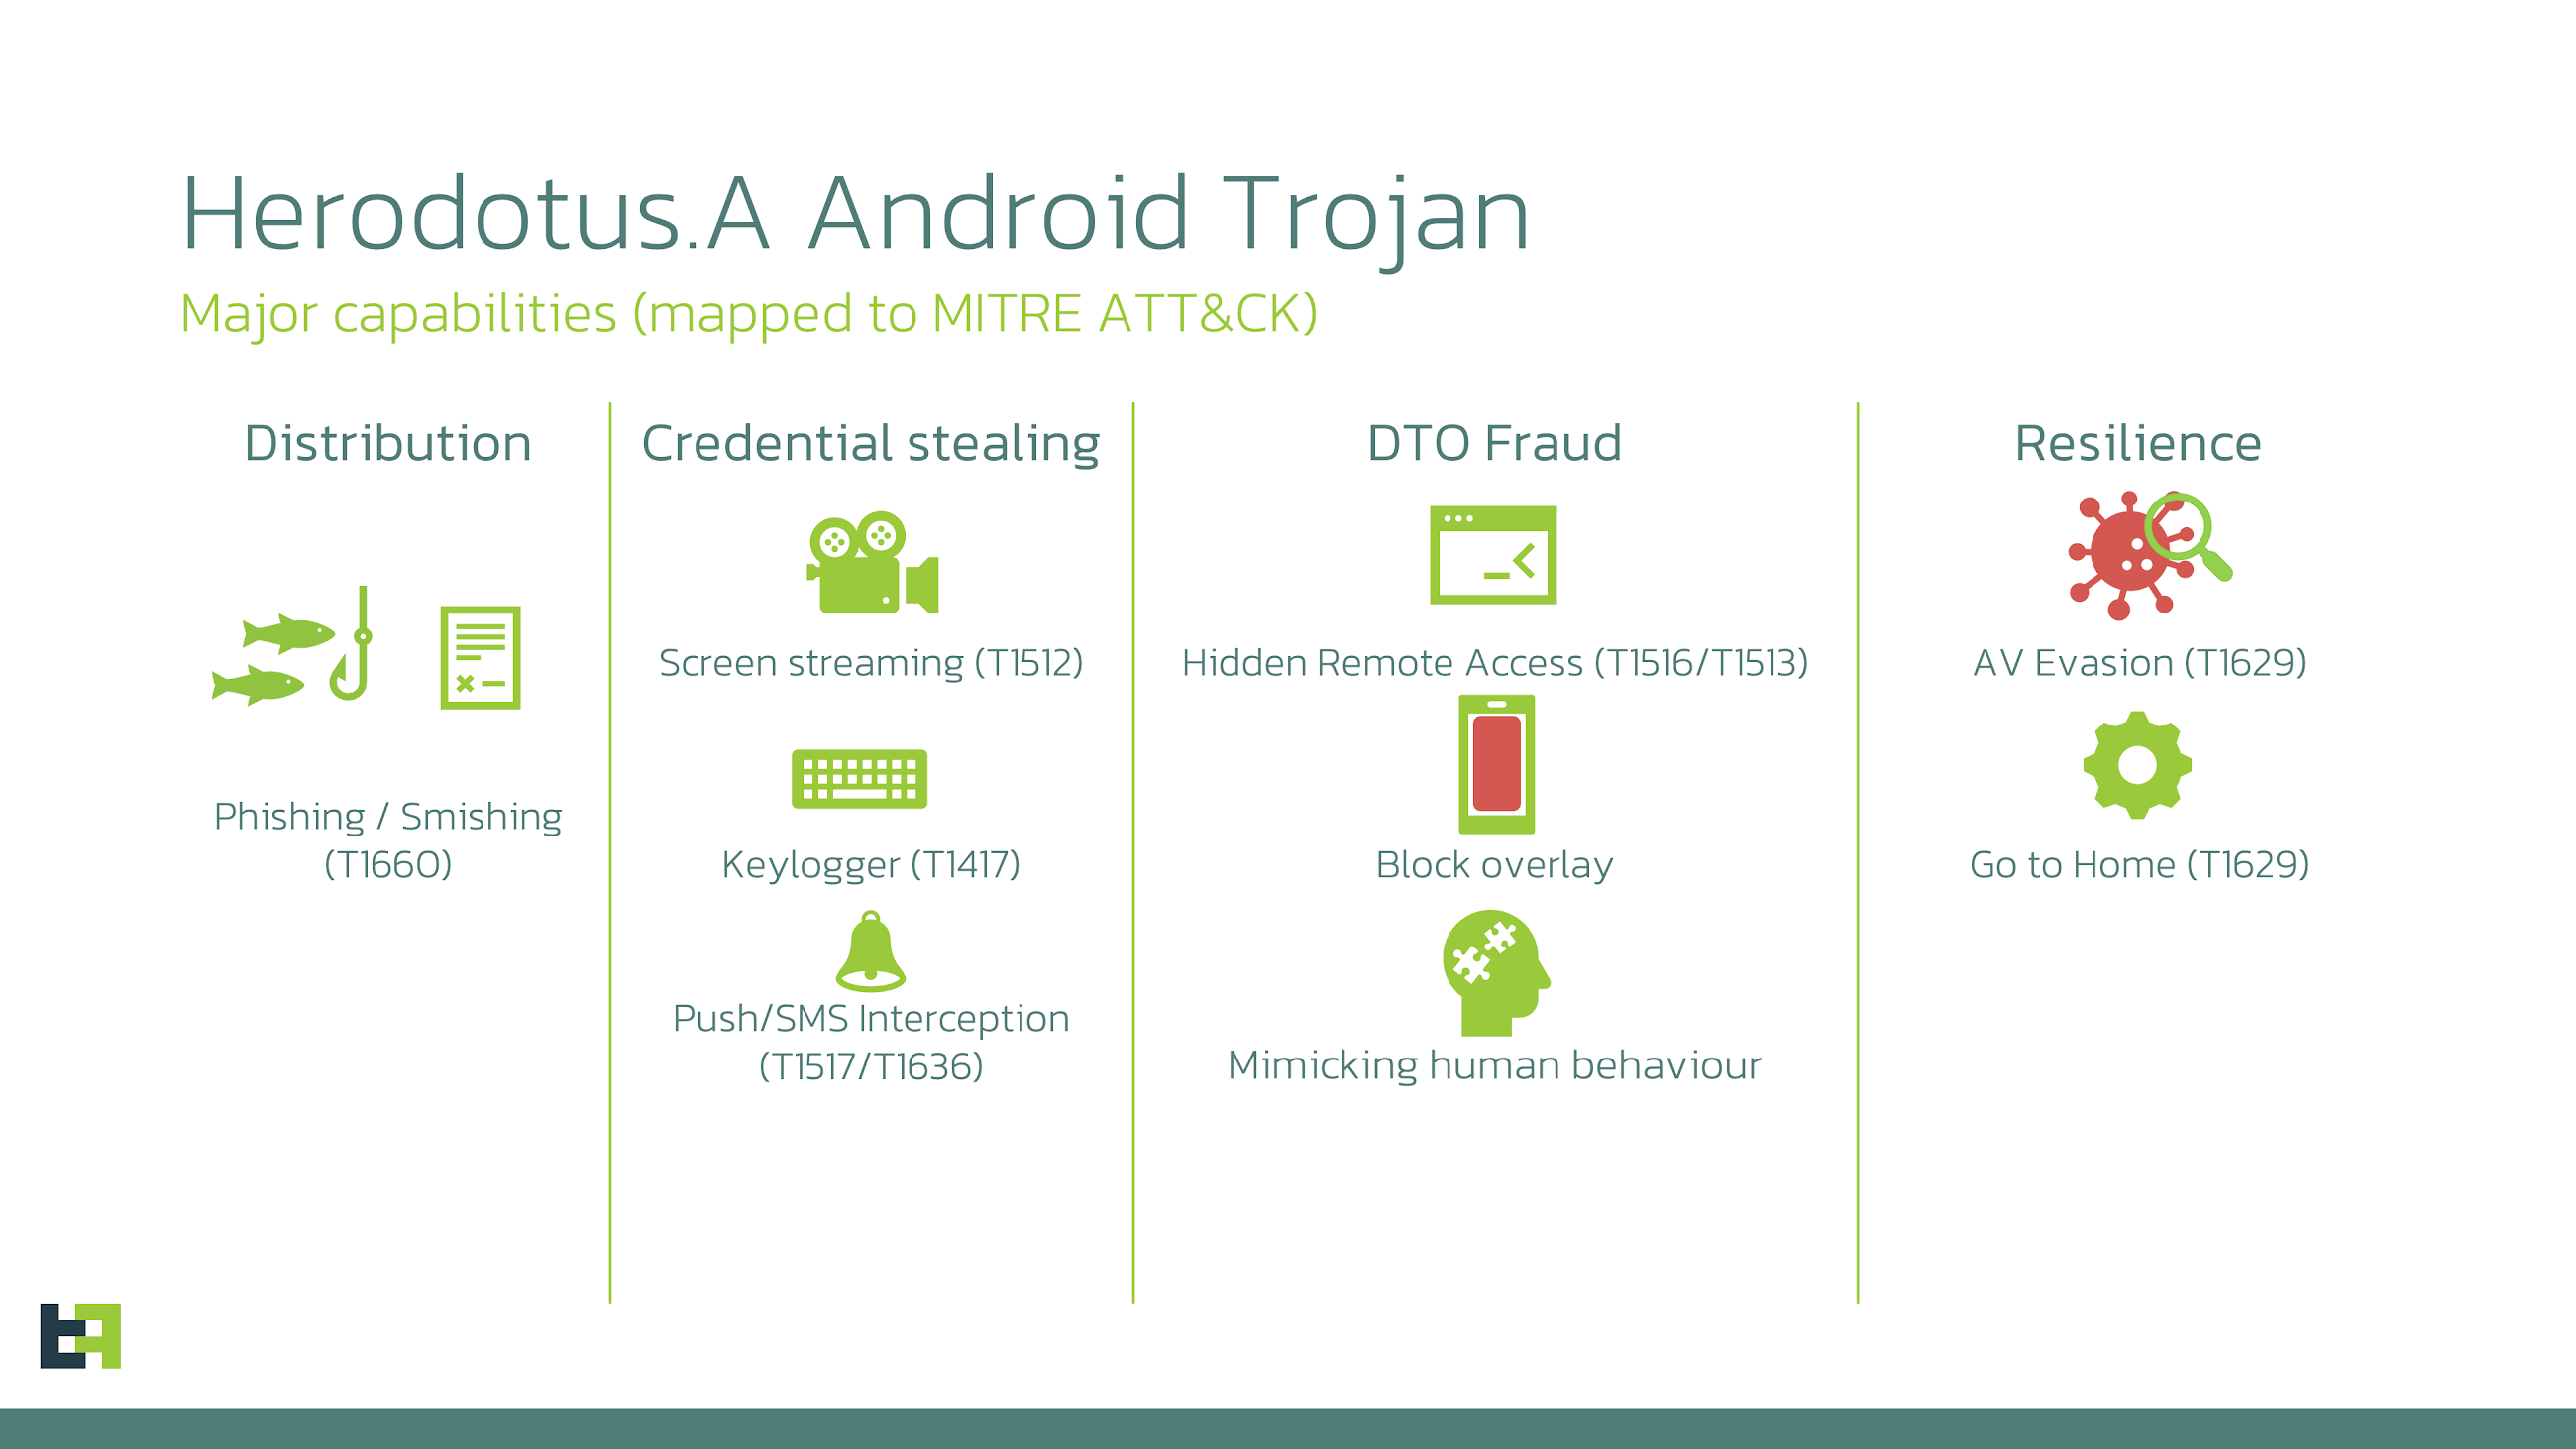
Как и большинство современных Android-вредоносов, Herodotus активно использует специальные возможности ОС (Accessibility Services). Он распространяется через фейковые приложения под видом Google Chrome (пакет com.cd3.app), которые жертве подсовывают через СМС-фишинг (смишинг) или другие схемы социальной инженерии.

После установки троян получает доступ к экрану устройства, показывает поддельные формы входа в банковские приложения, перехватывает СМС с кодами 2FA, видит всё, что отображается на дисплее, может узнать ПИН-код или графический ключ и даже устанавливать другие APK-файлы удалённо.

Но главное отличие Herodotus — умение притворяться человеком. Вредонос выполняет действия со случайными задержками между 0,3 и 3 секундами, например при вводе текста, чтобы обмануть антифрод-системы, анализирующие скорость и ритм нажатий. Так злоумышленники создают иллюзию, будто с устройством работает реальный пользователь, а не бот.

ThreatFabric также сообщила, что обнаружены фальшивые страницы-оверлеи, созданные для банков и финорганизаций в США, Турции, Великобритании и Польше, а также для криптовалютных кошельков и бирж. Похоже, создатели Herodotus уже готовятся расширять географию атак.

Исследователи подытожили:

«Herodotus активно развивается, использует приёмы, известные по Brokewell, и создан, чтобы закрепиться в активных сессиях пользователей, а не просто красть логины и пароли».

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru