


Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Эксперты по кибербезопасности сообщили о новом Android-трояне под названием Herodotus, который уже используется в атаках на пользователей смартфонов. Главная цель — полный захват устройства и кража данных с банковских приложений. Основная особенность — умение имитировать человеческий ввод при наборе текста.

По данным ThreatFabric, Herodotus — это свежий представитель семейства банковских зловредов, появившийся на подпольных форумах 7 сентября 2025 года.

Его распространяют по модели «вредонос как услуга» (MaaS), то есть любой желающий может арендовать троян для собственных атак.

Несмотря на то что Herodotus не является прямым потомком другого известного банковского зловреда Brokewell, у них есть много общего — вплоть до одинаковых методов сокрытия кода и даже упоминаний «BRKWL_JAVA» внутри самого Herodotus.


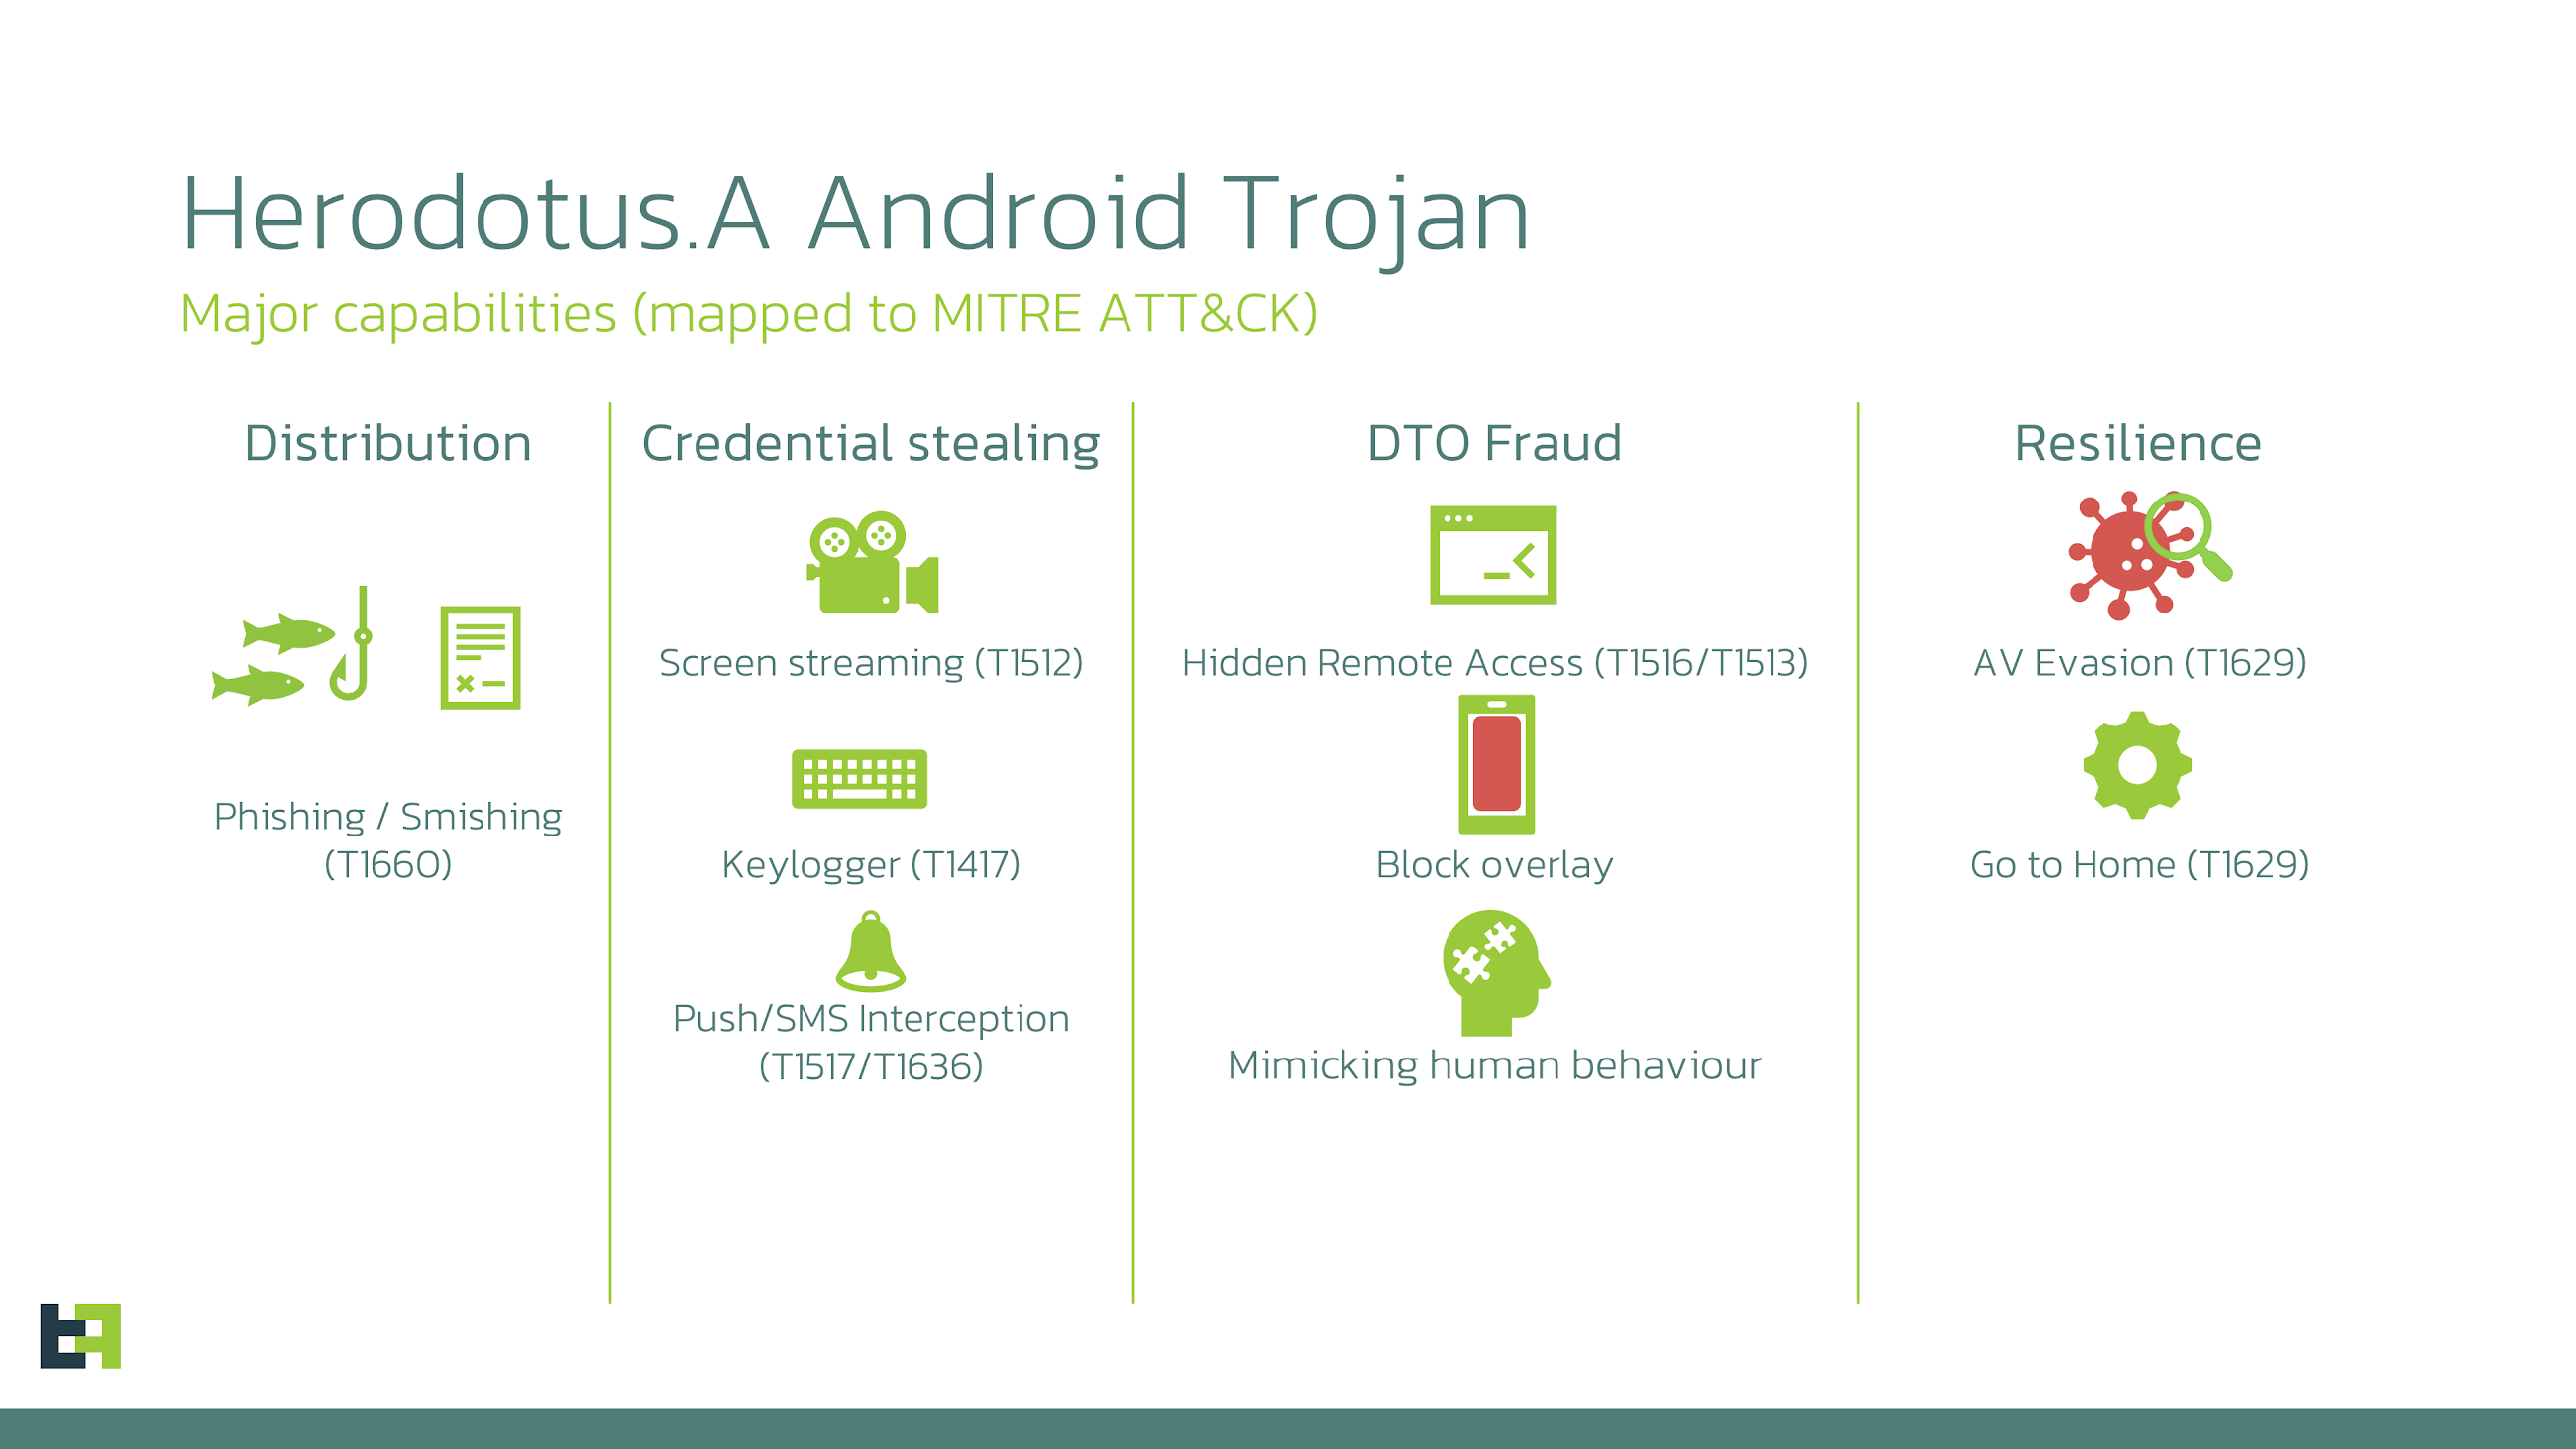
Как и большинство современных Android-вредоносов, Herodotus активно использует специальные возможности ОС (Accessibility Services). Он распространяется через фейковые приложения под видом Google Chrome (пакет com.cd3.app), которые жертве подсовывают через СМС-фишинг (смишинг) или другие схемы социальной инженерии.

После установки троян получает доступ к экрану устройства, показывает поддельные формы входа в банковские приложения, перехватывает СМС с кодами 2FA, видит всё, что отображается на дисплее, может узнать ПИН-код или графический ключ и даже устанавливать другие APK-файлы удалённо.

Но главное отличие Herodotus — умение притворяться человеком. Вредонос выполняет действия со случайными задержками между 0,3 и 3 секундами, например при вводе текста, чтобы обмануть антифрод-системы, анализирующие скорость и ритм нажатий. Так злоумышленники создают иллюзию, будто с устройством работает реальный пользователь, а не бот.

ThreatFabric также сообщила, что обнаружены фальшивые страницы-оверлеи, созданные для банков и финорганизаций в США, Турции, Великобритании и Польше, а также для криптовалютных кошельков и бирж. Похоже, создатели Herodotus уже готовятся расширять географию атак.

Исследователи подытожили:

«Herodotus активно развивается, использует приёмы, известные по Brokewell, и создан, чтобы закрепиться в активных сессиях пользователей, а не просто красть логины и пароли».

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru