


Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Android-троян Herodotus научился печатать как человек, обходит антифрод

Эксперты по кибербезопасности сообщили о новом Android-трояне под названием Herodotus, который уже используется в атаках на пользователей смартфонов. Главная цель — полный захват устройства и кража данных с банковских приложений. Основная особенность — умение имитировать человеческий ввод при наборе текста.

По данным ThreatFabric, Herodotus — это свежий представитель семейства банковских зловредов, появившийся на подпольных форумах 7 сентября 2025 года.

Его распространяют по модели «вредонос как услуга» (MaaS), то есть любой желающий может арендовать троян для собственных атак.

Несмотря на то что Herodotus не является прямым потомком другого известного банковского зловреда Brokewell, у них есть много общего — вплоть до одинаковых методов сокрытия кода и даже упоминаний «BRKWL_JAVA» внутри самого Herodotus.


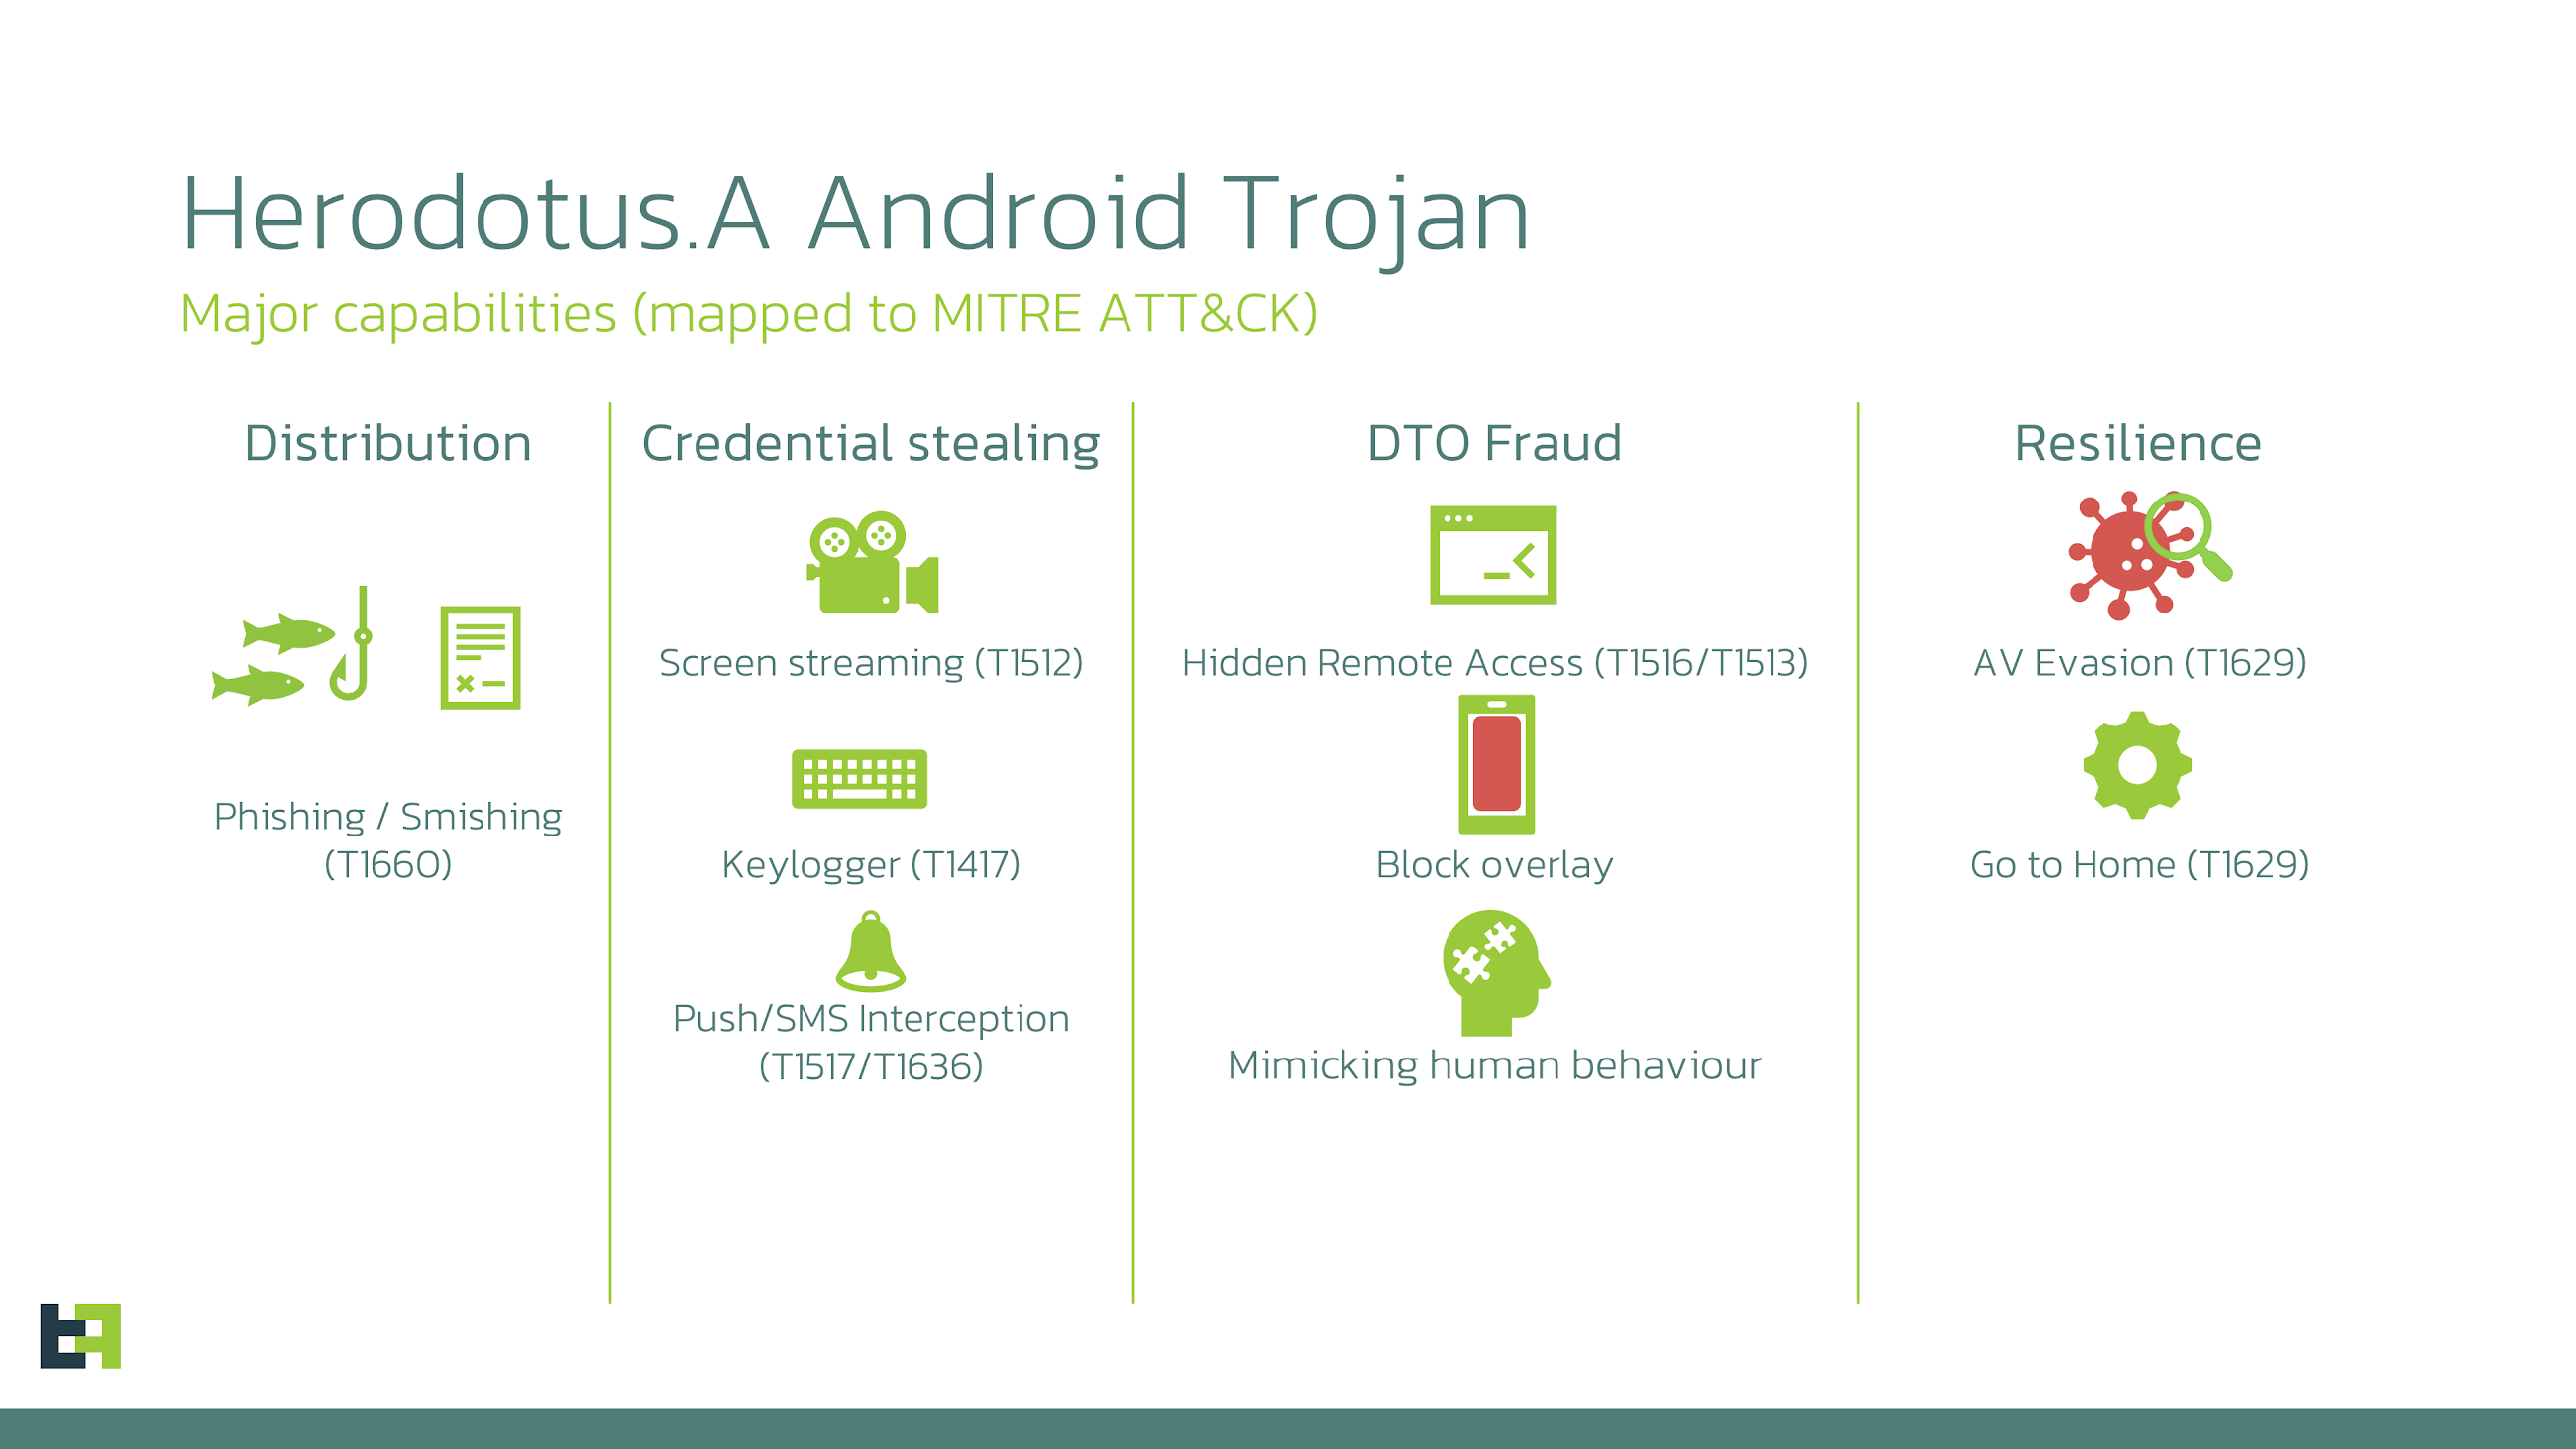
Как и большинство современных Android-вредоносов, Herodotus активно использует специальные возможности ОС (Accessibility Services). Он распространяется через фейковые приложения под видом Google Chrome (пакет com.cd3.app), которые жертве подсовывают через СМС-фишинг (смишинг) или другие схемы социальной инженерии.

После установки троян получает доступ к экрану устройства, показывает поддельные формы входа в банковские приложения, перехватывает СМС с кодами 2FA, видит всё, что отображается на дисплее, может узнать ПИН-код или графический ключ и даже устанавливать другие APK-файлы удалённо.

Но главное отличие Herodotus — умение притворяться человеком. Вредонос выполняет действия со случайными задержками между 0,3 и 3 секундами, например при вводе текста, чтобы обмануть антифрод-системы, анализирующие скорость и ритм нажатий. Так злоумышленники создают иллюзию, будто с устройством работает реальный пользователь, а не бот.

ThreatFabric также сообщила, что обнаружены фальшивые страницы-оверлеи, созданные для банков и финорганизаций в США, Турции, Великобритании и Польше, а также для криптовалютных кошельков и бирж. Похоже, создатели Herodotus уже готовятся расширять географию атак.

Исследователи подытожили:

«Herodotus активно развивается, использует приёмы, известные по Brokewell, и создан, чтобы закрепиться в активных сессиях пользователей, а не просто красть логины и пароли».

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru