


Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

Google запустила «доверенные контакты» для восстановления аккаунта

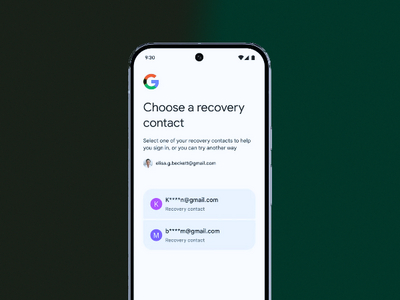
Google представила новый способ вернуть доступ к своему аккаунту, если вы забыли пароль или потеряли устройство с ключом входа. Функция называется Recovery Contacts — «доверенные контакты». Теперь в экстренной ситуации можно будет обратиться за помощью к друзьям или родственникам.

Раньше восстановить доступ можно было только через СМС или резервную почту, что становилось проблемой, если телефон потерян или номер давно не обновлялся.

Теперь всё проще: вы выбираете доверенное лицо на странице g.co/recovery-contacts, и в случае блокировки аккаунта Google отправит этому человеку уведомление или письмо.

Чтобы помочь вам восстановить доступ, доверенный контакт подтвердит специальный код — после этого вы сможете безопасно войти в свой аккаунт. При этом у человека не будет доступа ни к вашей почте, ни к личным данным — он лишь подтвердит, что обращаетесь именно вы.

В Google говорят, что функция станет ещё одним уровнем защиты наряду с ключами доступа и другими инструментами безопасности. Recovery Contacts уже начинает постепенно внедряться по всему миру.

Корпорация отмечает, что потеря доступа к аккаунту — стрессовая ситуация, и обещает продолжать работу над тем, чтобы процесс восстановления был проще и надёжнее, не снижая уровень конфиденциальности.

На днях мы писали о похожем нововведении, но уже на «Госуслугах»: появилась функция «Доверенный контакт» для защиты аккаунта. Это может быть, например, родственник или близкий друг. Он не получит доступ к вашему кабинету и не сможет что-то менять от вашего имени.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru