


Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

Банковский Android-троян Klopatra открывает тайный лаз через VNC

В Cleafy проанализировали нового Android-зловреда с функциями банкера и RAT, использующего VNC. Свою находку эксперты нарекли Klopatra — по имени сертификата, встроенного в одну из ранних версий трояна.

Суммарно исследователи обнаружили более 40 разных сборок вредоноса (первые датированы мартом 2025), что свидетельствует об активной разработке. Количество заражений Klopatra уже превысило 3000.

Характерной особенностью новобранца является интеграция с Virbox, позволяющая скрыть вредоносную начинку многослойной обфускацией. Коммерческий инструмент защиты исполняемого кода также предоставляет возможность проверок на наличие отладчиков и эмуляторов, а также на целостность.

В комбинации с использованием нативных библиотек (C/C++; обычно основная логика Android-зловредов реализуется на Java/Kotlin) подобная архитектура значительно снижает видимость для статических анализаторов и антивирусных сканеров.

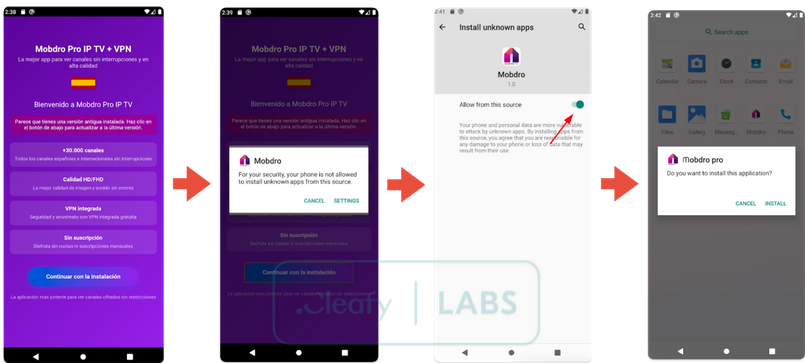
Заражение Klopatra начинается с дроппера, замаскированного под легитимное приложение — к примеру, пиратскую копию Mobdro Pro IP TV + VPN. Внедрившись в систему, вредонос просит разрешения на установку приложений из сторонних источников (REQUEST_INSTALL_PACKAGES).


Для работы основного пейлоада Klopatra требуется доступ к Accessibility Services. Спецвозможности Android позволяют вредоносу совершать следующие действия:

  • мониторить экран и захватывать отображаемый текст, в том числе пароли и баланс банковского счета;
  • фиксировать пользовательский ввод (выполнять функции кейлоггера);
  • имитировать тапы и жесты юзера, чтобы автономно взаимодействовать с банковскими приложениями.

Встроенный VNC-сервер Klopatra работает в двух режимах: стандартном (трансляция экрана и активности жертвы) и скрытном (черный оверлей на экране не позволяет выявить стороннее вмешательство в транзакции).

При открытии жертвой банковского или криптовалютного приложения троян пускает в ход фишинговые оверлеи, получаемые с C2-сервера. Все данные, введенные на поддельных страницах входа в аккаунт, мгновенно оказываются в руках злоумышленников.

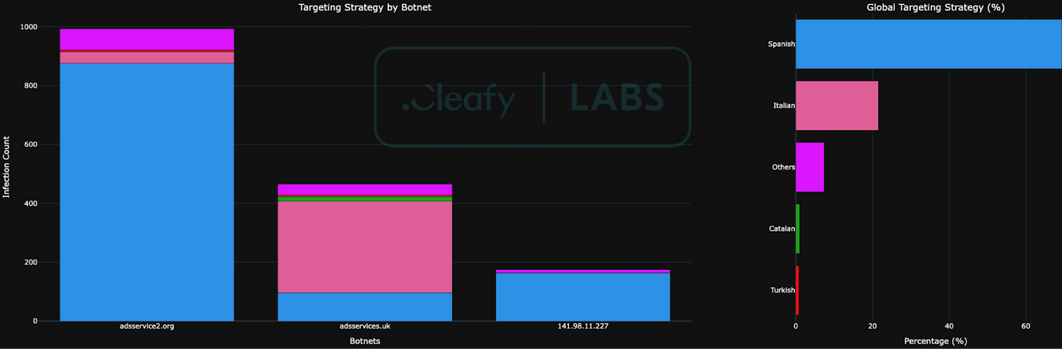
Артефакты, найденные в коде зловреда и C2, позволяют предположить, что авторы новой вредоносной разработки владеют турецким языком. На настоящий момент выявлено более 3 тыс. жертв Klopatra — в основном в Испании и Италии.

Подпишитесь на новости

МТС расширила доступ к ChatGPT и Netflix без VPN на своих тарифах

МТС расширила доступность услуги «Глобальный доступ», позволяющей пользоваться ChatGPT, Claude, Netflix, Spotify и другими зарубежными сервисами без VPN. Теперь её можно подключить на большинстве действующих и архивных тарифов. Ранее опция была доступна только абонентам «ТОП» и «ТОП+».

Согласно условиям на сайте МТС, исключения составляют тарифы Membrana, «МТС Junior» и «МТС Junior+». Услуга также несовместима с опциями Membrana, «Безопасное детство» и «Безопасный интернет».

«Глобальный доступ» работает только через мобильный интернет в сети МТС. Устанавливать сторонние приложения не требуется. Среди поддерживаемых платформ также указаны Strava и Ticketmaster.

Оператор подчёркивает, что услуга предназначена для зарубежных ресурсов, которые недоступны в России, но не запрещены Роскомнадзором.

При первом подключении семь дней предоставляются бесплатно, затем стоимость составляет 249 рублей в месяц. На тарифах «ТОП» и «ТОП+» плата не взимается.

Подключить или отключить услугу можно в приложении «Мой МТС» и личном кабинете. При этом оператор не берёт на себя ответственность за возможную блокировку аккаунтов зарубежными платформами.

RSS: Новости на портале Anti-Malware.ru