


Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Обнаружен RatOn — новый Android-троян с NFC-атаками и кражей крипты

Исследователи из ThreatFabric сообщили об обнаружении нового банковского трояна для Android под названием RatOn. Этот зловред объединяет сразу несколько опасных техник — от классических фишинговых «наложек» до NFC-атак, автоматизированных переводов денег и кражи криптокошельков.

Эксперты называют его одной из самых сложных эволюций мобильных вредоносов на сегодняшний день.

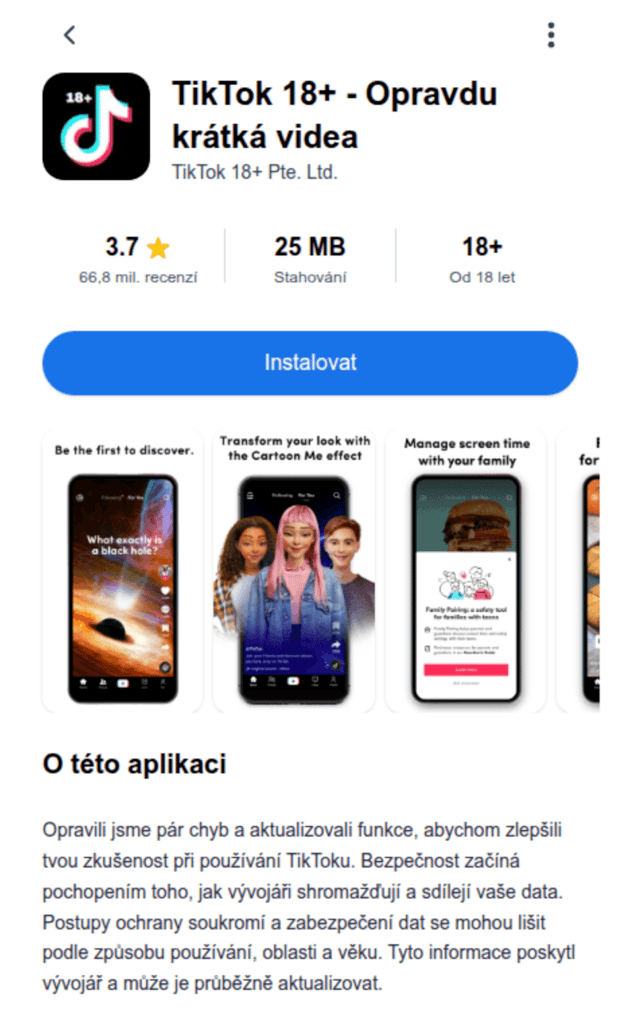
RatOn был замечен в июле 2025 года и активно дорабатывался до конца августа. Первые образцы распространялись через сайты со «взрослым» контентом, содержащие «TikTok18+» в названии.


Жертвами стали в первую очередь пользователи в Чехии и Словакии. Заражение происходит поэтапно: дроппер просит разрешение на установку приложений из сторонних источников, затем получает доступ к специальным возможностям ОС и правам администратора устройства. После этого загружается основная вредоносная нагрузка, которая позволяет проводить NFC-атаки.

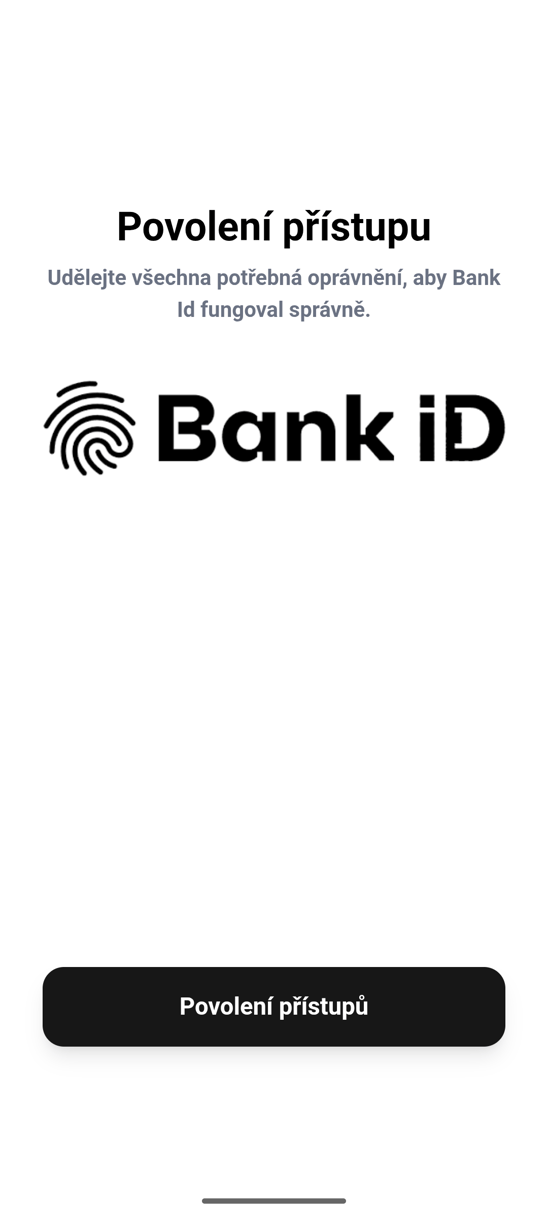
Троян умеет перехватывать управление смартфоном и автоматически выполнять действия в банковских приложениях. Например, ThreatFabric наблюдала, как RatOn самостоятельно запускал чешское банковское приложение, «прокликивал» интерфейс и даже вводил ПИН-код для подтверждения перевода. Это говорит о наличии развитого механизма Automated Transfer System (ATS).


Опасность не ограничивается банками: RatOn умеет атаковать криптокошельки MetaMask, Trust Wallet, Blockchain.com и Phantom. Он может вводить ПИН-код, открывать настройки восстановления и с помощью кейлоггера красть сид-фразы — то есть фактически полностью перехватывать кошелек жертвы.

Функциональность зловреда впечатляет: поддельные пуш-уведомления, трансляция экрана в реальном времени, отправка СМС, инъекция HTML-оверлеев, блокировка устройства, сброс паролей и интеграция с инструментом NFSkate для атак NFC-relay.

Пока что атаки фиксируются в Чехии и Словакии, но специалисты предупреждают: развитие RatOn продолжается, и в ближайшее время зловред может выйти за пределы региона и запустить масштабные кампании по всей Европе и дальше.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru