


UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

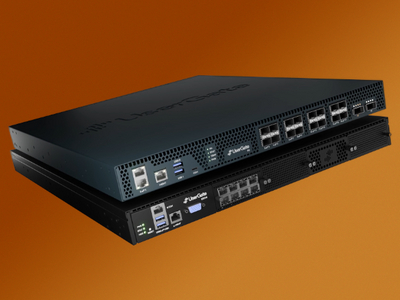
Российская компания UserGate запустила продукт Data Center Firewall (DCFW) — межсетевой экран нового поколения, рассчитанный на работу в дата-центрах и сетях уровня Enterprise. Его особенность — поддержка до 130 тысяч правил без серьёзной потери производительности.

Продукт впервые показали ещё в 2024 году, после чего он прошёл тесты и пилотные внедрения у крупных заказчиков. Сейчас DCFW уже используется в корпоративной инфраструктуре, в том числе в составе десятков платформ в ЦОДах.

DCFW сочетает классические функции NGFW: контроль сетевых сессий и приложений, систему предотвращения вторжений (IPS), NAT, VPN для удалённого доступа и соединения площадок. Также реализована идентификация пользователей (Identity Firewall), которая позволяет привязать сетевую активность к конкретным аккаунтам, и поддержка интеграции с Active Directory, LDAP и другими каталогами.

Продукт оснащён широким набором сетевых функций — от BGP и OSPF до VXLAN и VRF. Есть возможность объединять устройства в отказоустойчивые кластеры и подключать их к балансировщикам. Управление доступно через веб-интерфейс или CLI, а для централизованного администрирования предусмотрена совместимость с системами управления и анализа логов UserGate.

DCFW выпускается как виртуальный апплайнс и как аппаратный комплекс. Он поддерживает работу на новых платформах UserGate, внесённых в реестры российской продукции. По данным тестирования, максимальная пропускная способность старших моделей достигает сотен гигабит в секунду при миллионах одновременных TCP-сессий.

Продукт уже сертифицирован ФСТЭК по четвёртому уровню доверия и может использоваться в защищённых системах — от КИИ первой категории до государственных информационных систем и автоматизированных систем управления.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru