


UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

UserGate выпустила NGFW для дата-центров с поддержкой 130 тыс. правил

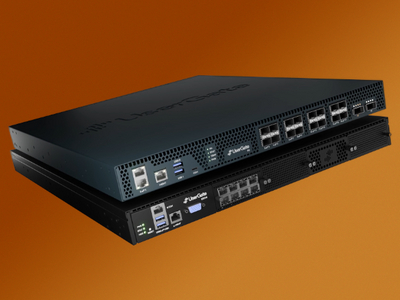
Российская компания UserGate запустила продукт Data Center Firewall (DCFW) — межсетевой экран нового поколения, рассчитанный на работу в дата-центрах и сетях уровня Enterprise. Его особенность — поддержка до 130 тысяч правил без серьёзной потери производительности.

Продукт впервые показали ещё в 2024 году, после чего он прошёл тесты и пилотные внедрения у крупных заказчиков. Сейчас DCFW уже используется в корпоративной инфраструктуре, в том числе в составе десятков платформ в ЦОДах.

DCFW сочетает классические функции NGFW: контроль сетевых сессий и приложений, систему предотвращения вторжений (IPS), NAT, VPN для удалённого доступа и соединения площадок. Также реализована идентификация пользователей (Identity Firewall), которая позволяет привязать сетевую активность к конкретным аккаунтам, и поддержка интеграции с Active Directory, LDAP и другими каталогами.

Продукт оснащён широким набором сетевых функций — от BGP и OSPF до VXLAN и VRF. Есть возможность объединять устройства в отказоустойчивые кластеры и подключать их к балансировщикам. Управление доступно через веб-интерфейс или CLI, а для централизованного администрирования предусмотрена совместимость с системами управления и анализа логов UserGate.

DCFW выпускается как виртуальный апплайнс и как аппаратный комплекс. Он поддерживает работу на новых платформах UserGate, внесённых в реестры российской продукции. По данным тестирования, максимальная пропускная способность старших моделей достигает сотен гигабит в секунду при миллионах одновременных TCP-сессий.

Продукт уже сертифицирован ФСТЭК по четвёртому уровню доверия и может использоваться в защищённых системах — от КИИ первой категории до государственных информационных систем и автоматизированных систем управления.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru