


Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

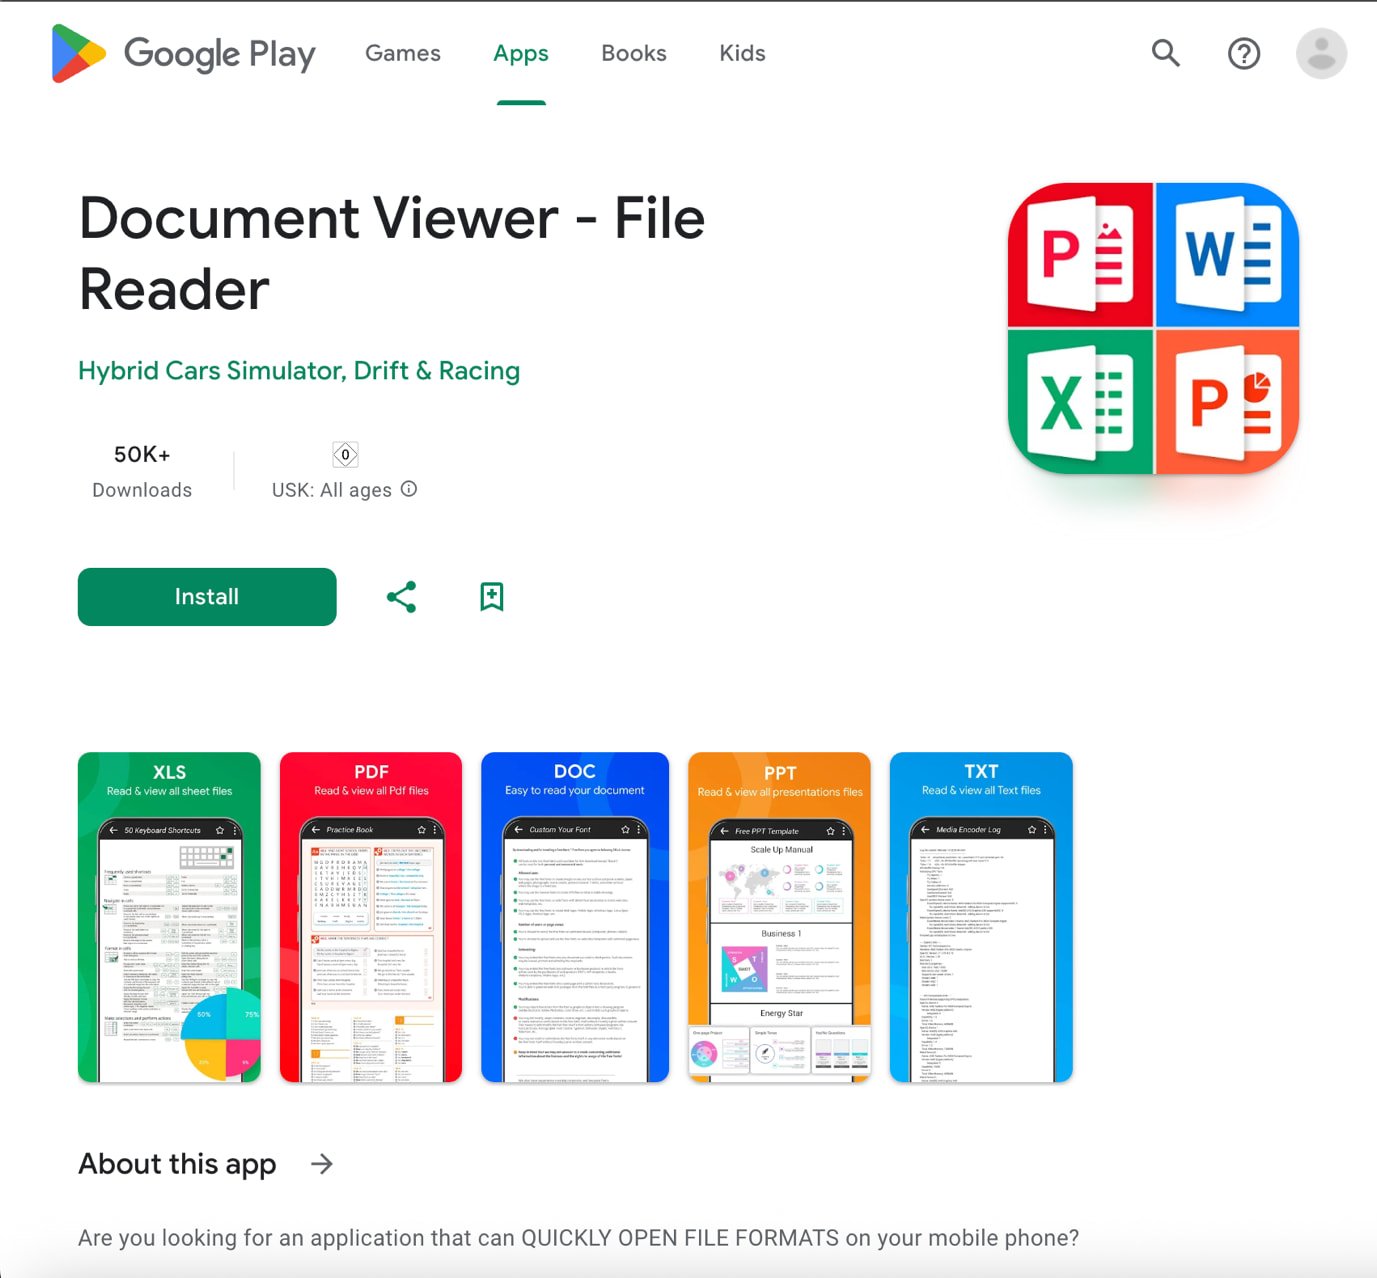
В Google Play снова обнаружили вредоносное приложение, распространяющее банковский троян Anatsa — на этот раз под видом обычного софта для просмотра PDF. Приложение под названием Document Viewer – File Reader успело набрать более 50 000 скачиваний, прежде чем его удалили из магазина.

Сразу после установки троян начинает следить за действиями пользователя, особенно за запуском приложений банков Северной Америки. Когда открывается банковское приложение, Anatsa подсовывает фальшивое уведомление о «технических работах», закрывающее интерфейс настоящего банка. В это время троян:

  • записывает всё, что вводит пользователь (keylogger),
  • может автоматизировать транзакции,
  • получает доступ к аккаунту.

Пользователь не видит, что происходит в фоновом режиме — и даже не может быстро связаться с банком.


По данным исследователей из Threat Fabric, Anatsa действует по давно проверенной схеме:

  1. Публикует безвредное приложение, которое набирает популярность.
  2. Через несколько недель выпускается обновление с вредоносным кодом.
  3. Троян скачивается с удалённого сервера и запускается как отдельное приложение.

В этот раз вредоносный код был внедрён через шесть недель после выхода приложения, между 24 и 30 июня.

Google уже удалил приложение из Play Store, но если вы успели его установить — немедленно удалите, проверьте устройство с помощью Play Protect и смените пароли от банковских аккаунтов.

Исследователи напоминают: Anatsa регулярно возвращается на Google Play.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru