


Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

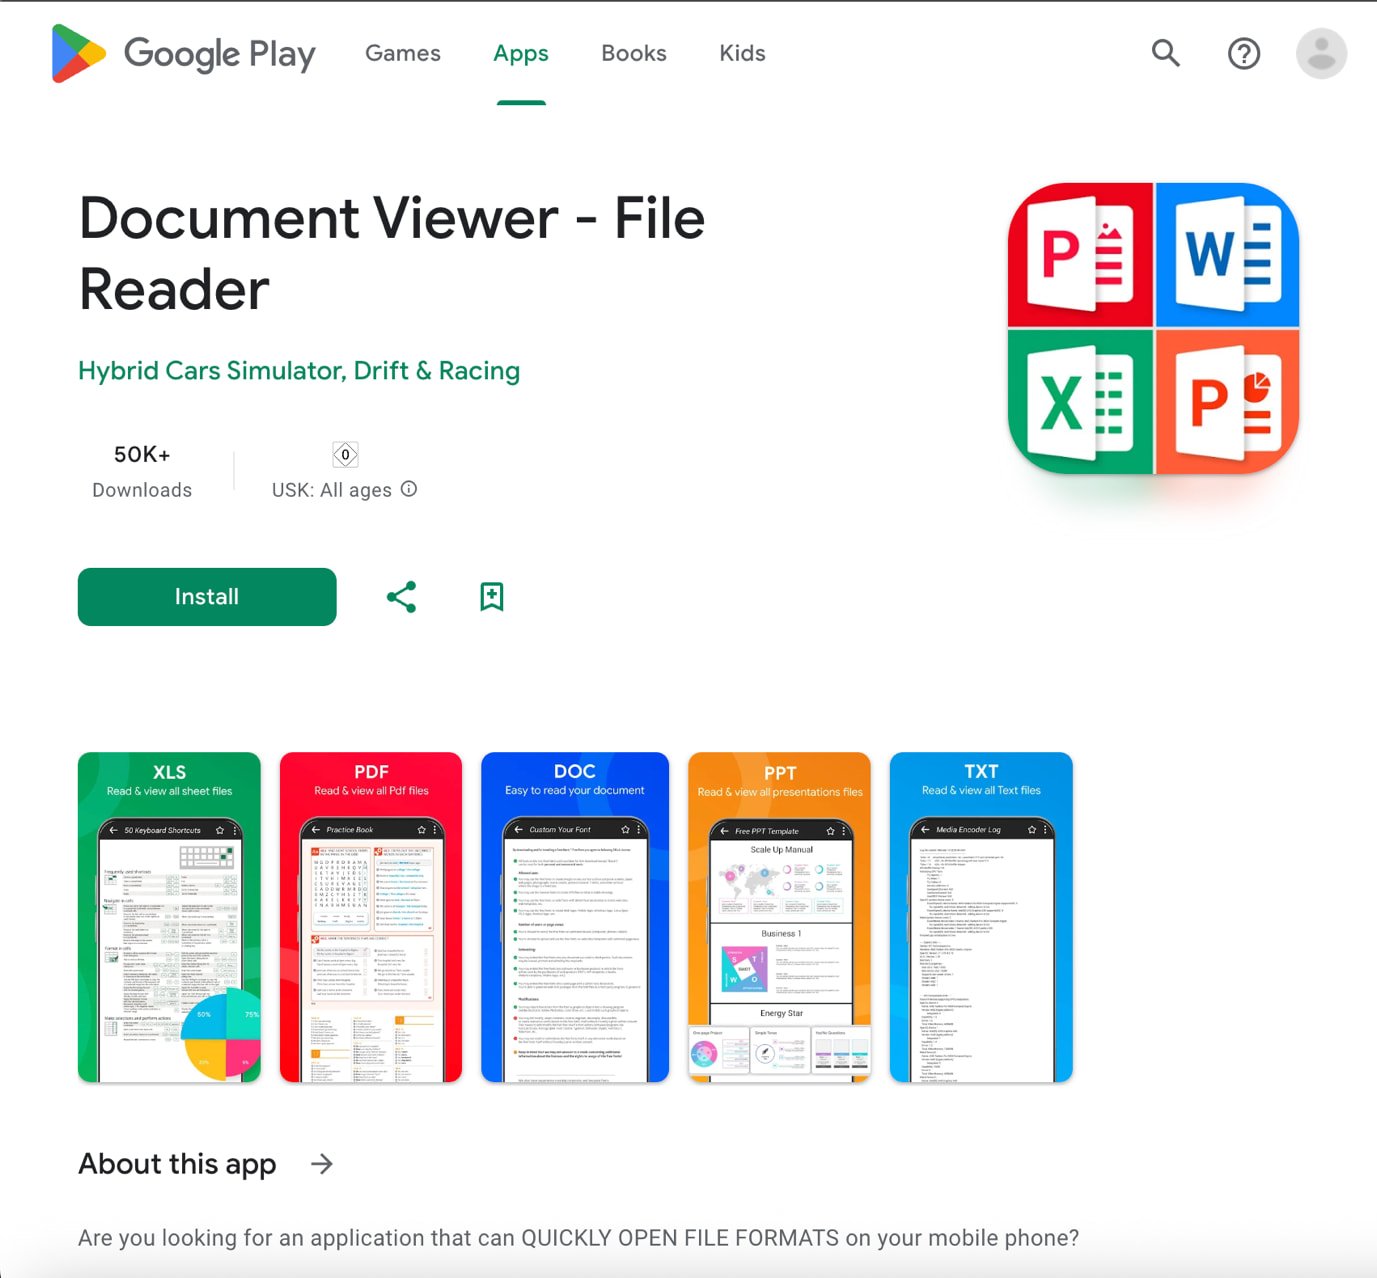
В Google Play снова обнаружили вредоносное приложение, распространяющее банковский троян Anatsa — на этот раз под видом обычного софта для просмотра PDF. Приложение под названием Document Viewer – File Reader успело набрать более 50 000 скачиваний, прежде чем его удалили из магазина.

Сразу после установки троян начинает следить за действиями пользователя, особенно за запуском приложений банков Северной Америки. Когда открывается банковское приложение, Anatsa подсовывает фальшивое уведомление о «технических работах», закрывающее интерфейс настоящего банка. В это время троян:

  • записывает всё, что вводит пользователь (keylogger),
  • может автоматизировать транзакции,
  • получает доступ к аккаунту.

Пользователь не видит, что происходит в фоновом режиме — и даже не может быстро связаться с банком.


По данным исследователей из Threat Fabric, Anatsa действует по давно проверенной схеме:

  1. Публикует безвредное приложение, которое набирает популярность.
  2. Через несколько недель выпускается обновление с вредоносным кодом.
  3. Троян скачивается с удалённого сервера и запускается как отдельное приложение.

В этот раз вредоносный код был внедрён через шесть недель после выхода приложения, между 24 и 30 июня.

Google уже удалил приложение из Play Store, но если вы успели его установить — немедленно удалите, проверьте устройство с помощью Play Protect и смените пароли от банковских аккаунтов.

Исследователи напоминают: Anatsa регулярно возвращается на Google Play.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru