


Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

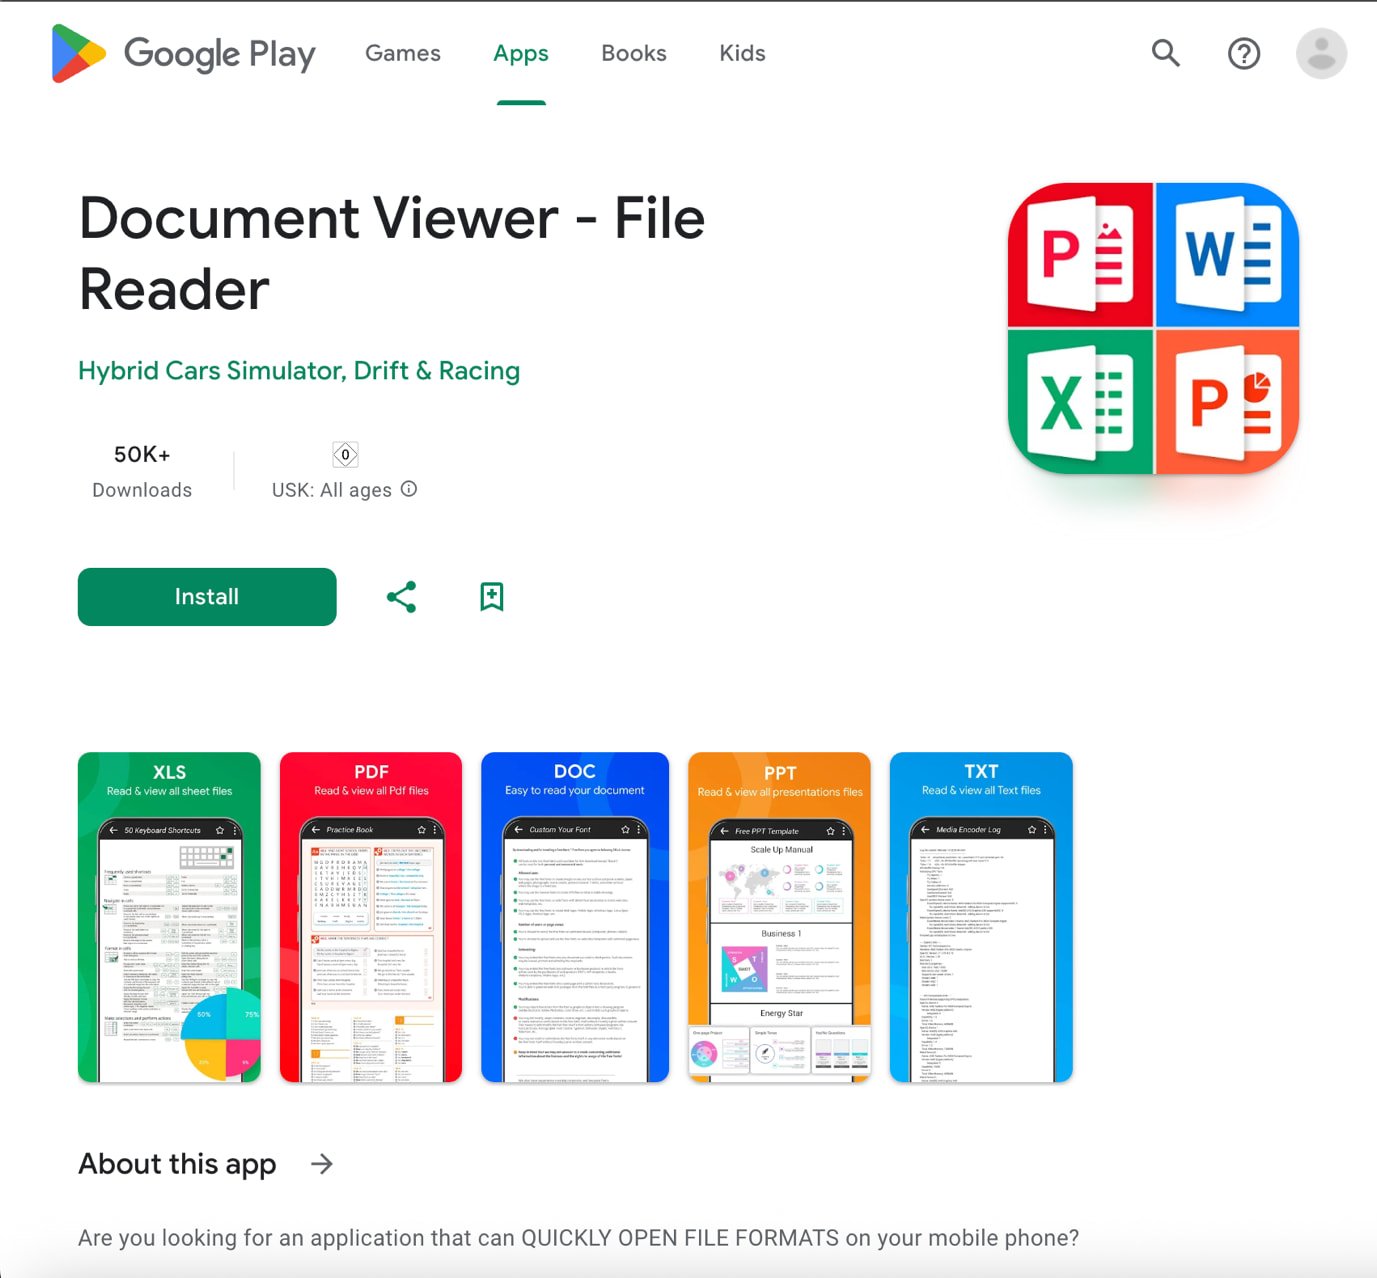
В Google Play снова обнаружили вредоносное приложение, распространяющее банковский троян Anatsa — на этот раз под видом обычного софта для просмотра PDF. Приложение под названием Document Viewer – File Reader успело набрать более 50 000 скачиваний, прежде чем его удалили из магазина.

Сразу после установки троян начинает следить за действиями пользователя, особенно за запуском приложений банков Северной Америки. Когда открывается банковское приложение, Anatsa подсовывает фальшивое уведомление о «технических работах», закрывающее интерфейс настоящего банка. В это время троян:

  • записывает всё, что вводит пользователь (keylogger),
  • может автоматизировать транзакции,
  • получает доступ к аккаунту.

Пользователь не видит, что происходит в фоновом режиме — и даже не может быстро связаться с банком.


По данным исследователей из Threat Fabric, Anatsa действует по давно проверенной схеме:

  1. Публикует безвредное приложение, которое набирает популярность.
  2. Через несколько недель выпускается обновление с вредоносным кодом.
  3. Троян скачивается с удалённого сервера и запускается как отдельное приложение.

В этот раз вредоносный код был внедрён через шесть недель после выхода приложения, между 24 и 30 июня.

Google уже удалил приложение из Play Store, но если вы успели его установить — немедленно удалите, проверьте устройство с помощью Play Protect и смените пароли от банковских аккаунтов.

Исследователи напоминают: Anatsa регулярно возвращается на Google Play.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru