


Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

Android-троян Anatsa снова пробрался в Google Play под видом PDF-читалки

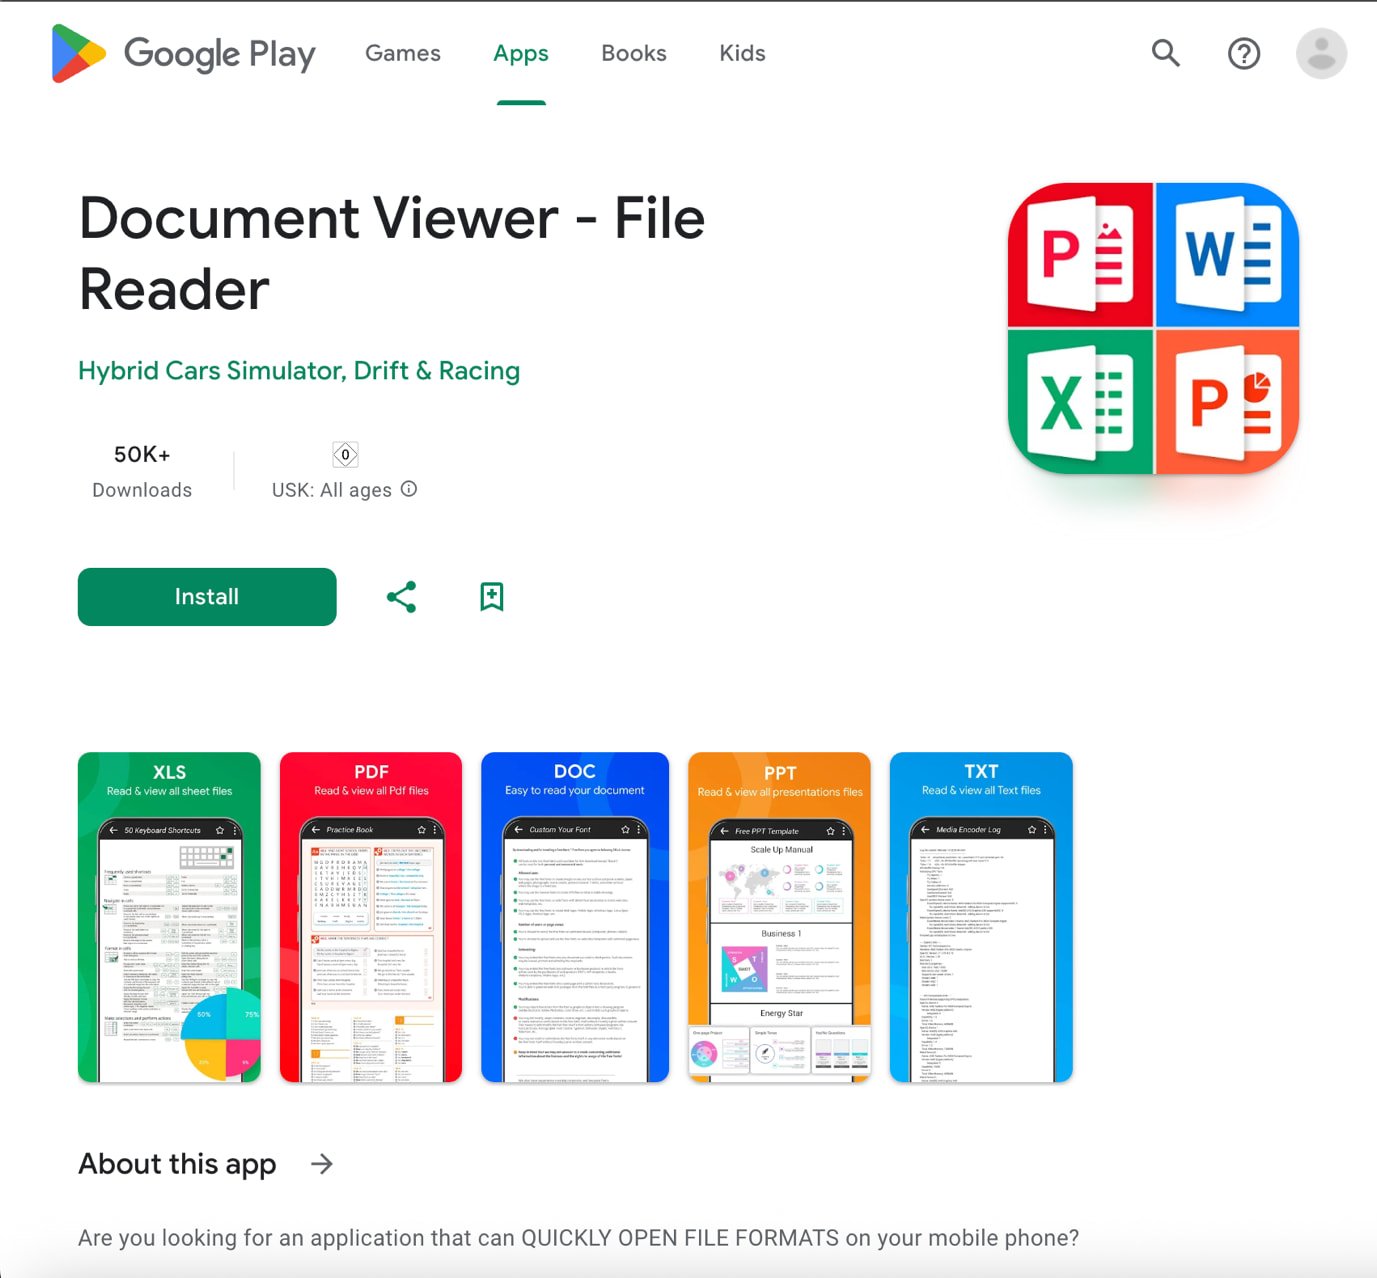
В Google Play снова обнаружили вредоносное приложение, распространяющее банковский троян Anatsa — на этот раз под видом обычного софта для просмотра PDF. Приложение под названием Document Viewer – File Reader успело набрать более 50 000 скачиваний, прежде чем его удалили из магазина.

Сразу после установки троян начинает следить за действиями пользователя, особенно за запуском приложений банков Северной Америки. Когда открывается банковское приложение, Anatsa подсовывает фальшивое уведомление о «технических работах», закрывающее интерфейс настоящего банка. В это время троян:

  • записывает всё, что вводит пользователь (keylogger),
  • может автоматизировать транзакции,
  • получает доступ к аккаунту.

Пользователь не видит, что происходит в фоновом режиме — и даже не может быстро связаться с банком.


По данным исследователей из Threat Fabric, Anatsa действует по давно проверенной схеме:

  1. Публикует безвредное приложение, которое набирает популярность.
  2. Через несколько недель выпускается обновление с вредоносным кодом.
  3. Троян скачивается с удалённого сервера и запускается как отдельное приложение.

В этот раз вредоносный код был внедрён через шесть недель после выхода приложения, между 24 и 30 июня.

Google уже удалил приложение из Play Store, но если вы успели его установить — немедленно удалите, проверьте устройство с помощью Play Protect и смените пароли от банковских аккаунтов.

Исследователи напоминают: Anatsa регулярно возвращается на Google Play.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru