


RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

Создан еще один PoC-код, демонстрирующий возможность обхода EDR-защиты Linux с помощью интерфейса ядра io_uring. Программа-агент, написанная специалистом по пентесту MatheuZ, способна скрытно и бесшумно работать в системе, как бэкдор.

Механизм асинхронного ввода-вывода io_uring был реализован еще в Linux 5.1 с целью повышения эффективности коммуникаций между пространством пользователя и ядром. Интерфейс позволяет выполнять множество операций без использования системных вызовов, которые тормозят и подвешивают процессы.

Вместе с тем многие коммерческие ИБ-решения для Linux класса EDR при мониторинге среды выполнения полагаются на перехват системных вызовов open, connect, read, write или отслеживают их с помощью зондов eBPF и игнорируют все, что связано с io_uring (максимум — фиксируют вызов io_uring_enter).

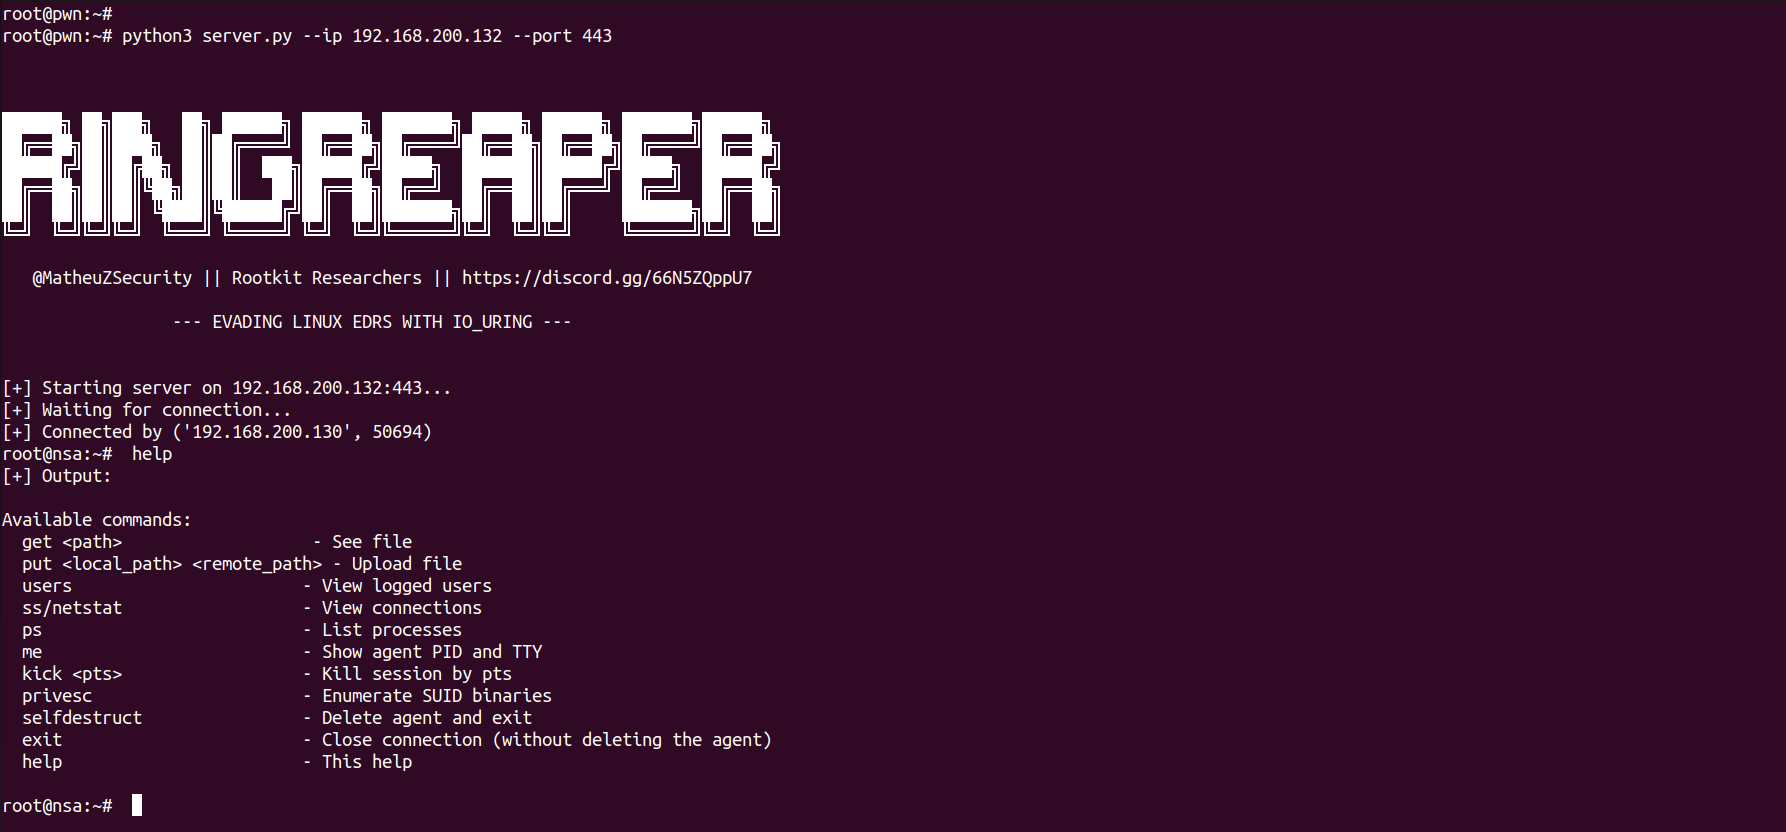
Созданный MatheuZ бэкдор пока не умеет закрепляться в системе, но скрытен и гибок в использовании. Он подключается к C2-серверу, код которого написан на Python, в интерактивном режиме принимает команды и выполняет задачи постэксплуатации, умело скрываясь от традиционных средств мониторинга.

Основные функции RingReaper:

  • передача данных по сети с использованием io_uring_prep_send и io_uring_prep_recv;
  • чтение содержимого файлов с помощью io_uring_prep_openat и io_uring_prep_read;
  • загрузка и вывод файлов без использования системных вызовов read и write;
  • выполнение команд на составление списков пользователей, процессов, соединений;
  • самоудаление через io_uring_prep_unlinkat.

Использование io_uring помогает PoC-зловреду не только обходить традиционную EDR-защиту, но также выдавать свой трафик за легитимный, особенно на стандартных портах вроде 443.


В минувшем апреле возможность обхода EDR с помощью io_uring продемонстрировали эксперты ARMO. Тестирование написанного ими Linux-руткита показало близкий к нулю уровень детектирования.

А в атаках на Windows злоумышленники для обхода EDR начали использовать инструмент пентеста Shellter. В настоящее время его применяют для скрытной загрузки инфостилеров, притом тоже с большой вероятностью успеха.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru