


RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

Создан еще один PoC-код, демонстрирующий возможность обхода EDR-защиты Linux с помощью интерфейса ядра io_uring. Программа-агент, написанная специалистом по пентесту MatheuZ, способна скрытно и бесшумно работать в системе, как бэкдор.

Механизм асинхронного ввода-вывода io_uring был реализован еще в Linux 5.1 с целью повышения эффективности коммуникаций между пространством пользователя и ядром. Интерфейс позволяет выполнять множество операций без использования системных вызовов, которые тормозят и подвешивают процессы.

Вместе с тем многие коммерческие ИБ-решения для Linux класса EDR при мониторинге среды выполнения полагаются на перехват системных вызовов open, connect, read, write или отслеживают их с помощью зондов eBPF и игнорируют все, что связано с io_uring (максимум — фиксируют вызов io_uring_enter).

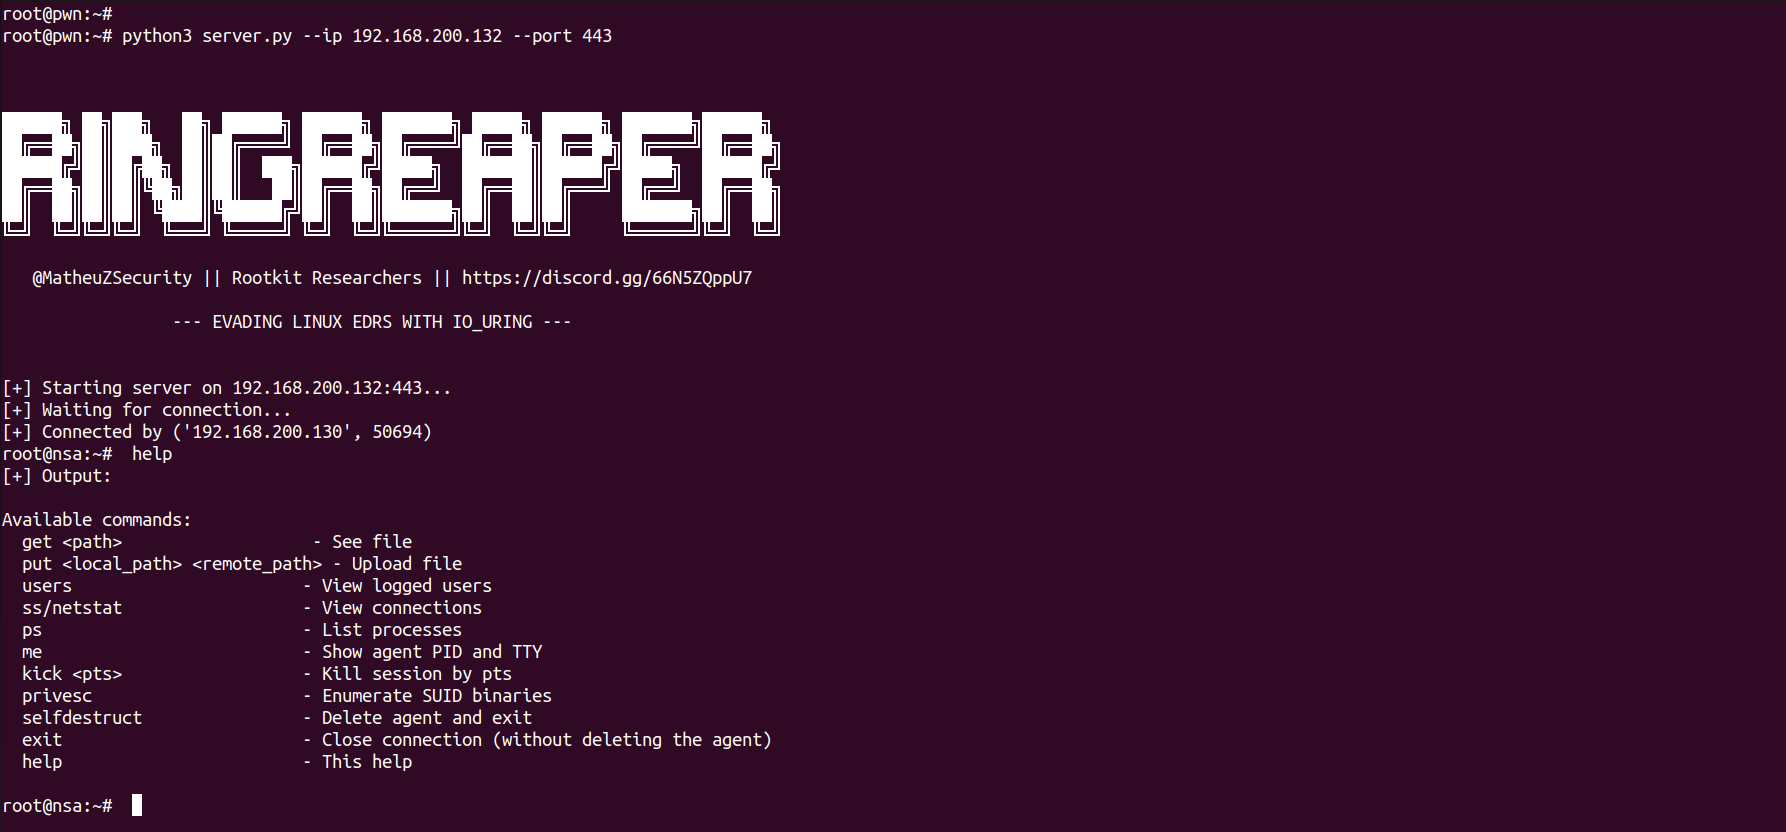
Созданный MatheuZ бэкдор пока не умеет закрепляться в системе, но скрытен и гибок в использовании. Он подключается к C2-серверу, код которого написан на Python, в интерактивном режиме принимает команды и выполняет задачи постэксплуатации, умело скрываясь от традиционных средств мониторинга.

Основные функции RingReaper:

  • передача данных по сети с использованием io_uring_prep_send и io_uring_prep_recv;
  • чтение содержимого файлов с помощью io_uring_prep_openat и io_uring_prep_read;
  • загрузка и вывод файлов без использования системных вызовов read и write;
  • выполнение команд на составление списков пользователей, процессов, соединений;
  • самоудаление через io_uring_prep_unlinkat.

Использование io_uring помогает PoC-зловреду не только обходить традиционную EDR-защиту, но также выдавать свой трафик за легитимный, особенно на стандартных портах вроде 443.


В минувшем апреле возможность обхода EDR с помощью io_uring продемонстрировали эксперты ARMO. Тестирование написанного ими Linux-руткита показало близкий к нулю уровень детектирования.

А в атаках на Windows злоумышленники для обхода EDR начали использовать инструмент пентеста Shellter. В настоящее время его применяют для скрытной загрузки инфостилеров, притом тоже с большой вероятностью успеха.

Подпишитесь на новости

Россиянам предлагают включить 5G на iPhone за 399 рублей, гарантий нет

Пока Apple официально не разрешила российским iPhone подключаться к 5G, энтузиасты уже продают цифровой ломик. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

Как выяснили в iPhones.ru, решение, вероятно, изменяет операторские настройки iPhone.

Эти профили определяют, какие сетевые функции разрешены для конкретной сим-карты. Программа сохраняет необходимые параметры российского оператора, но включает опции, связанные с доступом к 5G.

Звучит красиво, работает — как повезёт. Сервис не поддерживает некоторые модели, включая iPhone Air и устройства только с eSIM, зависит от версии iOS, оператора и сим-карты.

Разработчики сами называют технологию экспериментальной. Что именно программа меняет в системе, какие данные обрабатывает и переживёт ли настройка очередное обновление iOS, пока неизвестно.


Появился и бесплатный вариант CarrierSIM для iOS 27. Скрипт заставляет систему использовать для российской сим-карты встроенный профиль Vodafone Hungary, в котором 5G уже разрешён.

Для записи изменений применяется механизм AirLift, использующий возможность выхода за пределы каталога синхронизации Apple Books. В общем, не включение галочки, а маленькая экспедиция по внутренностям iOS.

Apple может закрыть обе лазейки следующим обновлением. Кроме того, успешная активация пункта 5G в меню не создаст сеть там, где у оператора её нет. Российские сети пятого поколения пока развёрнуты ограниченно и не всегда заметно выигрывают у LTE.

Минцифры уже обсуждает с Apple официальное включение 5G на iPhone в России.

RSS: Новости на портале Anti-Malware.ru