


RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

RingReaper: Linux-бэкдор, обходящий EDR с помощью io_uring

Создан еще один PoC-код, демонстрирующий возможность обхода EDR-защиты Linux с помощью интерфейса ядра io_uring. Программа-агент, написанная специалистом по пентесту MatheuZ, способна скрытно и бесшумно работать в системе, как бэкдор.

Механизм асинхронного ввода-вывода io_uring был реализован еще в Linux 5.1 с целью повышения эффективности коммуникаций между пространством пользователя и ядром. Интерфейс позволяет выполнять множество операций без использования системных вызовов, которые тормозят и подвешивают процессы.

Вместе с тем многие коммерческие ИБ-решения для Linux класса EDR при мониторинге среды выполнения полагаются на перехват системных вызовов open, connect, read, write или отслеживают их с помощью зондов eBPF и игнорируют все, что связано с io_uring (максимум — фиксируют вызов io_uring_enter).

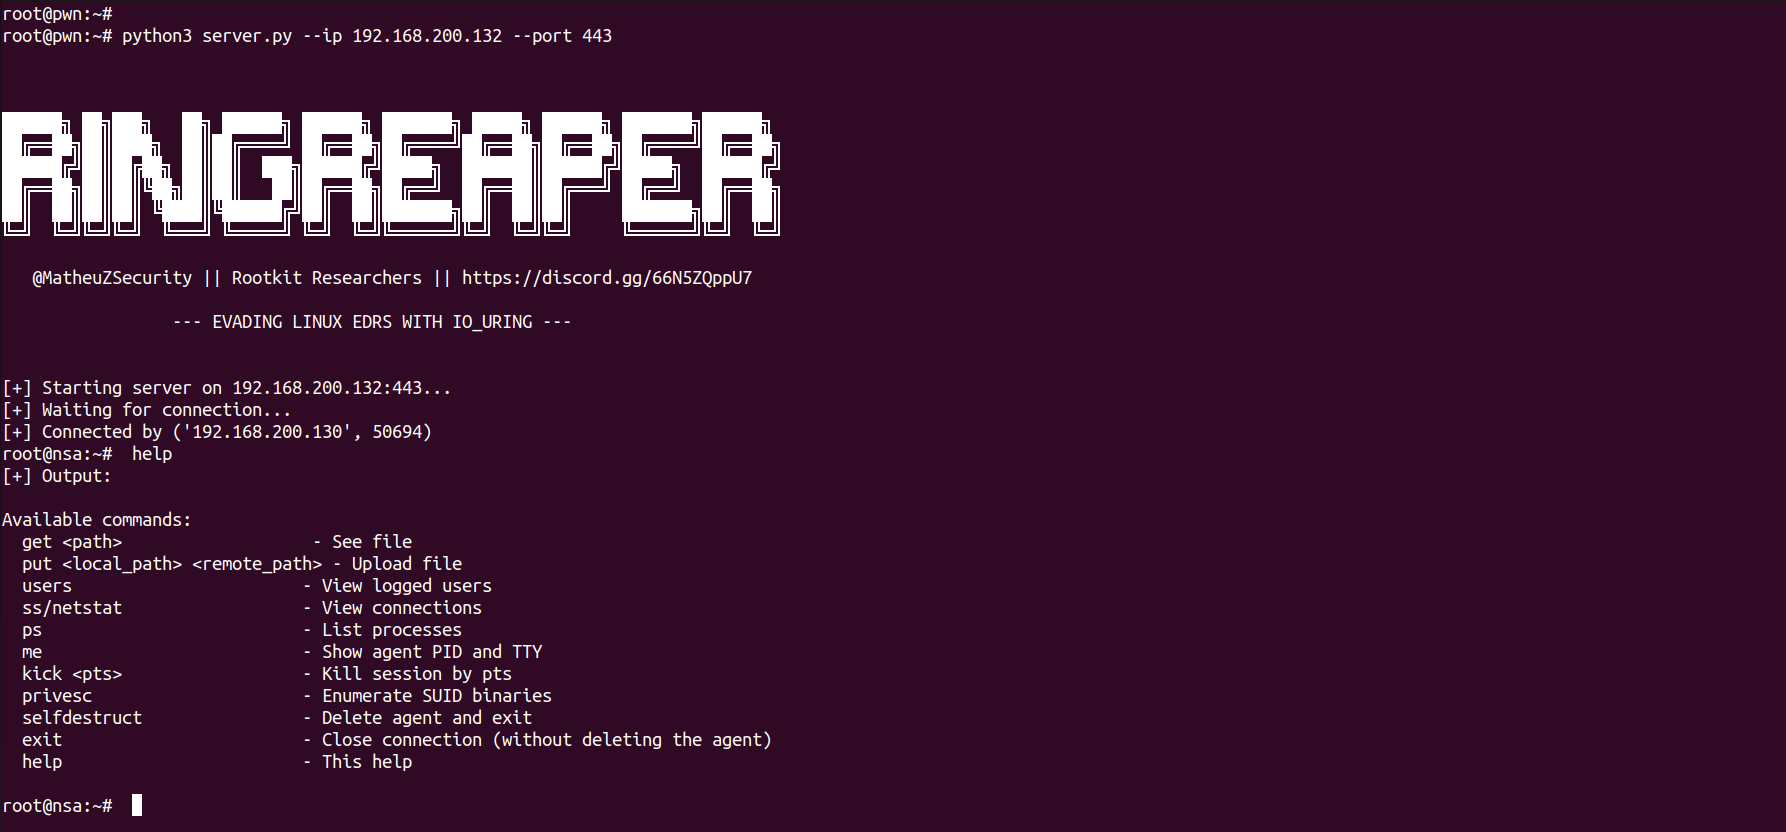
Созданный MatheuZ бэкдор пока не умеет закрепляться в системе, но скрытен и гибок в использовании. Он подключается к C2-серверу, код которого написан на Python, в интерактивном режиме принимает команды и выполняет задачи постэксплуатации, умело скрываясь от традиционных средств мониторинга.

Основные функции RingReaper:

  • передача данных по сети с использованием io_uring_prep_send и io_uring_prep_recv;
  • чтение содержимого файлов с помощью io_uring_prep_openat и io_uring_prep_read;
  • загрузка и вывод файлов без использования системных вызовов read и write;
  • выполнение команд на составление списков пользователей, процессов, соединений;
  • самоудаление через io_uring_prep_unlinkat.

Использование io_uring помогает PoC-зловреду не только обходить традиционную EDR-защиту, но также выдавать свой трафик за легитимный, особенно на стандартных портах вроде 443.


В минувшем апреле возможность обхода EDR с помощью io_uring продемонстрировали эксперты ARMO. Тестирование написанного ими Linux-руткита показало близкий к нулю уровень детектирования.

А в атаках на Windows злоумышленники для обхода EDR начали использовать инструмент пентеста Shellter. В настоящее время его применяют для скрытной загрузки инфостилеров, притом тоже с большой вероятностью успеха.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru