


Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

Android-троян EagleSpy RAT бросает вызов Play Protect и Restricted Settings

В даркнете активно продвигают мобильного зловреда EagleSpy v5. По словам разработчика, троян обладает множеством функций удаленного доступа и умеет обходить Google Play Protect, а также контроль разрешений, реализованный в Android 13.

Вредонос позиционируется как полнофункциональный тулкит для скрытного контроля зараженных устройств с Android версий с 9-й по 13-ю (а по отзывам владельцев «пожизненной» подписки, — даже по 15-ю).

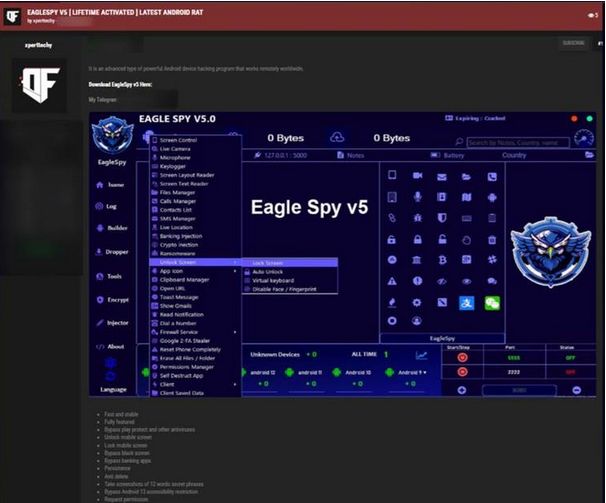
Судя по рекламным объявлениям, набор функций EagleSpy v5 позволяет оператору совершать следующие действия:

  • осуществлять мониторинг в реальном времени, в том числе за счет трансляции экрана;
  • следить за клавиатурным вводом жертвы;
  • получать записи с камеры и микрофона;
  • отслеживать местоположение жертвы по GPS;
  • выполнять операции с файлами (загрузка, вывод, удаление);
  • отслеживать телефонные вызовы и СМС;
  • загружать и деинсталлировать приложения;
  • перехватывать содержимое буфера обмена;
  • получать доступ к криптокошелькам с помощью секретных фраз из 12 слов, раздобытых в виде скриншотов;
  • воровать платежные данные через веб-инъекции;
  • шифровать данные с целью вымогательства.

Работая в фоновом режиме, троян активно использует Accessibility Services, доступ к которым получает в обход ограничений, введенных с выпуском Android 13 (Restricted Settings).

Зловред снабжен рядом средств самообороны, позволяющих, в числе прочего, ускользать от зоркого ока Google Play Protect и других антивирусных решений. Чтобы скрыть вредоносную активность, он накладывает поверх окон черный экран и умеет обходить защиту банковских приложений.

Насколько известно, EagleSpy v5 распространяется под видом легитимных приложений через неофициальные магазины, почтовые спам-рассылки и мошеннические сообщения в соцсетях.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru