


Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

Более миллиона Android-гаджетов попали в ботнет BADBOX 2.0

ФБР бьёт тревогу: более миллиона домашних устройств — от ТВ-приставок до планшетов — стали частью глобальной бот-сети BADBOX 2.0. И самое тревожное — всё это оборудование пользователи сами приносят в дом, не подозревая, что оно уже заражено или заразится при первом же обновлении.

Что такое BADBOX 2.0

Это обновлённая и более агрессивная версия зловреда BADBOX, впервые обнаруженного в 2023 году.

Тогда его находили на дешёвых Android-приставках вроде T95. Теперь ситуация стала серьёзнее: BADBOX 2.0 обнаружен даже на устройствах известных брендов, таких как Yandex TV и смартфоны Hisense.

Основная цель — превратить домашнее устройство в прокси-сервер, через который киберпреступники смогут маскировать свою активность.

Как это работает:

  1. Заражение на стадии производства — устройство уже несёт вредонос до покупки.
  2. Инфекция при установке приложений — через прошивку или неофициальные магазины.
  3. Устройство подключается к C2-серверам, откуда получает команды злоумышленников.

Что делает BADBOX 2.0:

  • Прокси-соединения. Ваше устройство становится анонимным туннелем, через который преступники запускают атаки.
  • Мошенничество с рекламой. Зловред загружает и кликает рекламу в фоне, зарабатывая на этом деньги.
  • Подбор паролей. Используя ваш IP, атакующие пытаются получить доступ к чужим аккаунтам.

Масштаб проблемы

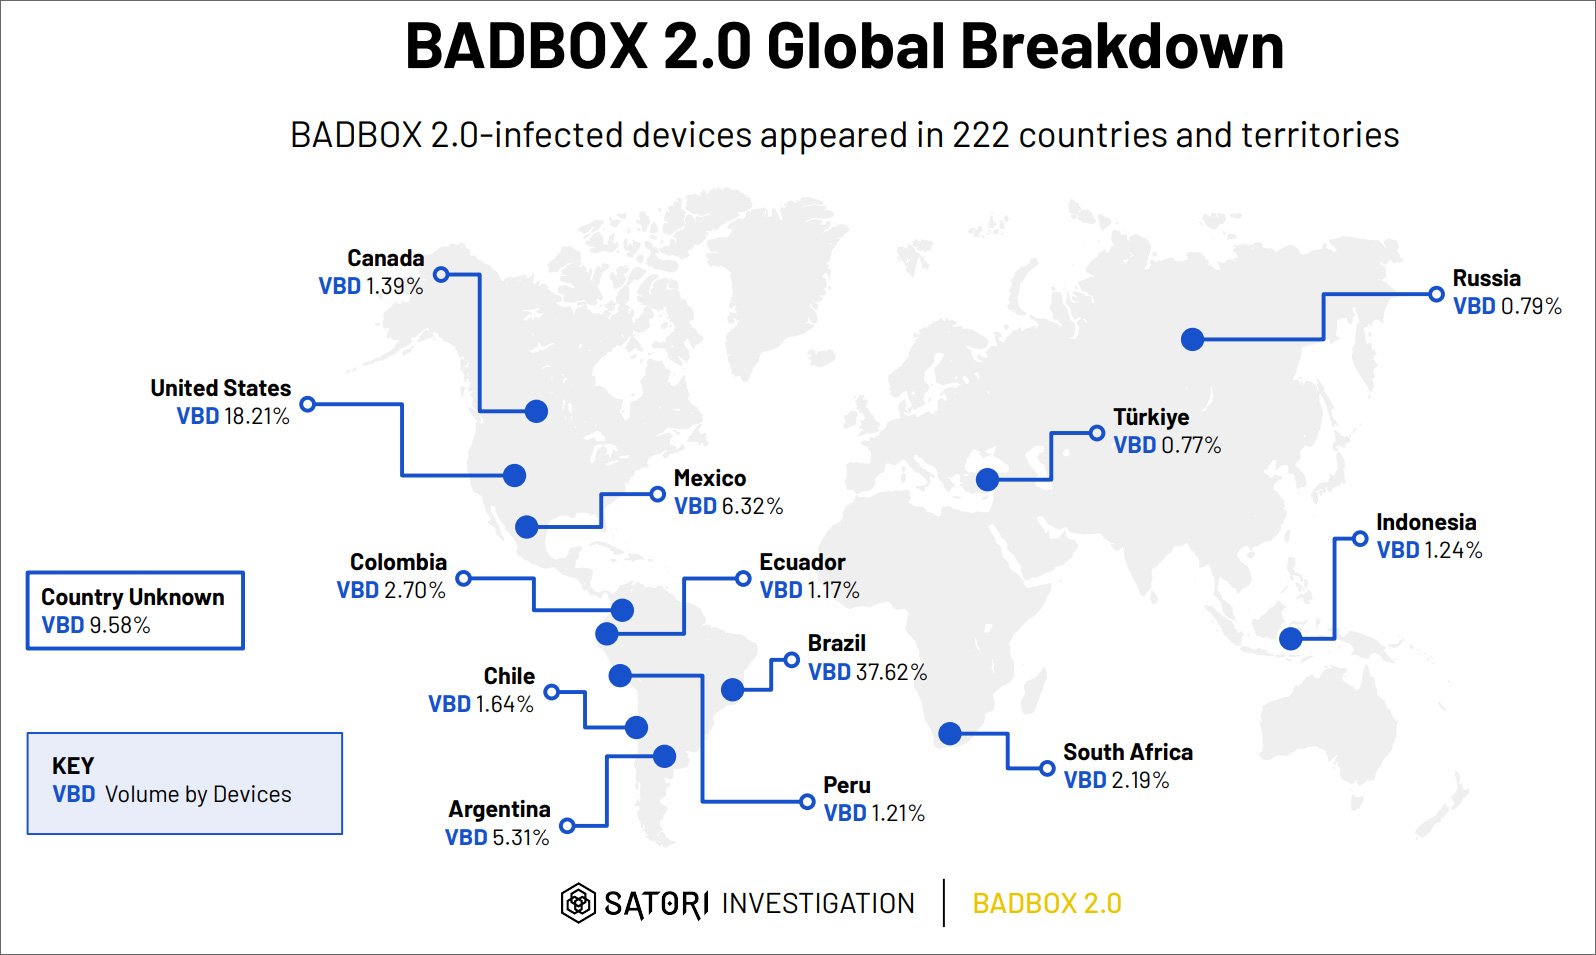
Исследователи из HUMAN Satori зафиксировали заражённые устройства в 222 странах. Больше всего заражений:

  • в Бразилии (37,6 %),
  • в США (18,2 %),
  • в Мексике (6,3 %),
  • в Аргентине (5,3 %).


Устройства под угрозой

Если у вас есть ТВ-приставка на Android без поддержки Google Play Protect и с неизвестным названием (например, X96, TX3mini, MX10PRO, Smart_TV, TVBOX, KM1 и пр.), стоит насторожиться. Особенно если:

  • на устройстве установлен неизвестный магазин приложений;
  • отключена функция Play Protect;
  • приставка изначально предлагала «бесплатные фильмы»;
  • бренд не вызывает доверия.
Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru