


Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

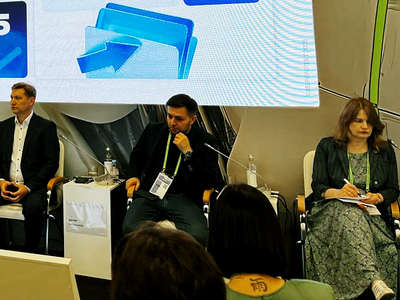
Малый бизнес остаётся самым уязвимым звеном в системе кибербезопасности. Что с этим делать, обсуждали эксперты и представители вендоров на форуме ЦИПР’25. По данным компании «Киберпротект», на сектор малого и среднего бизнеса в России приходится до 87% всех кибератак.

При этом значительная часть компаний по-прежнему фактически не защищена: не хватает не только ресурсов и технологий, но и базового понимания цифровой гигиены.

Главной темой обсуждения стала доступность ИБ-решений для компаний, у которых нет ни квалифицированных специалистов, ни бюджета на защиту.

«Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10», — так образно описала разрыв между ожиданиями и реальностью Наталья Касперская (ГК «Инфовотч»).

По её словам, хорошее ИБ-решение не может быть дешёвым, и к нему в любом случае нужны сопровождение и поддержка. Она также подчеркнула, что идея «безопасности по подписке» или универсального решения — это миф.

Сергей Журило (ГК «Рунити») отметил, что у многих предпринимателей защита до сих пор не в приоритете, и даже компании, уже столкнувшиеся с инцидентами, часто не понимают требований регуляторов.

Джабраил Матиев (директор по маркетингу в регионе Россия и СНГ, Kaspersky) напомнил, что малый бизнес всё чаще становится точкой входа при атаках на более крупные компании. Он добавил, что порог входа в киберпреступность сегодня низок, а значит, защита должна начинаться не с технологий, а с цифрового поведения самих людей. С этим тезисом согласились все участники дискуссии.

Денис Батранков, директор по развитию продуктов ГК «Гарда», предложил опираться на международный опыт — например, CISO-as-a-Service в Сингапуре, Essential Eight в Австралии или Mittelstand-Digital в Германии. По его мнению, в России нужна инфраструктура доступных, масштабируемых ИБ-сервисов, где подписка — это не просто лицензия, а полноценное сопровождение.

Олег Кравчук («Код Безопасности») предложил запустить партнёрский консорциум с участием государства, бизнеса и вендоров. Дмитрий Служенкин (Национальный центр цифровой криптографии) подчеркнул, что раннее включение ИБ в бизнес-процессы может серьёзно снизить затраты, а действующее регулирование зачастую «описывает вчерашний день».

С государством на сессии выступал депутат Госдумы Сергей Боярский. По его словам, в цепочке «малый бизнес — атака — пользователь» приоритетом будет защита человека. Ранее на форуме уже поднимался вопрос о государственной поддержке устойчивости бизнеса к киберугрозам, в том числе обсуждалась инициатива по запуску национальной программы баг-баунти для борьбы с кибермошенничеством.

Подпишитесь на новости

Доступ есть, контроля мало: PAM используют лишь 36,5% российских компаний

Права администратора — ключи от корпоративной инфраструктуры. Но 64,5% опрошенных компаний контролируют такой доступ через организационные меры и предписания. Специализированную PAM-систему используют лишь 36,5%. Бумажные правила пока заметно популярнее технического контроля.

Эти данные Яков Фишелев представил на «Айдентити Конф 2026». В основе доклада — исследование «Индид» и Айдентити Клуба (PDF), посвященное российскому рынку Identity Security и практикам защиты учетных записей.

У 14,5% участников контроль привилегированного доступа построен на собственных скриптах, у 15% — на инструментах с открытым исходным кодом. Еще 9,5% сообщили, что специального процесса вообще нет. Респонденты могли выбирать несколько вариантов, поэтому доли не нужно складывать.

 

С подрядчиками ситуация тоже неоднозначная. Только 32% компаний предоставляют им доступ с выделенных терминалов под контролем PAM. Чаще используют временные учетные записи через системы управления доступом — 42% — или вручную выдают права под конкретную задачу — 41%.

При этом проблемы с учетными записями и доступом знакомы 87,5% опрошенных организаций. Самая частая история — ошибки администраторов при ручной выдаче прав, открывшие посторонним доступ к конфиденциальным данным (их отметили 43,5%).

О доступе уже уволенных сотрудников сообщили 33,5%. Несанкционированную активность технических или сервисных учетных записей, владельцев которых трудно установить, отметили 35,5%. Получается, опасность может исходить не только от взломщика снаружи, но и от забытой учетной записи внутри.

Деньги на защиту между тем есть: российский рынок Identity Security в 2025 году оценили в 17 млрд рублей. Крупнейший сегмент — PAM с объемом 5,8 млрд рублей. Однако покупка средств защиты и порядок в правах доступа, судя по представленным данным, пока далеко не всегда идут вместе.

RSS: Новости на портале Anti-Malware.ru