

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

...
Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Малый бизнес остаётся самым уязвимым звеном в системе кибербезопасности. Что с этим делать, обсуждали эксперты и представители вендоров на форуме ЦИПР’25. По данным компании «Киберпротект», на сектор малого и среднего бизнеса в России приходится до 87% всех кибератак.

При этом значительная часть компаний по-прежнему фактически не защищена: не хватает не только ресурсов и технологий, но и базового понимания цифровой гигиены.

Главной темой обсуждения стала доступность ИБ-решений для компаний, у которых нет ни квалифицированных специалистов, ни бюджета на защиту.

«Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10», — так образно описала разрыв между ожиданиями и реальностью Наталья Касперская (ГК «Инфовотч»).

По её словам, хорошее ИБ-решение не может быть дешёвым, и к нему в любом случае нужны сопровождение и поддержка. Она также подчеркнула, что идея «безопасности по подписке» или универсального решения — это миф.

Сергей Журило (ГК «Рунити») отметил, что у многих предпринимателей защита до сих пор не в приоритете, и даже компании, уже столкнувшиеся с инцидентами, часто не понимают требований регуляторов.

Джабраил Матиев (директор по маркетингу в регионе Россия и СНГ, Kaspersky) напомнил, что малый бизнес всё чаще становится точкой входа при атаках на более крупные компании. Он добавил, что порог входа в киберпреступность сегодня низок, а значит, защита должна начинаться не с технологий, а с цифрового поведения самих людей. С этим тезисом согласились все участники дискуссии.

Денис Батранков, директор по развитию продуктов ГК «Гарда», предложил опираться на международный опыт — например, CISO-as-a-Service в Сингапуре, Essential Eight в Австралии или Mittelstand-Digital в Германии. По его мнению, в России нужна инфраструктура доступных, масштабируемых ИБ-сервисов, где подписка — это не просто лицензия, а полноценное сопровождение.

Олег Кравчук («Код Безопасности») предложил запустить партнёрский консорциум с участием государства, бизнеса и вендоров. Дмитрий Служенкин (Национальный центр цифровой криптографии) подчеркнул, что раннее включение ИБ в бизнес-процессы может серьёзно снизить затраты, а действующее регулирование зачастую «описывает вчерашний день».

С государством на сессии выступал депутат Госдумы Сергей Боярский. По его словам, в цепочке «малый бизнес — атака — пользователь» приоритетом будет защита человека. Ранее на форуме уже поднимался вопрос о государственной поддержке устойчивости бизнеса к киберугрозам, в том числе обсуждалась инициатива по запуску национальной программы баг-баунти для борьбы с кибермошенничеством.

Подпишитесь на новости

Диасофт заявила об ускорении разработки до десяти раз с помощью ИИ

На рынке мультиагентной разработки становится теснее. «Диасофт» представила AI-driven Digital Q — ИИ-версию экосистемы для команд разработки. На собственных примерах компания заявляет об ускорении до десяти раз и сокращении трудозатрат. Корреспондент Anti-Malware.ru побывал на презентации и выяснил, что предлагают разработчикам.

Модель распространения тоже с претензией на встряску рынка: по заявлению компании, платформу можно бесплатно скачать и использовать, а платить — за созданный код.

При этом бесплатная платформа не означает бесплатную разработку: подробные тарифы в переданных материалах не приведены.

Digital Q объединяет работу людей и агентов в конвейер от выяснения потребностей бизнеса до выпуска ПО. В нем предусмотрены проектирование, генерация кода, тестирование и подготовка документации. Компания заявляет возможность работы с любым языком программирования.

Агенты работают в изолированных средах, модели автоматически подбираются под задачи, а взаимодействие с людьми организовано через трекер. Предусмотрены общий контекст, библиотека компонентов, аудит и контроль расхода токенов. Человек участвует в ключевых проверках.

На слайдах «Диасофт» показала три собственных примера: CRM с нуля за три месяца, модуль факультативного перестрахования за полтора месяца и прототип системы управления закупками для авиакомпании за два дня. Последний — именно прототип, а не готовая промышленная система.
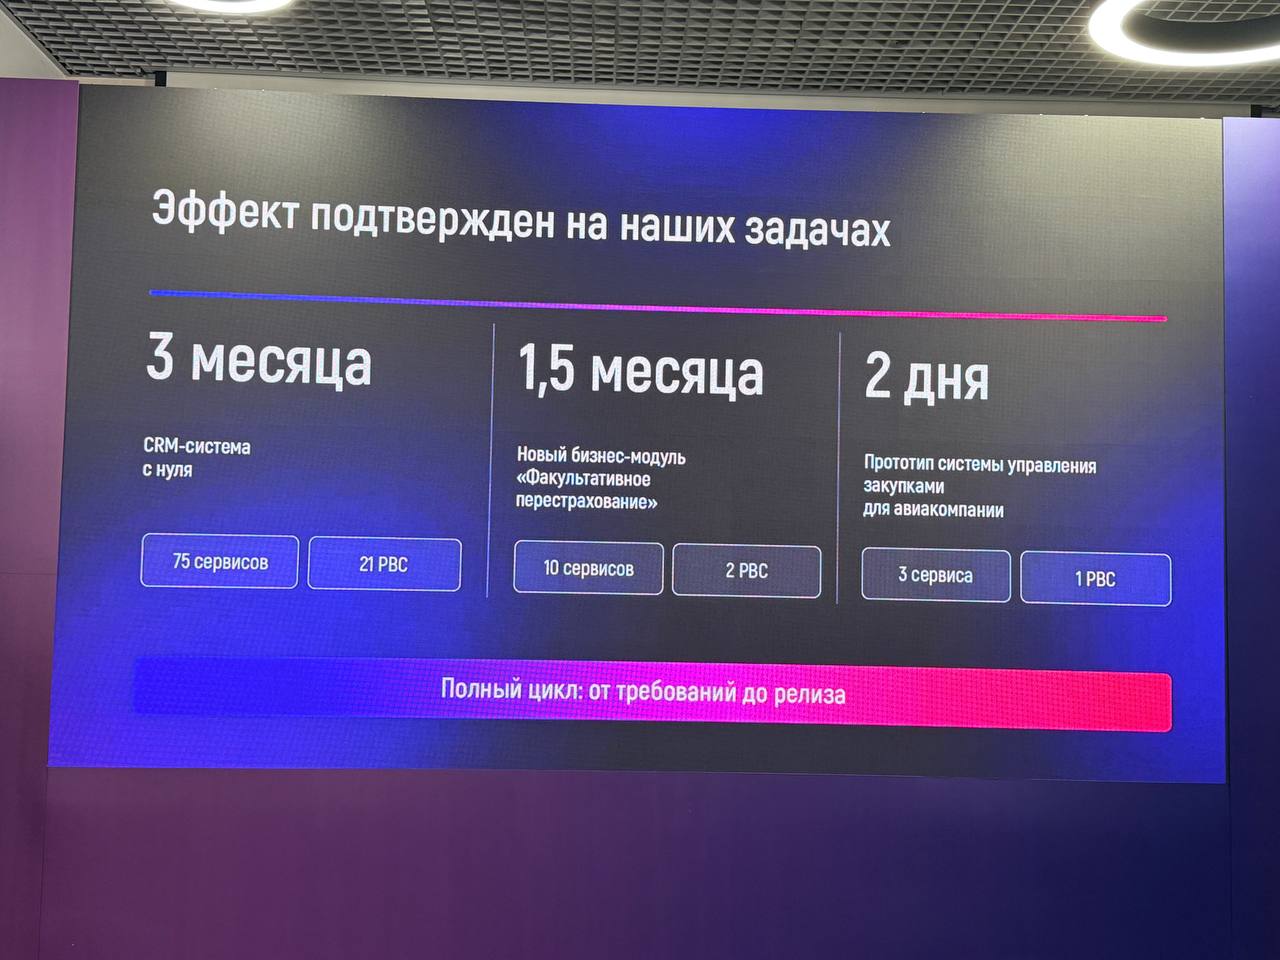

Также заявлены соответствие кода требованиям более чем на 99% и покрытие тестами свыше 80% там, где это применимо. Автоматические проверки охватывают архитектуру, контракты, уязвимости и секреты.

Ускорение до десяти раз — оценка самой компании по ее задачам, а не универсальный результат для любого проекта. Но заявка для рынка громкая: если такой эффект удастся повторить у заказчиков, продавать привычные объемы человеко-часов интеграторам станет сложнее.

RSS: Новости на портале Anti-Malware.ru