


Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

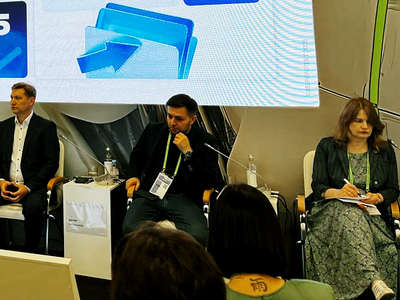
Малый бизнес остаётся самым уязвимым звеном в системе кибербезопасности. Что с этим делать, обсуждали эксперты и представители вендоров на форуме ЦИПР’25. По данным компании «Киберпротект», на сектор малого и среднего бизнеса в России приходится до 87% всех кибератак.

При этом значительная часть компаний по-прежнему фактически не защищена: не хватает не только ресурсов и технологий, но и базового понимания цифровой гигиены.

Главной темой обсуждения стала доступность ИБ-решений для компаний, у которых нет ни квалифицированных специалистов, ни бюджета на защиту.

«Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10», — так образно описала разрыв между ожиданиями и реальностью Наталья Касперская (ГК «Инфовотч»).

По её словам, хорошее ИБ-решение не может быть дешёвым, и к нему в любом случае нужны сопровождение и поддержка. Она также подчеркнула, что идея «безопасности по подписке» или универсального решения — это миф.

Сергей Журило (ГК «Рунити») отметил, что у многих предпринимателей защита до сих пор не в приоритете, и даже компании, уже столкнувшиеся с инцидентами, часто не понимают требований регуляторов.

Джабраил Матиев (директор по маркетингу в регионе Россия и СНГ, Kaspersky) напомнил, что малый бизнес всё чаще становится точкой входа при атаках на более крупные компании. Он добавил, что порог входа в киберпреступность сегодня низок, а значит, защита должна начинаться не с технологий, а с цифрового поведения самих людей. С этим тезисом согласились все участники дискуссии.

Денис Батранков, директор по развитию продуктов ГК «Гарда», предложил опираться на международный опыт — например, CISO-as-a-Service в Сингапуре, Essential Eight в Австралии или Mittelstand-Digital в Германии. По его мнению, в России нужна инфраструктура доступных, масштабируемых ИБ-сервисов, где подписка — это не просто лицензия, а полноценное сопровождение.

Олег Кравчук («Код Безопасности») предложил запустить партнёрский консорциум с участием государства, бизнеса и вендоров. Дмитрий Служенкин (Национальный центр цифровой криптографии) подчеркнул, что раннее включение ИБ в бизнес-процессы может серьёзно снизить затраты, а действующее регулирование зачастую «описывает вчерашний день».

С государством на сессии выступал депутат Госдумы Сергей Боярский. По его словам, в цепочке «малый бизнес — атака — пользователь» приоритетом будет защита человека. Ранее на форуме уже поднимался вопрос о государственной поддержке устойчивости бизнеса к киберугрозам, в том числе обсуждалась инициатива по запуску национальной программы баг-баунти для борьбы с кибермошенничеством.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru