


Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

Касперская: Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10

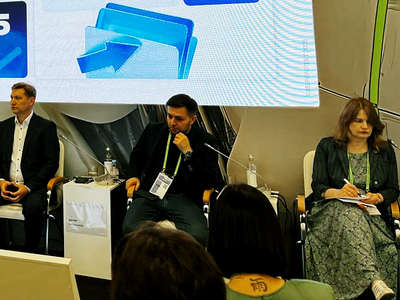
Малый бизнес остаётся самым уязвимым звеном в системе кибербезопасности. Что с этим делать, обсуждали эксперты и представители вендоров на форуме ЦИПР’25. По данным компании «Киберпротект», на сектор малого и среднего бизнеса в России приходится до 87% всех кибератак.

При этом значительная часть компаний по-прежнему фактически не защищена: не хватает не только ресурсов и технологий, но и базового понимания цифровой гигиены.

Главной темой обсуждения стала доступность ИБ-решений для компаний, у которых нет ни квалифицированных специалистов, ни бюджета на защиту.

«Хотелось бы, чтобы диван стоил 3 рубля, а он стоит 10», — так образно описала разрыв между ожиданиями и реальностью Наталья Касперская (ГК «Инфовотч»).

По её словам, хорошее ИБ-решение не может быть дешёвым, и к нему в любом случае нужны сопровождение и поддержка. Она также подчеркнула, что идея «безопасности по подписке» или универсального решения — это миф.

Сергей Журило (ГК «Рунити») отметил, что у многих предпринимателей защита до сих пор не в приоритете, и даже компании, уже столкнувшиеся с инцидентами, часто не понимают требований регуляторов.

Джабраил Матиев (директор по маркетингу в регионе Россия и СНГ, Kaspersky) напомнил, что малый бизнес всё чаще становится точкой входа при атаках на более крупные компании. Он добавил, что порог входа в киберпреступность сегодня низок, а значит, защита должна начинаться не с технологий, а с цифрового поведения самих людей. С этим тезисом согласились все участники дискуссии.

Денис Батранков, директор по развитию продуктов ГК «Гарда», предложил опираться на международный опыт — например, CISO-as-a-Service в Сингапуре, Essential Eight в Австралии или Mittelstand-Digital в Германии. По его мнению, в России нужна инфраструктура доступных, масштабируемых ИБ-сервисов, где подписка — это не просто лицензия, а полноценное сопровождение.

Олег Кравчук («Код Безопасности») предложил запустить партнёрский консорциум с участием государства, бизнеса и вендоров. Дмитрий Служенкин (Национальный центр цифровой криптографии) подчеркнул, что раннее включение ИБ в бизнес-процессы может серьёзно снизить затраты, а действующее регулирование зачастую «описывает вчерашний день».

С государством на сессии выступал депутат Госдумы Сергей Боярский. По его словам, в цепочке «малый бизнес — атака — пользователь» приоритетом будет защита человека. Ранее на форуме уже поднимался вопрос о государственной поддержке устойчивости бизнеса к киберугрозам, в том числе обсуждалась инициатива по запуску национальной программы баг-баунти для борьбы с кибермошенничеством.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru