


Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google решила напомнить всем, как она следит за безопасностью в своём магазине приложений Play Store. Корпорация запустила новую рекламную кампанию с говорящим слоганом: «Download apps, not traps» — то есть «Скачивай приложения, а не ловушки».

В центре внимания — меры, которые помогают не наткнуться на вредоносные или мошеннические программы.

Вот что делает Google, чтобы пользователям не пришлось переживать за безопасность:

Многоступенчатые проверки

Каждое приложение, прежде чем появиться в Play Store (и даже перед обновлениями!), проходит больше 10 000 проверок. Это помогает отсеивать подозрительный софт ещё до того, как он попадёт на смартфон.

Play Protect — твой цифровой телохранитель

Этот инструмент по умолчанию включён на всех устройствах с Android. Он проверяет приложения до установки и продолжает следить за уже установленными программами, чтобы вовремя поймать что-то подозрительное.

Прозрачность по части данных

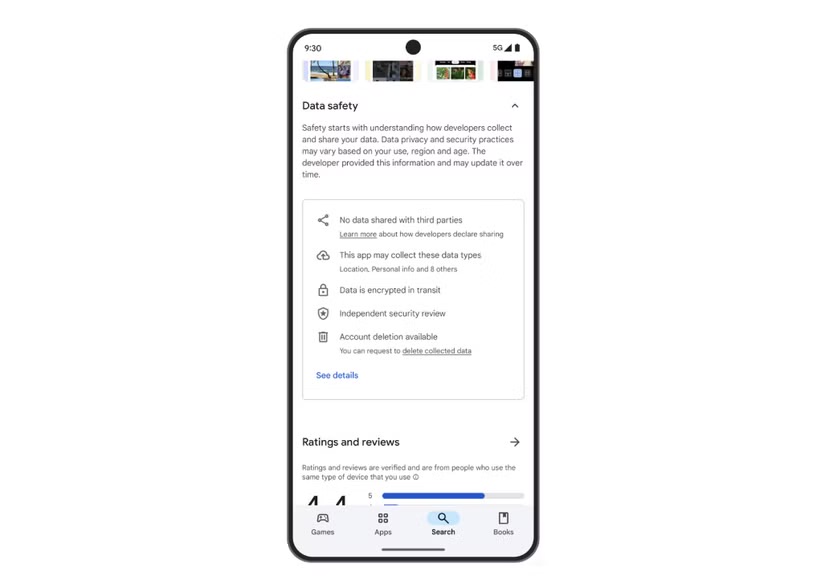
У каждого приложения теперь есть отдельный раздел, где расписано, какие данные оно собирает, с кем делится и как их защищает. Видно, использует ли геолокацию, сообщения, финансы, активность и т. п. Удобно, чтобы понимать, кому ты даёшь доступ к данным.


Безопасные покупки

Перед покупкой Google просит подтвердить её паролем, отпечатком пальца или другим способом. Это защищает от случайных трат — особенно если телефон в руках ребёнка.

Родительский контроль

Для детей Google предусмотрела строгие фильтры. Приложения, ориентированные на младшую аудиторию, обязаны соответствовать особым требованиям: по содержанию и по тому, как они работают с персональной информацией.

Значки доверия и управление рекомендациями

В магазине теперь есть специальные значки, например, «Government» — для официальных госприложений, или «Verified» — для VPN, которые действительно заботятся о безопасности. Кроме того, можно настраивать, какие данные используются для персональных рекомендаций, а можно и вовсе их отключить.

И, конечно, компания продолжает бороться с нарушителями. За прошлый год Google заблокировала более 2,36 млн приложений и 158 000 аккаунтов разработчиков, нарушавших правила.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru