Google решила напомнить всем, как она следит за безопасностью в своём магазине приложений Play Store. Корпорация запустила новую рекламную кампанию с говорящим слоганом: «Download apps, not traps» — то есть «Скачивай приложения, а не ловушки».
В центре внимания — меры, которые помогают не наткнуться на вредоносные или мошеннические программы.
Вот что делает Google, чтобы пользователям не пришлось переживать за безопасность:
Многоступенчатые проверки
Каждое приложение, прежде чем появиться в Play Store (и даже перед обновлениями!), проходит больше 10 000 проверок. Это помогает отсеивать подозрительный софт ещё до того, как он попадёт на смартфон.
Play Protect — твой цифровой телохранитель
Этот инструмент по умолчанию включён на всех устройствах с Android. Он проверяет приложения до установки и продолжает следить за уже установленными программами, чтобы вовремя поймать что-то подозрительное.
Прозрачность по части данных
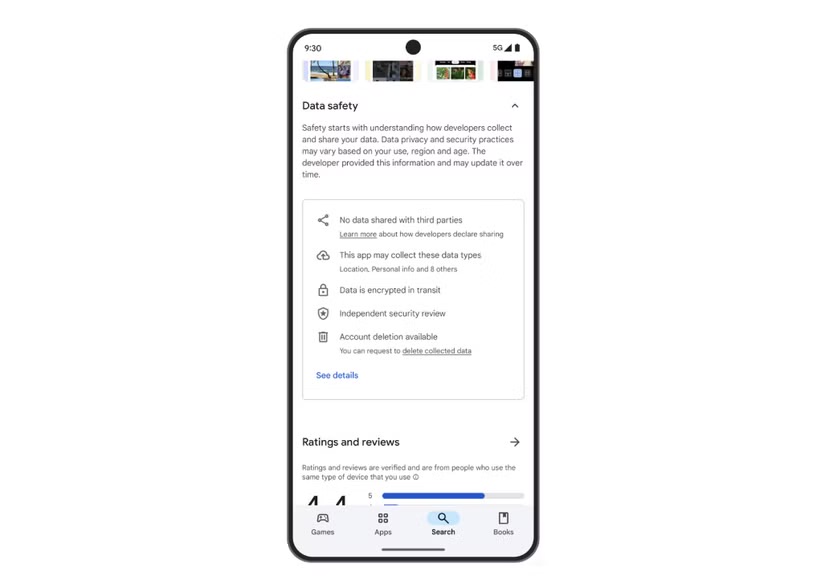
У каждого приложения теперь есть отдельный раздел, где расписано, какие данные оно собирает, с кем делится и как их защищает. Видно, использует ли геолокацию, сообщения, финансы, активность и т. п. Удобно, чтобы понимать, кому ты даёшь доступ к данным.
Безопасные покупки
Перед покупкой Google просит подтвердить её паролем, отпечатком пальца или другим способом. Это защищает от случайных трат — особенно если телефон в руках ребёнка.
Родительский контроль
Для детей Google предусмотрела строгие фильтры. Приложения, ориентированные на младшую аудиторию, обязаны соответствовать особым требованиям: по содержанию и по тому, как они работают с персональной информацией.
Значки доверия и управление рекомендациями
В магазине теперь есть специальные значки, например, «Government» — для официальных госприложений, или «Verified» — для VPN, которые действительно заботятся о безопасности. Кроме того, можно настраивать, какие данные используются для персональных рекомендаций, а можно и вовсе их отключить.
И, конечно, компания продолжает бороться с нарушителями. За прошлый год Google заблокировала более 2,36 млн приложений и 158 000 аккаунтов разработчиков, нарушавших правила.
Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.
Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором былиссылкинапруфы.
В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.
Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.
Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.