


Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google решила напомнить всем, как она следит за безопасностью в своём магазине приложений Play Store. Корпорация запустила новую рекламную кампанию с говорящим слоганом: «Download apps, not traps» — то есть «Скачивай приложения, а не ловушки».

В центре внимания — меры, которые помогают не наткнуться на вредоносные или мошеннические программы.

Вот что делает Google, чтобы пользователям не пришлось переживать за безопасность:

Многоступенчатые проверки

Каждое приложение, прежде чем появиться в Play Store (и даже перед обновлениями!), проходит больше 10 000 проверок. Это помогает отсеивать подозрительный софт ещё до того, как он попадёт на смартфон.

Play Protect — твой цифровой телохранитель

Этот инструмент по умолчанию включён на всех устройствах с Android. Он проверяет приложения до установки и продолжает следить за уже установленными программами, чтобы вовремя поймать что-то подозрительное.

Прозрачность по части данных

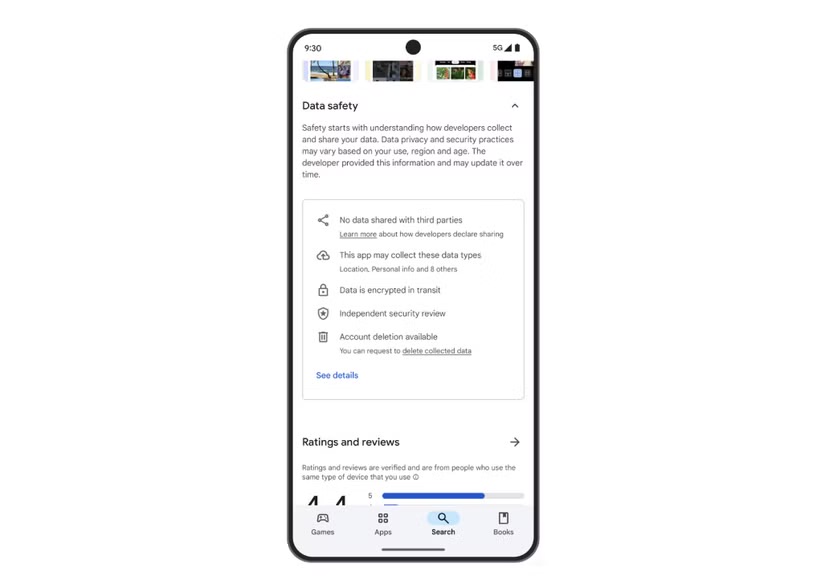
У каждого приложения теперь есть отдельный раздел, где расписано, какие данные оно собирает, с кем делится и как их защищает. Видно, использует ли геолокацию, сообщения, финансы, активность и т. п. Удобно, чтобы понимать, кому ты даёшь доступ к данным.


Безопасные покупки

Перед покупкой Google просит подтвердить её паролем, отпечатком пальца или другим способом. Это защищает от случайных трат — особенно если телефон в руках ребёнка.

Родительский контроль

Для детей Google предусмотрела строгие фильтры. Приложения, ориентированные на младшую аудиторию, обязаны соответствовать особым требованиям: по содержанию и по тому, как они работают с персональной информацией.

Значки доверия и управление рекомендациями

В магазине теперь есть специальные значки, например, «Government» — для официальных госприложений, или «Verified» — для VPN, которые действительно заботятся о безопасности. Кроме того, можно настраивать, какие данные используются для персональных рекомендаций, а можно и вовсе их отключить.

И, конечно, компания продолжает бороться с нарушителями. За прошлый год Google заблокировала более 2,36 млн приложений и 158 000 аккаунтов разработчиков, нарушавших правила.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru