


Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google напомнила, как Play Store защищает владельцев Android-смартфонов

Google решила напомнить всем, как она следит за безопасностью в своём магазине приложений Play Store. Корпорация запустила новую рекламную кампанию с говорящим слоганом: «Download apps, not traps» — то есть «Скачивай приложения, а не ловушки».

В центре внимания — меры, которые помогают не наткнуться на вредоносные или мошеннические программы.

Вот что делает Google, чтобы пользователям не пришлось переживать за безопасность:

Многоступенчатые проверки

Каждое приложение, прежде чем появиться в Play Store (и даже перед обновлениями!), проходит больше 10 000 проверок. Это помогает отсеивать подозрительный софт ещё до того, как он попадёт на смартфон.

Play Protect — твой цифровой телохранитель

Этот инструмент по умолчанию включён на всех устройствах с Android. Он проверяет приложения до установки и продолжает следить за уже установленными программами, чтобы вовремя поймать что-то подозрительное.

Прозрачность по части данных

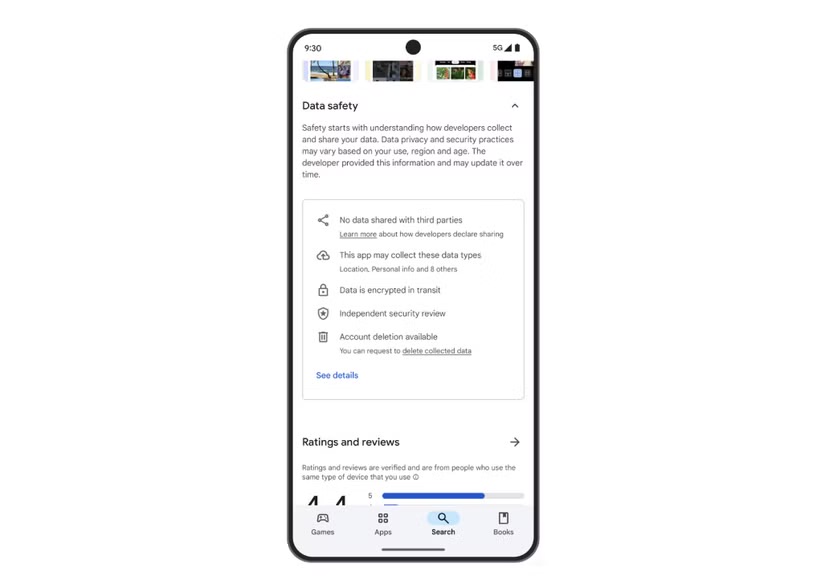
У каждого приложения теперь есть отдельный раздел, где расписано, какие данные оно собирает, с кем делится и как их защищает. Видно, использует ли геолокацию, сообщения, финансы, активность и т. п. Удобно, чтобы понимать, кому ты даёшь доступ к данным.


Безопасные покупки

Перед покупкой Google просит подтвердить её паролем, отпечатком пальца или другим способом. Это защищает от случайных трат — особенно если телефон в руках ребёнка.

Родительский контроль

Для детей Google предусмотрела строгие фильтры. Приложения, ориентированные на младшую аудиторию, обязаны соответствовать особым требованиям: по содержанию и по тому, как они работают с персональной информацией.

Значки доверия и управление рекомендациями

В магазине теперь есть специальные значки, например, «Government» — для официальных госприложений, или «Verified» — для VPN, которые действительно заботятся о безопасности. Кроме того, можно настраивать, какие данные используются для персональных рекомендаций, а можно и вовсе их отключить.

И, конечно, компания продолжает бороться с нарушителями. За прошлый год Google заблокировала более 2,36 млн приложений и 158 000 аккаунтов разработчиков, нарушавших правила.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru