


Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Авторы Android-трояна TgToxic расширили набор его средств уклонения от автоматизированного анализа и повысили жизнестойкость инфраструктуры, реализовав поиск C2-сервера перебором доменов, сгенерированных по DGA.

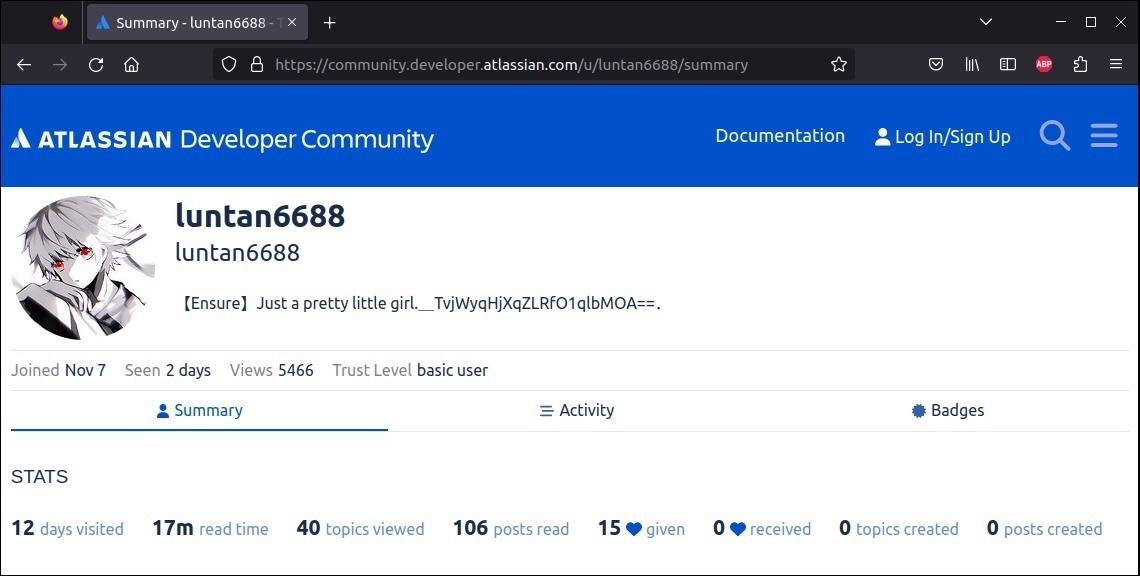
Ранний TgToxic, он же ToxicPanda, с этой целью полагался на вшитый в код перечень адресов C2. Позднее его сменил список из 25 комьюнити-форумов: операторы банкера создали там профили и публиковали конфигурационные данные в зашифрованном виде.


Модификация банковского трояна, обнаруженная экспертами Intel 471 в конце прошлого года, использует DGA для получения адресов C2. Подобный способ подключения к командным серверам сильно затрудняет их выявление и блокировку.

Обнаружив активный домен, TgToxic устанавливает соединение, подавая HTTPS-запросы на порту 443. Для шифрования используется AES-ECB с паддингом по PKCS5. В ответ вредонос получает инструкцию переключиться на Websocket, с указанием номера порта.

Новейшая версия банкера также обладает богатым набором средств выявления виртуальной среды. Он проводит проверку аппаратной платформы и возможностей системы: наличие датчиков, Bluetooth-связи, телефонии не характерно для эмуляторов, а присутствие QEMU или Genymotion (заточенный под Android эмулятор) сразу вызывает откат выполнения вредоносных функций.

Обновленный список банковских приложений, на которые нацелен TgToxic, подтвердил расширение географии мишеней. Интересы его операторов вышли за пределы Юго-Восточной Азии и теперь охватывают также Европу и Латинскую Америку.

Мобильный зловред, известный ИБ-сообществу с 2022 года, распространяется с помощью СМС и сообщений в соцсетях с вредоносными ссылками. Его обычно выдают за легитимное приложение — банковский клиент, мессенджер, прогу сайта знакомств; найденные Intel 471 образцы были замаскированы под Google Chrome.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru