


Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Авторы Android-трояна TgToxic расширили набор его средств уклонения от автоматизированного анализа и повысили жизнестойкость инфраструктуры, реализовав поиск C2-сервера перебором доменов, сгенерированных по DGA.

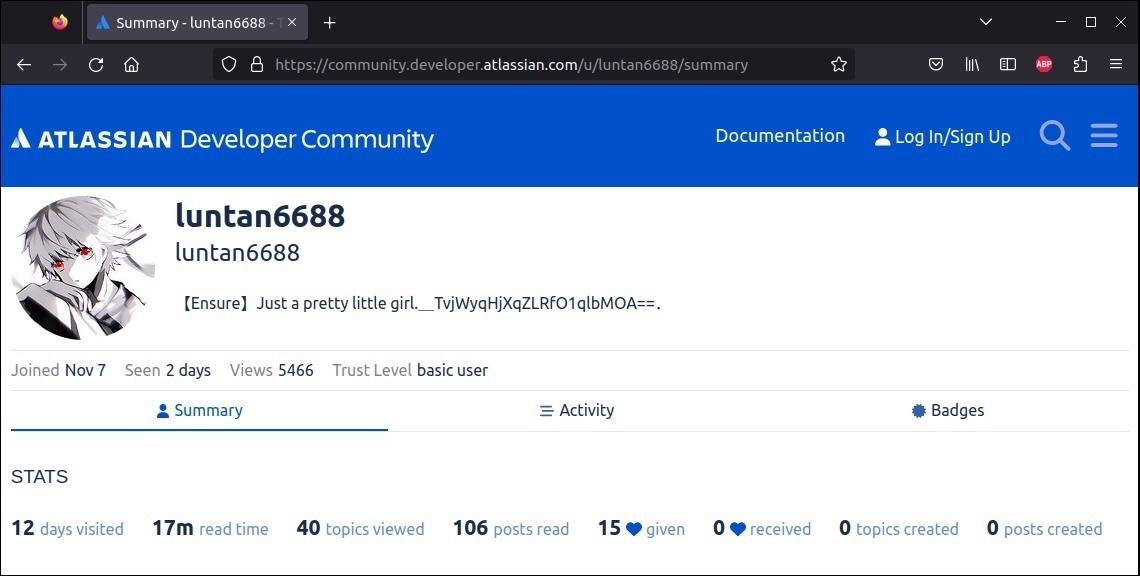
Ранний TgToxic, он же ToxicPanda, с этой целью полагался на вшитый в код перечень адресов C2. Позднее его сменил список из 25 комьюнити-форумов: операторы банкера создали там профили и публиковали конфигурационные данные в зашифрованном виде.


Модификация банковского трояна, обнаруженная экспертами Intel 471 в конце прошлого года, использует DGA для получения адресов C2. Подобный способ подключения к командным серверам сильно затрудняет их выявление и блокировку.

Обнаружив активный домен, TgToxic устанавливает соединение, подавая HTTPS-запросы на порту 443. Для шифрования используется AES-ECB с паддингом по PKCS5. В ответ вредонос получает инструкцию переключиться на Websocket, с указанием номера порта.

Новейшая версия банкера также обладает богатым набором средств выявления виртуальной среды. Он проводит проверку аппаратной платформы и возможностей системы: наличие датчиков, Bluetooth-связи, телефонии не характерно для эмуляторов, а присутствие QEMU или Genymotion (заточенный под Android эмулятор) сразу вызывает откат выполнения вредоносных функций.

Обновленный список банковских приложений, на которые нацелен TgToxic, подтвердил расширение географии мишеней. Интересы его операторов вышли за пределы Юго-Восточной Азии и теперь охватывают также Европу и Латинскую Америку.

Мобильный зловред, известный ИБ-сообществу с 2022 года, распространяется с помощью СМС и сообщений в соцсетях с вредоносными ссылками. Его обычно выдают за легитимное приложение — банковский клиент, мессенджер, прогу сайта знакомств; найденные Intel 471 образцы были замаскированы под Google Chrome.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru