


Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Авторы Android-трояна TgToxic расширили набор его средств уклонения от автоматизированного анализа и повысили жизнестойкость инфраструктуры, реализовав поиск C2-сервера перебором доменов, сгенерированных по DGA.

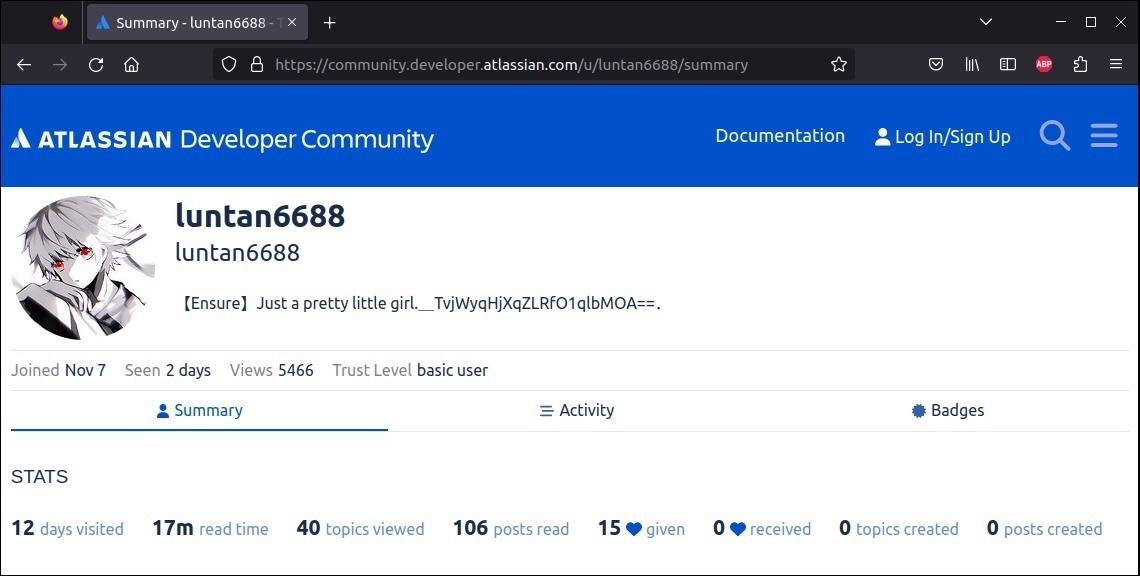
Ранний TgToxic, он же ToxicPanda, с этой целью полагался на вшитый в код перечень адресов C2. Позднее его сменил список из 25 комьюнити-форумов: операторы банкера создали там профили и публиковали конфигурационные данные в зашифрованном виде.


Модификация банковского трояна, обнаруженная экспертами Intel 471 в конце прошлого года, использует DGA для получения адресов C2. Подобный способ подключения к командным серверам сильно затрудняет их выявление и блокировку.

Обнаружив активный домен, TgToxic устанавливает соединение, подавая HTTPS-запросы на порту 443. Для шифрования используется AES-ECB с паддингом по PKCS5. В ответ вредонос получает инструкцию переключиться на Websocket, с указанием номера порта.

Новейшая версия банкера также обладает богатым набором средств выявления виртуальной среды. Он проводит проверку аппаратной платформы и возможностей системы: наличие датчиков, Bluetooth-связи, телефонии не характерно для эмуляторов, а присутствие QEMU или Genymotion (заточенный под Android эмулятор) сразу вызывает откат выполнения вредоносных функций.

Обновленный список банковских приложений, на которые нацелен TgToxic, подтвердил расширение географии мишеней. Интересы его операторов вышли за пределы Юго-Восточной Азии и теперь охватывают также Европу и Латинскую Америку.

Мобильный зловред, известный ИБ-сообществу с 2022 года, распространяется с помощью СМС и сообщений в соцсетях с вредоносными ссылками. Его обычно выдают за легитимное приложение — банковский клиент, мессенджер, прогу сайта знакомств; найденные Intel 471 образцы были замаскированы под Google Chrome.

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru