


Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Авторы Android-трояна TgToxic расширили набор его средств уклонения от автоматизированного анализа и повысили жизнестойкость инфраструктуры, реализовав поиск C2-сервера перебором доменов, сгенерированных по DGA.

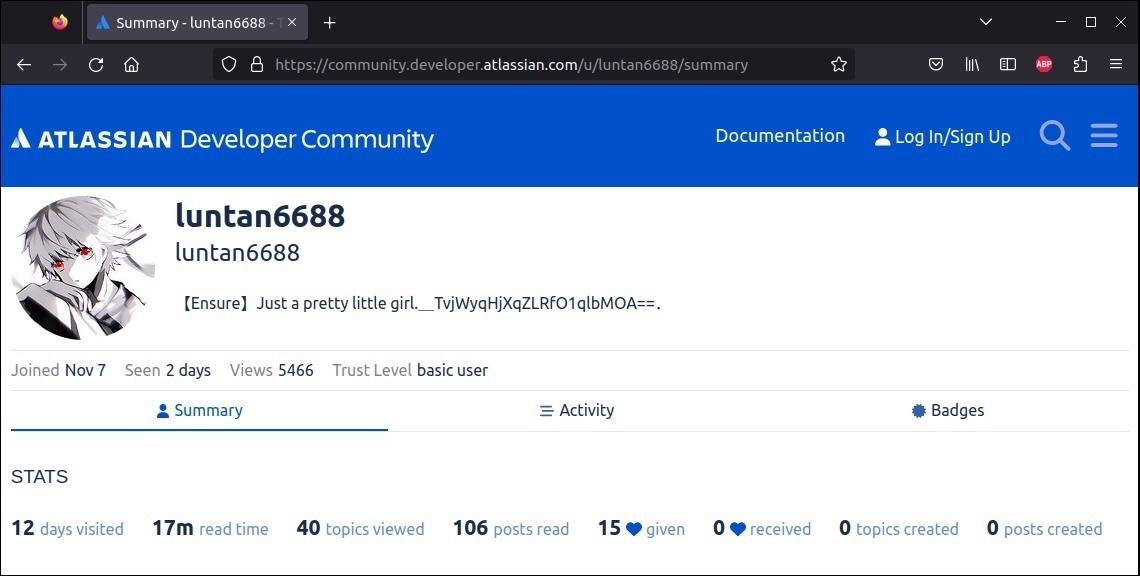
Ранний TgToxic, он же ToxicPanda, с этой целью полагался на вшитый в код перечень адресов C2. Позднее его сменил список из 25 комьюнити-форумов: операторы банкера создали там профили и публиковали конфигурационные данные в зашифрованном виде.


Модификация банковского трояна, обнаруженная экспертами Intel 471 в конце прошлого года, использует DGA для получения адресов C2. Подобный способ подключения к командным серверам сильно затрудняет их выявление и блокировку.

Обнаружив активный домен, TgToxic устанавливает соединение, подавая HTTPS-запросы на порту 443. Для шифрования используется AES-ECB с паддингом по PKCS5. В ответ вредонос получает инструкцию переключиться на Websocket, с указанием номера порта.

Новейшая версия банкера также обладает богатым набором средств выявления виртуальной среды. Он проводит проверку аппаратной платформы и возможностей системы: наличие датчиков, Bluetooth-связи, телефонии не характерно для эмуляторов, а присутствие QEMU или Genymotion (заточенный под Android эмулятор) сразу вызывает откат выполнения вредоносных функций.

Обновленный список банковских приложений, на которые нацелен TgToxic, подтвердил расширение географии мишеней. Интересы его операторов вышли за пределы Юго-Восточной Азии и теперь охватывают также Европу и Латинскую Америку.

Мобильный зловред, известный ИБ-сообществу с 2022 года, распространяется с помощью СМС и сообщений в соцсетях с вредоносными ссылками. Его обычно выдают за легитимное приложение — банковский клиент, мессенджер, прогу сайта знакомств; найденные Intel 471 образцы были замаскированы под Google Chrome.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru