


Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Банковский Android-троян TgToxic стал более скрытным и вооружился DGA

Авторы Android-трояна TgToxic расширили набор его средств уклонения от автоматизированного анализа и повысили жизнестойкость инфраструктуры, реализовав поиск C2-сервера перебором доменов, сгенерированных по DGA.

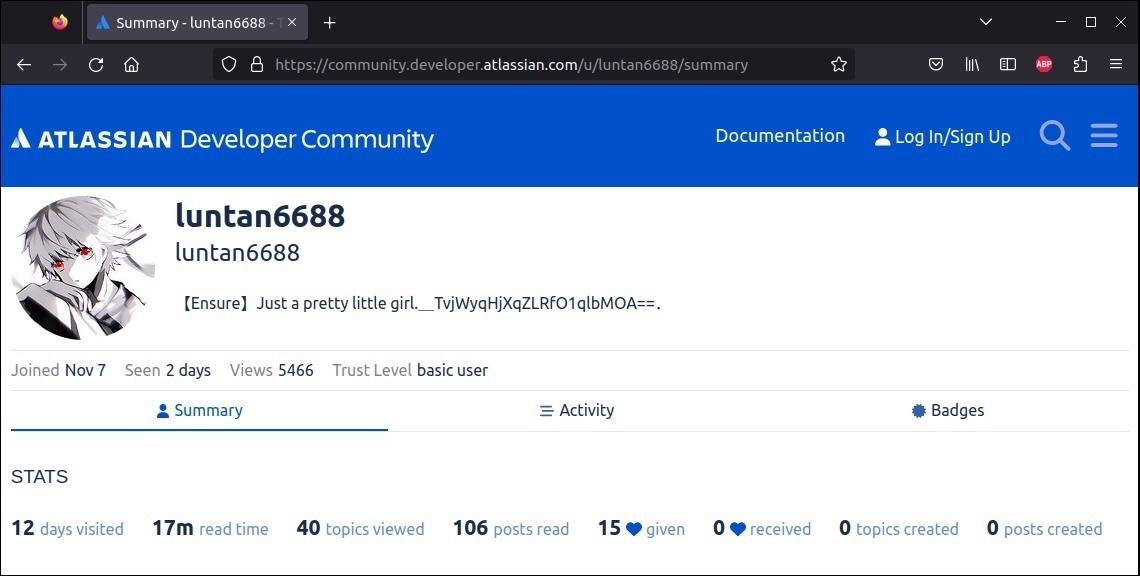
Ранний TgToxic, он же ToxicPanda, с этой целью полагался на вшитый в код перечень адресов C2. Позднее его сменил список из 25 комьюнити-форумов: операторы банкера создали там профили и публиковали конфигурационные данные в зашифрованном виде.


Модификация банковского трояна, обнаруженная экспертами Intel 471 в конце прошлого года, использует DGA для получения адресов C2. Подобный способ подключения к командным серверам сильно затрудняет их выявление и блокировку.

Обнаружив активный домен, TgToxic устанавливает соединение, подавая HTTPS-запросы на порту 443. Для шифрования используется AES-ECB с паддингом по PKCS5. В ответ вредонос получает инструкцию переключиться на Websocket, с указанием номера порта.

Новейшая версия банкера также обладает богатым набором средств выявления виртуальной среды. Он проводит проверку аппаратной платформы и возможностей системы: наличие датчиков, Bluetooth-связи, телефонии не характерно для эмуляторов, а присутствие QEMU или Genymotion (заточенный под Android эмулятор) сразу вызывает откат выполнения вредоносных функций.

Обновленный список банковских приложений, на которые нацелен TgToxic, подтвердил расширение географии мишеней. Интересы его операторов вышли за пределы Юго-Восточной Азии и теперь охватывают также Европу и Латинскую Америку.

Мобильный зловред, известный ИБ-сообществу с 2022 года, распространяется с помощью СМС и сообщений в соцсетях с вредоносными ссылками. Его обычно выдают за легитимное приложение — банковский клиент, мессенджер, прогу сайта знакомств; найденные Intel 471 образцы были замаскированы под Google Chrome.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru