


Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Лишь 2% российских компаний мигрировали на российские ОС и СУБД

Согласно исследованию «СёрчИнформ», посвященному уровню информационной безопасности в российских компаниях, лишь 2% организаций полностью перешли на отечественные операционные системы и базы данных.

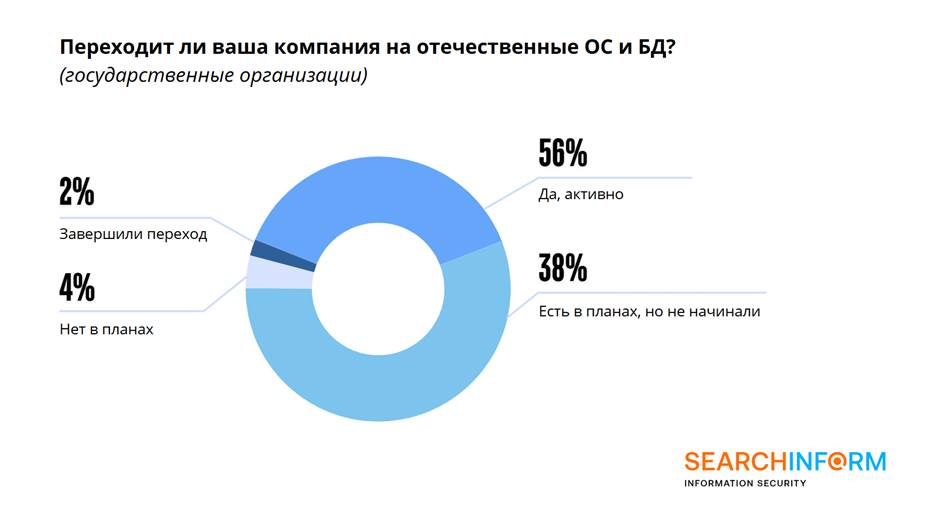
При этом в государственном секторе процесс импортозамещения идет активнее. В 2024 году 56% опрошенных организаций сообщили, что находятся на стадии перехода, тогда как в 2023 году этот показатель составлял 37%.


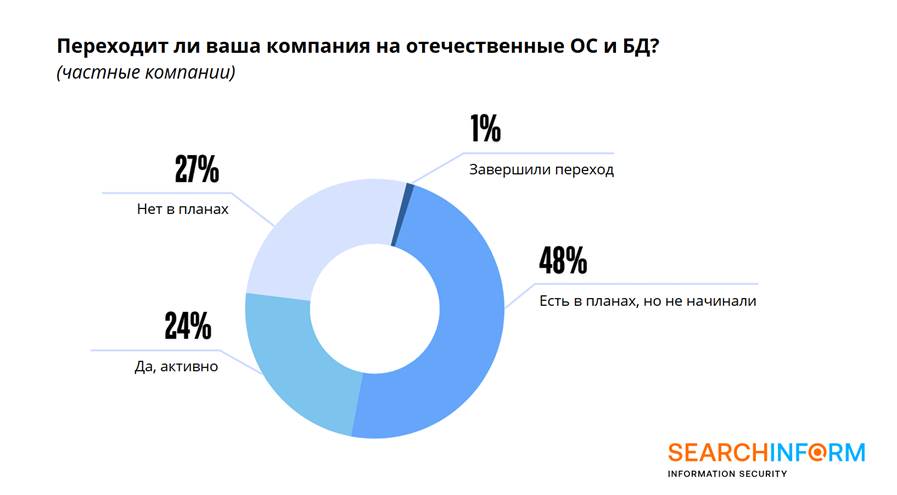
В коммерческом секторе темпы миграции ниже. Лишь 24% компаний начали переход, а 48% планируют приступить к нему в ближайшее время. Завершили процесс полностью только 1% организаций.


Финансирование перехода также различается: 77% государственных структур и 57% частных компаний в 2024 году выделили бюджеты на импортозамещение оборудования и прикладного ПО, включая средства защиты информации. Кроме того, 55% государственных и 28% частных компаний назвали этот процесс одной из ключевых причин увеличения затрат на информационную безопасность.

По мнению экспертов, одной из причин замедления внедрения российских решений является нехватка адаптированного программного обеспечения.

«Заказчики не готовы переходить на отечественные операционные системы, если на них не функционируют корпоративные CRM, специализированные приложения для проектирования или средства защиты информации. Мы сами прошли адаптацию своих решений под российские ОС и знаем, насколько этот процесс трудоемкий и длительный», — отметил Алексей Парфентьев, заместитель генерального директора по инновационной деятельности «СёрчИнформ».

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru