


Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

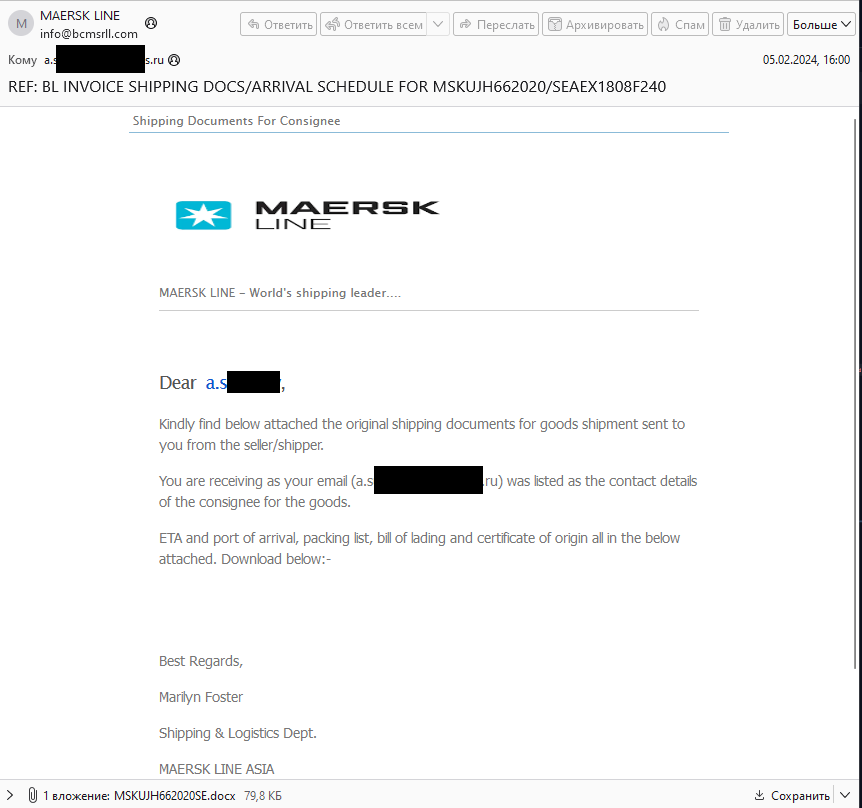
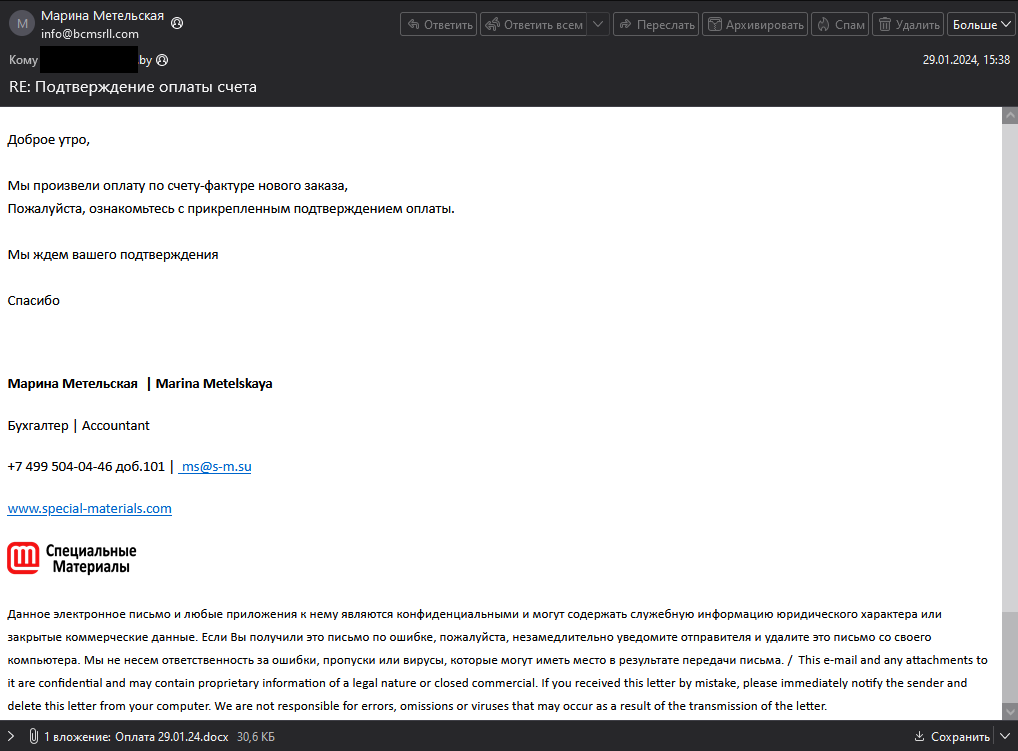
Новая крупномасштабная фишинговая атака, организованная группировкой TA558, прошла 27 января и затронула российские и белорусские компании, работающие в сферах финансов, логистики, строительства, туризма и промышленности.

По данным аналитиков F.A.C.C.T., за один день злоумышленники с помощью специализированного программного обеспечения разослали фишинговые письма более чем 76 000 адресатам в 112 странах.


Письма содержали вложение, при открытии которого загружался и запускался RTF-документ, использующий уязвимость CVE-2017-11882. Этот документ загружал и активировал HTA-файл с обфусцированным VBS-сценарием, который, в свою очередь, устанавливал программу удаленного доступа Remcos RAT.

Данный софт позволяет злоумышленникам полностью контролировать устройство жертвы.


Группировка TA558 действует как минимум с 2018 года. В 2024 году аналитики F.A.C.C.T. Threat Intelligence зафиксировали более тысячи фишинговых кампаний, направленных на предприятия, госучреждения и банки в России и Беларуси.

Основная цель атак — кража данных и получение доступа к внутренним системам организаций. TA558 применяет многоэтапные схемы фишинга и активно использует методы социальной инженерии.

Весной 2024 года мы писали о волне атак TA558, в которых вредоносный код прятался в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru