


Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

Группировка TA558 разослала 76 000 фишинговых писем за один день

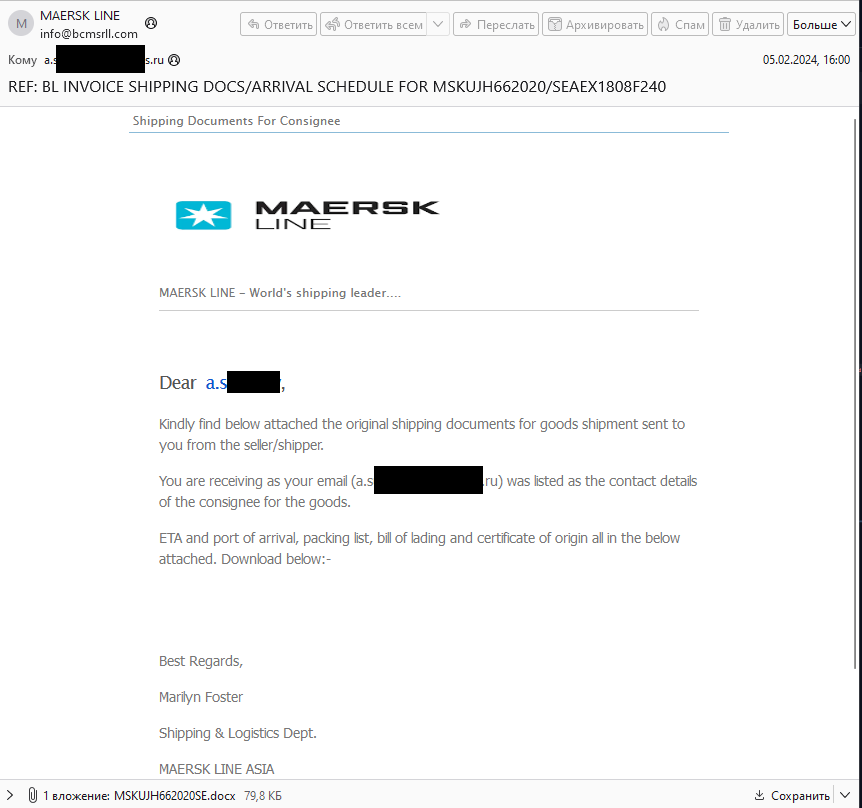
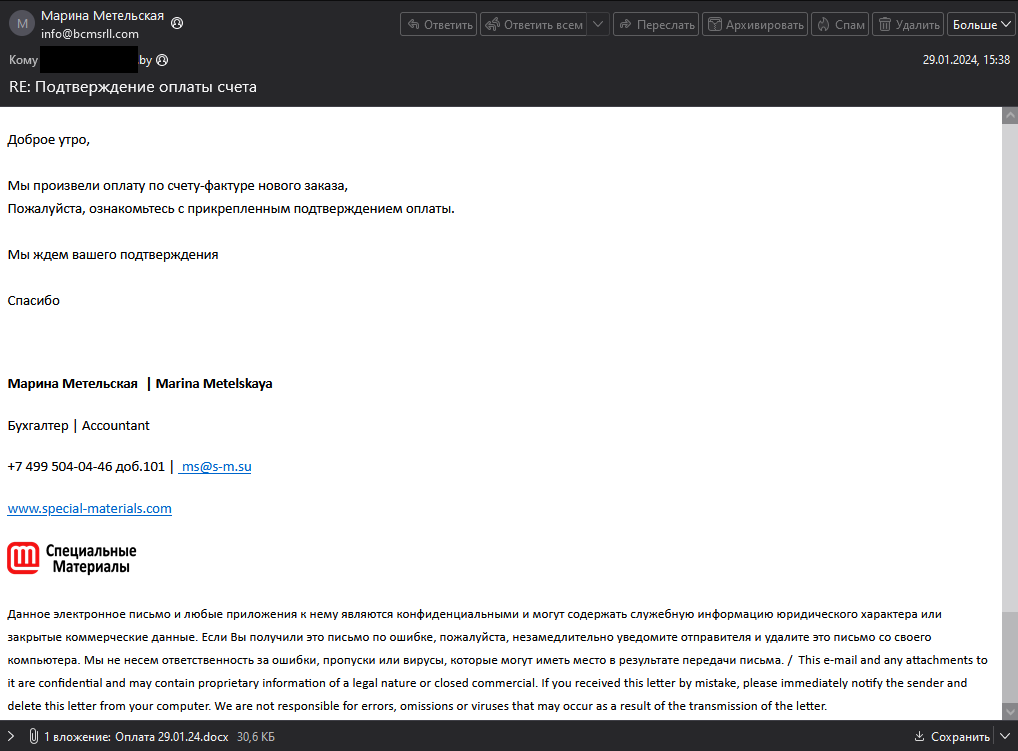
Новая крупномасштабная фишинговая атака, организованная группировкой TA558, прошла 27 января и затронула российские и белорусские компании, работающие в сферах финансов, логистики, строительства, туризма и промышленности.

По данным аналитиков F.A.C.C.T., за один день злоумышленники с помощью специализированного программного обеспечения разослали фишинговые письма более чем 76 000 адресатам в 112 странах.


Письма содержали вложение, при открытии которого загружался и запускался RTF-документ, использующий уязвимость CVE-2017-11882. Этот документ загружал и активировал HTA-файл с обфусцированным VBS-сценарием, который, в свою очередь, устанавливал программу удаленного доступа Remcos RAT.

Данный софт позволяет злоумышленникам полностью контролировать устройство жертвы.


Группировка TA558 действует как минимум с 2018 года. В 2024 году аналитики F.A.C.C.T. Threat Intelligence зафиксировали более тысячи фишинговых кампаний, направленных на предприятия, госучреждения и банки в России и Беларуси.

Основная цель атак — кража данных и получение доступа к внутренним системам организаций. TA558 применяет многоэтапные схемы фишинга и активно использует методы социальной инженерии.

Весной 2024 года мы писали о волне атак TA558, в которых вредоносный код прятался в графическом изображении (стеганография). Кампанию назвали SteganoAmor.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru